AIレッドチーミングの外部依頼|中小企業が発注前に決める範囲と合否基準【2026】
一次ソース検証型AIメディア編集部 ・ 監修: 依田 尚人
目次
中小企業のAIレッドチーミングでは、攻撃手法の網羅よりも、自社が使う業務とデータに沿って試験範囲、合否基準、改善後の再検証を発注前に決めることが重要です。検証結果を受け取っても、何を確かめたかと、何を改善すれば利用できるかが曖昧では、導入の判断につながりません。
この記事では、AIレッドチーミングを「適切な実施権限の下で想定外利用や攻撃を試し、業務上の弱点と改善判断を確認する活動」として扱います。外部の検証事業者への依頼と受入判定に絞り、合否基準は発注者が決める業務上の条件として整理します。
当メディアは特定のAI検証ベンダー・サービスと利害関係を持たず、いずれの製品も勝者にしません。実施範囲の限界や運用への影響も検証の価値と同じ粒度で扱い、自社サービスへの送客は行いません。制度・仕様の変化を踏まえ、AIセーフティ・インスティテュートの手法ガイドを併記し、法的拘束力のないガイドと社内の判断を区別します。
要点サマリ(2026年9月時点・AIセーフティ・インスティテュート「AIセーフティに関するレッドチーミング手法ガイド」)
- 出力、権限、データ経路を、自社が使う業務に沿って対象にする
- レッドチームは開発・提供側と連携し、リーダ又は責任者を任命して編成する
- 実運用環境では負荷や防御策への影響、関係者への事前連絡に配慮する
- 停止・継続の判断基準や復旧手順の整備は、ガイドが望ましいとする事項
- 合否基準はガイドの要求ではなく、発注者が決める受入条件
- 報告後は改善計画と再試験につなぎ、一時アカウントの終了処理も確認する
AIレッドチーミングで確認するもの
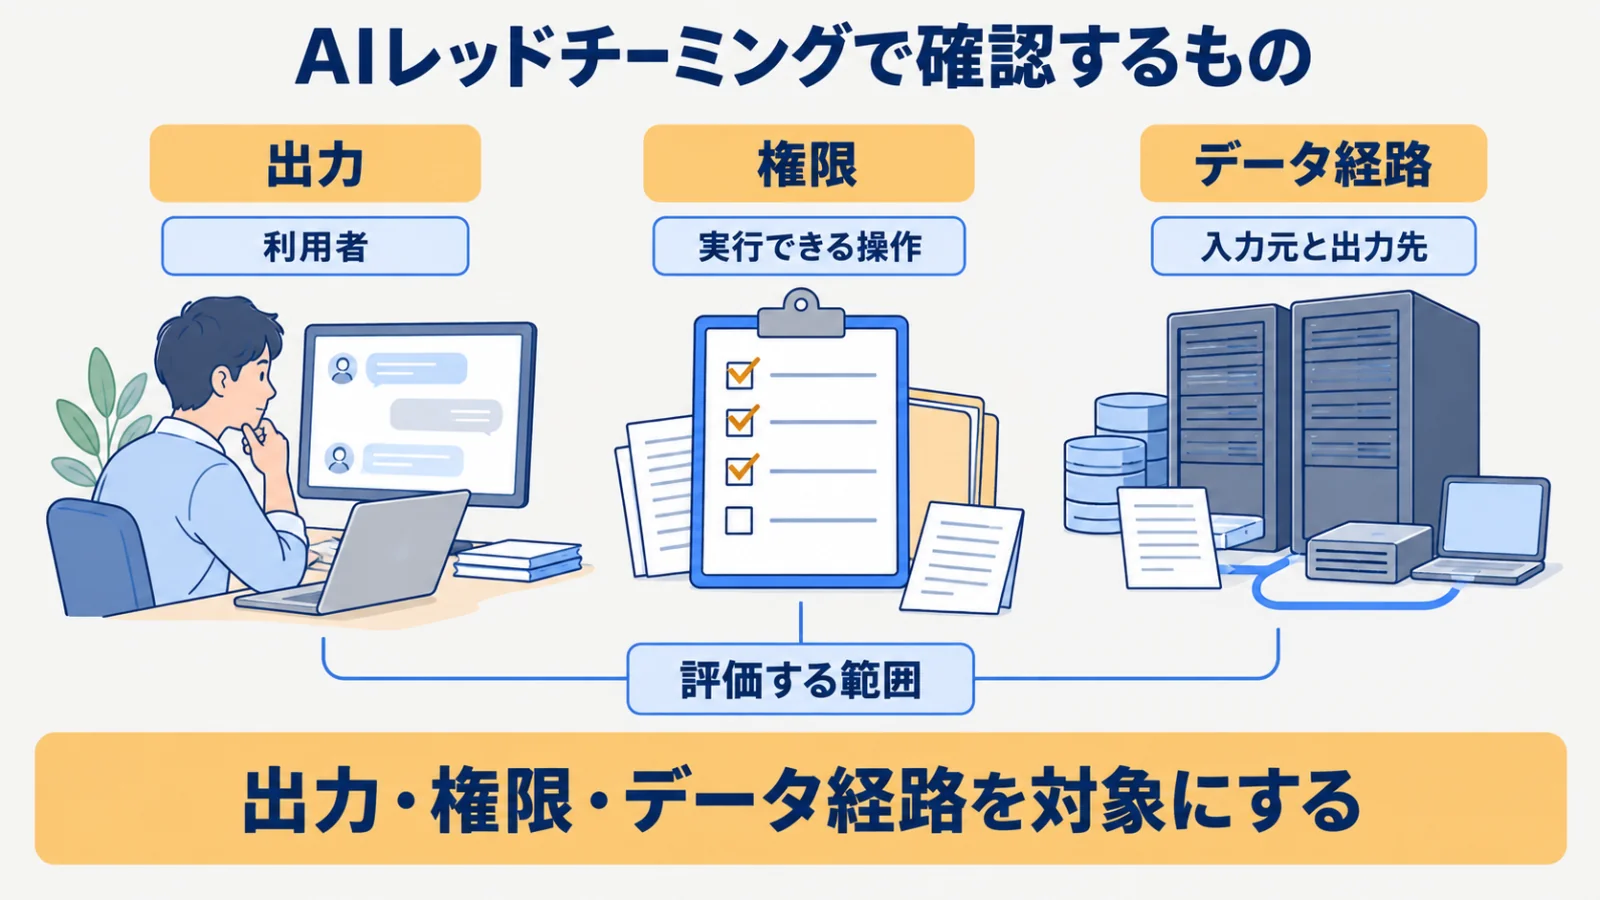
AIレッドチーミングでは、攻撃者の視点からAIの対応体制と対策の有効性を確かめます。外部へ依頼する際は、チャットの出力だけでなく、利用できる権限とデータ経路を業務に対応させ、評価する範囲を明らかにします。
通常の脆弱性診断にAI固有の評価を加える
手法ガイドは、攻撃者がどのようにAIシステムを攻撃するかの観点で、AIセーフティへの対応体制と対策の有効性を確認する評価手法と説明しています。通常の脆弱性診断と重なる範囲があっても、モデルの出力挙動や悪用シナリオを含め、対象のAIで何を確かめるかを決めます。実施した検証の名称だけで、確認範囲を判断しません。
外部依頼では、評価したい振る舞いと、その振る舞いが業務へ影響する経路を説明します。公的ガイドを上回る網羅性を前提にせず、対象外や確認できない範囲も依頼時に整理します。結果を受け取る際に、確認していない範囲まで安全と解釈しないことが重要です。
出力・権限・データ経路を対象にする
出力の検証では、どの入力から何が返り、誰がその出力を利用するかを整理します。権限の検証では、AIが参照できる情報と実行できる操作を、承認された範囲に対応させます。データ経路は、入力元と出力先、外部への受渡しがどこにあるかを確認します。
AIエージェント固有の設計はAIエージェントのセキュリティに委ね、ここでは外部検証へ渡す対象を絞ります。対象を限定する際も、業務から切り離した画面だけで評価を終えないようにします。依頼側は、検証対象の設定と実際に利用する設定の違いを説明できる状態にします。
自社に必要かを判断する
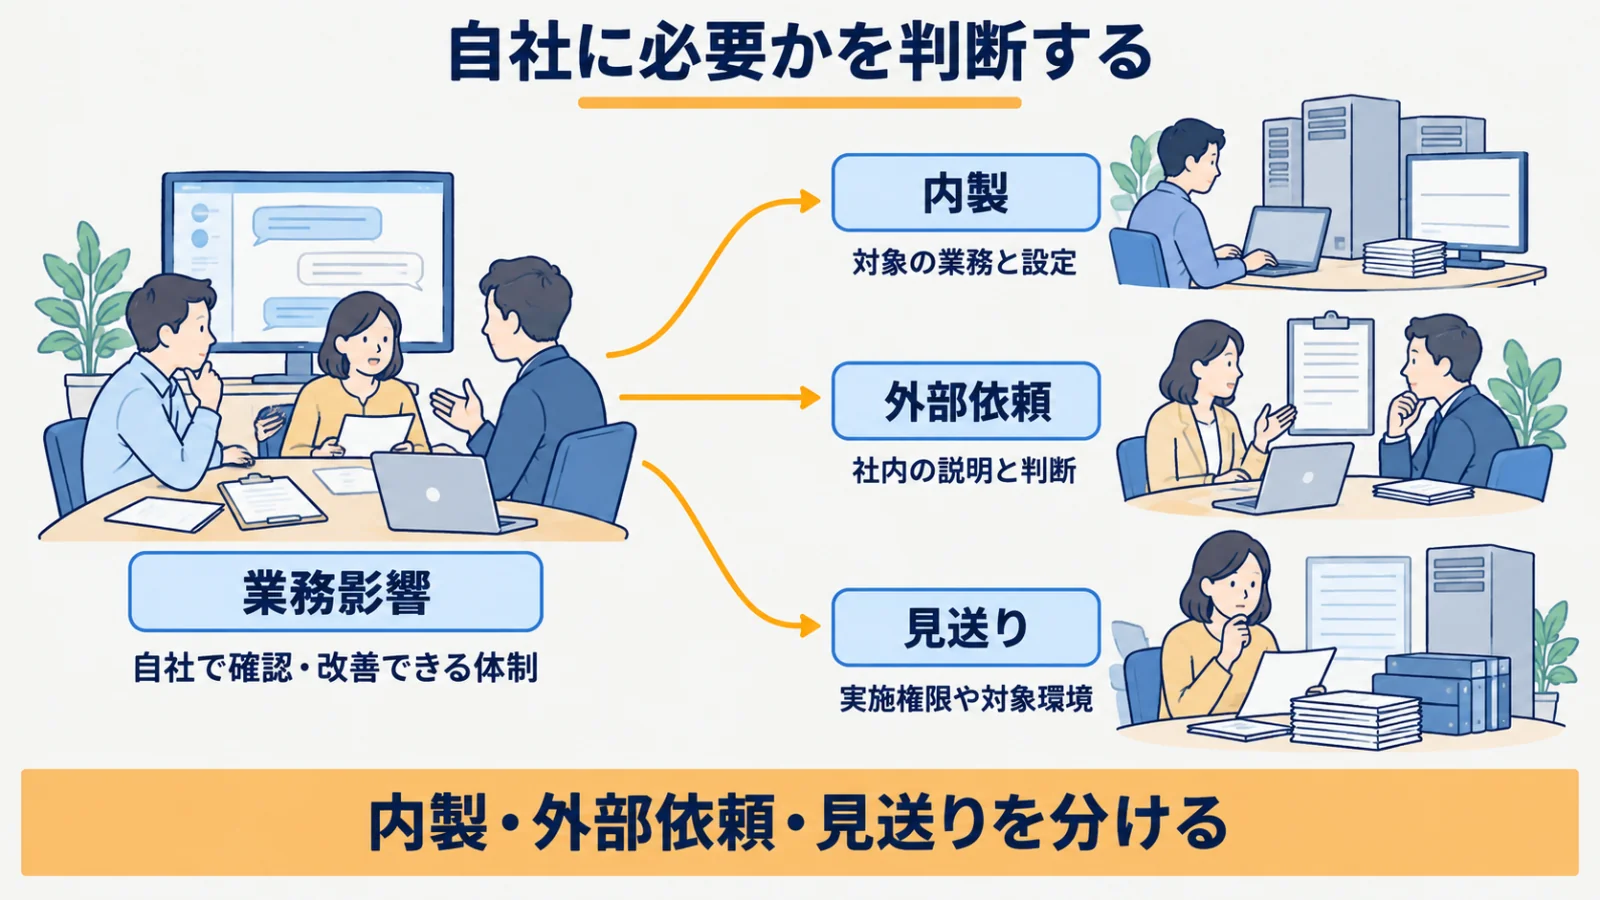
外部検証の必要性は、AIが失敗したときの業務影響と、自社で確認・改善できる体制から判断します。内製、外部依頼、準備を優先した見送りを分け、実施後の指摘を処理できる担当者まで確かめます。
失敗時の業務影響を見積もる
失敗時の検討では、不適切な出力が誰に届き、どの処理や判断へ影響するかを整理します。情報の参照だけで終わるのか、外部への連絡や操作へ進むのかによって、確かめたい経路は変わります。発注前に、利用者が確認する箇所と、自動で処理される箇所を明らかにします。
手法ガイドは、実運用環境での実施により負荷が増え、サービス品質や防御策等へ影響する可能性を示しています。実施する際は、導入済みの検知策・防御策への配慮や関係者への事前連絡等が必要との説明です。外部の検証事業者には、評価対象の弱点だけでなく、試験そのものの影響をどう抑えるかも確認します。
内製・外部依頼・見送りを分ける
内製を選ぶなら、対象の業務と設定を理解し、検証結果を確認して改善へつなげる担当を確保します。外部依頼を選ぶ場合も、社内の説明と判断をすべて委ねることはできません。実施権限や対象環境が整っていなければ、検証の開始を急がず、依頼の前提を整えることを優先します。
手法ガイドは、レッドチームを対象AIの開発・提供に携わるチーム等と連携する形で設置し、リーダ又は責任者を任命して編成するとしています。依頼側は、連携する担当者と判断先を明らかにします。専門性だけで委託先を選ばず、報告を受けて改善する体制と、停止時に連絡がつく体制を確かめます。
外部の検証事業者へ渡す依頼仕様
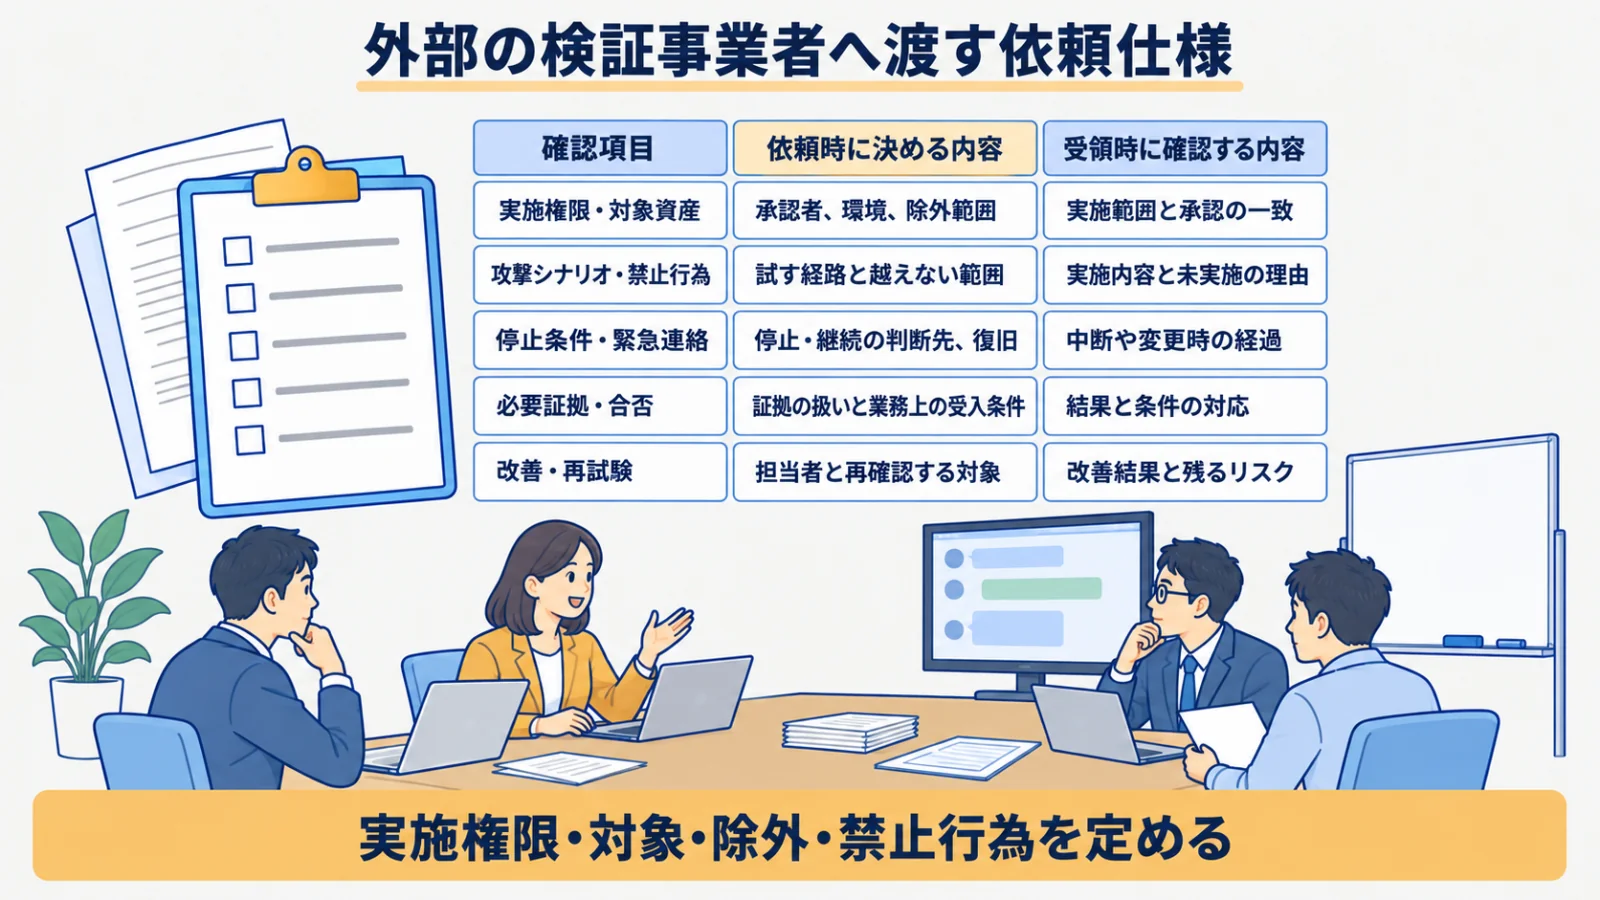
依頼仕様には、実施権限、対象と除外、禁止行為、停止条件、証拠、受入条件をまとめます。検証事業者が判断できない点を残したまま開始せず、範囲を変更するときの承認先と、再試験の扱いまで確認します。
実施権限・対象・除外・禁止行為を定める
実施権限は、誰がどの環境の検証を認めるかを書面で確認します。対象資産と攻撃シナリオを結び付け、除外する範囲や禁止行為を明らかにします。試験中に対象を広げたくなっても、その場の判断で続行せず、範囲の変更を承認へ戻す運用にします。
次の表は、発注前に確認する項目と、依頼・受領時の確認内容を整理した確認票です。公的ガイドの統一様式や法的義務を示すものではなく、発注者と検証事業者の合意をそろえるための整理表です。
| 確認項目 | 依頼時に決める内容 | 受領時に確認する内容 |
|---|---|---|
| 実施権限・対象資産 | 承認者、環境、除外範囲 | 実施範囲と承認の一致 |
| 攻撃シナリオ・禁止行為 | 試す経路と越えない範囲 | 実施内容と未実施の理由 |
| 停止条件・緊急連絡 | 停止・継続の判断先、復旧 | 中断や変更時の経過 |
| 必要証拠・合否 | 証拠の扱いと業務上の受入条件 | 結果と条件の対応 |
| 改善・再試験 | 担当者と再確認する対象 | 改善結果と残るリスク |
停止・緊急連絡・証拠・合否基準をそろえる
手法ガイドは、被害や影響範囲の評価、停止・継続の判断基準、予期しない動作や障害等の復旧手順を整備しておくことが望ましいとしています。エスカレーションフローを確認し、誰が止め、誰へ連絡し、誰が再開を判断するかを依頼仕様に対応させます。問題発生後の対応全般はAIインシデント対応へ委ねます。
合否基準という語は公的ガイドにある要求ではなく、発注者が業務上の受入条件として決めるものです。必要な証拠、未解決の指摘の扱い、再試験が必要な状態を、検証事業者と事前に合意します。証拠に機密情報が含まれ得ることも踏まえ、閲覧と受渡しの範囲を限定する運用にします。
結果を読み、改善へつなげる
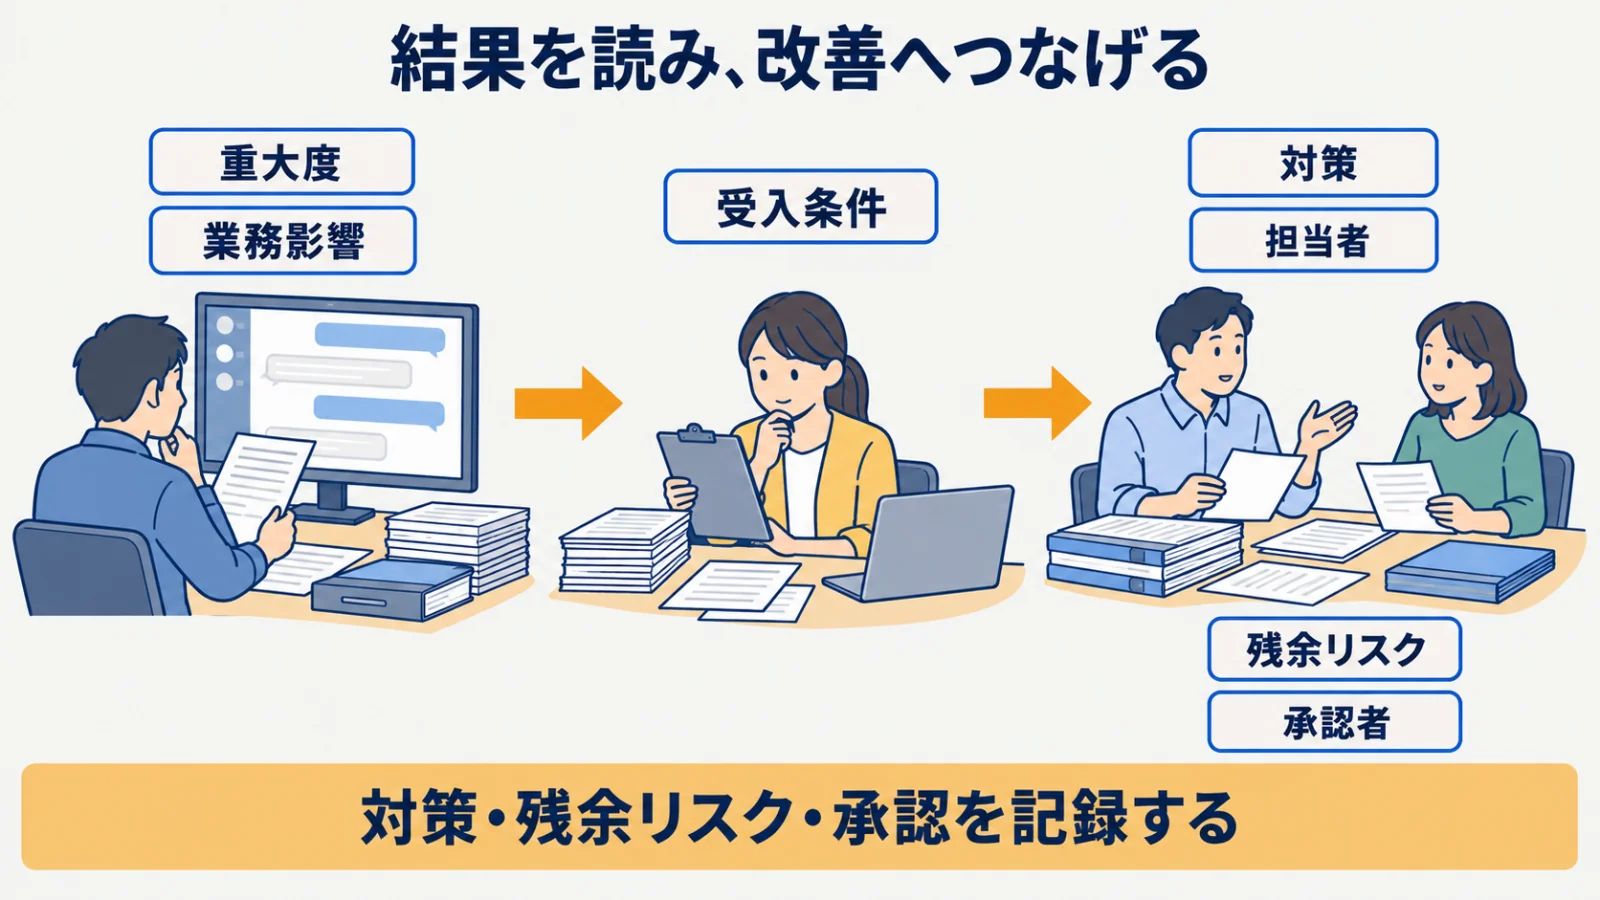
検証結果は、指摘の重大度と自社の業務影響を分け、対策と残余リスクを確認して受け入れます。報告書を受領しただけで終えず、改善の担当者と確認方法を決め、実施後のアカウント処理も点検します。
重大度と業務影響を分けて読む
報告を読む際は、指摘の評価理由と、自社の処理や利用者へ及ぶ影響を別に確認します。同じ出力上の問題でも、その後に人が確認するのか、自動で実行されるのかを踏まえて対策を考えます。検証事業者の評価だけで利用可否を決めず、発注時に合意した受入条件と照合します。
証拠から確認できる事実、検証事業者の評価、まだ確認できていない範囲を区別します。実施していない攻撃シナリオを問題なしと扱わず、除外や中断の理由も確認します。資料だけで結果をたどれなければ、検証事業者へ説明を求め、受入判断を保留します。
対策・残余リスク・承認を記録する
手法ガイドは、報告書を取りまとめて報告した後、改善計画を策定して実施する工程を重要としています。指摘ごとに対策、担当者、確認方法を対応させ、改善した状態を何で確かめるかを決めます。残るリスクは、承認者が利用条件とともに確認できる形で記録します。
同ガイドは、攻撃計画・実施者が関係者へ終了を連絡し、検証のために発行した一時アカウントの停止又は削除を依頼するとしています。依頼側は、報告の受領とアカウントの終了処理を別に確認します。試験用の権限が残った状態を、改善が完了した状態と混同しません。
再検証を運用に組み込む
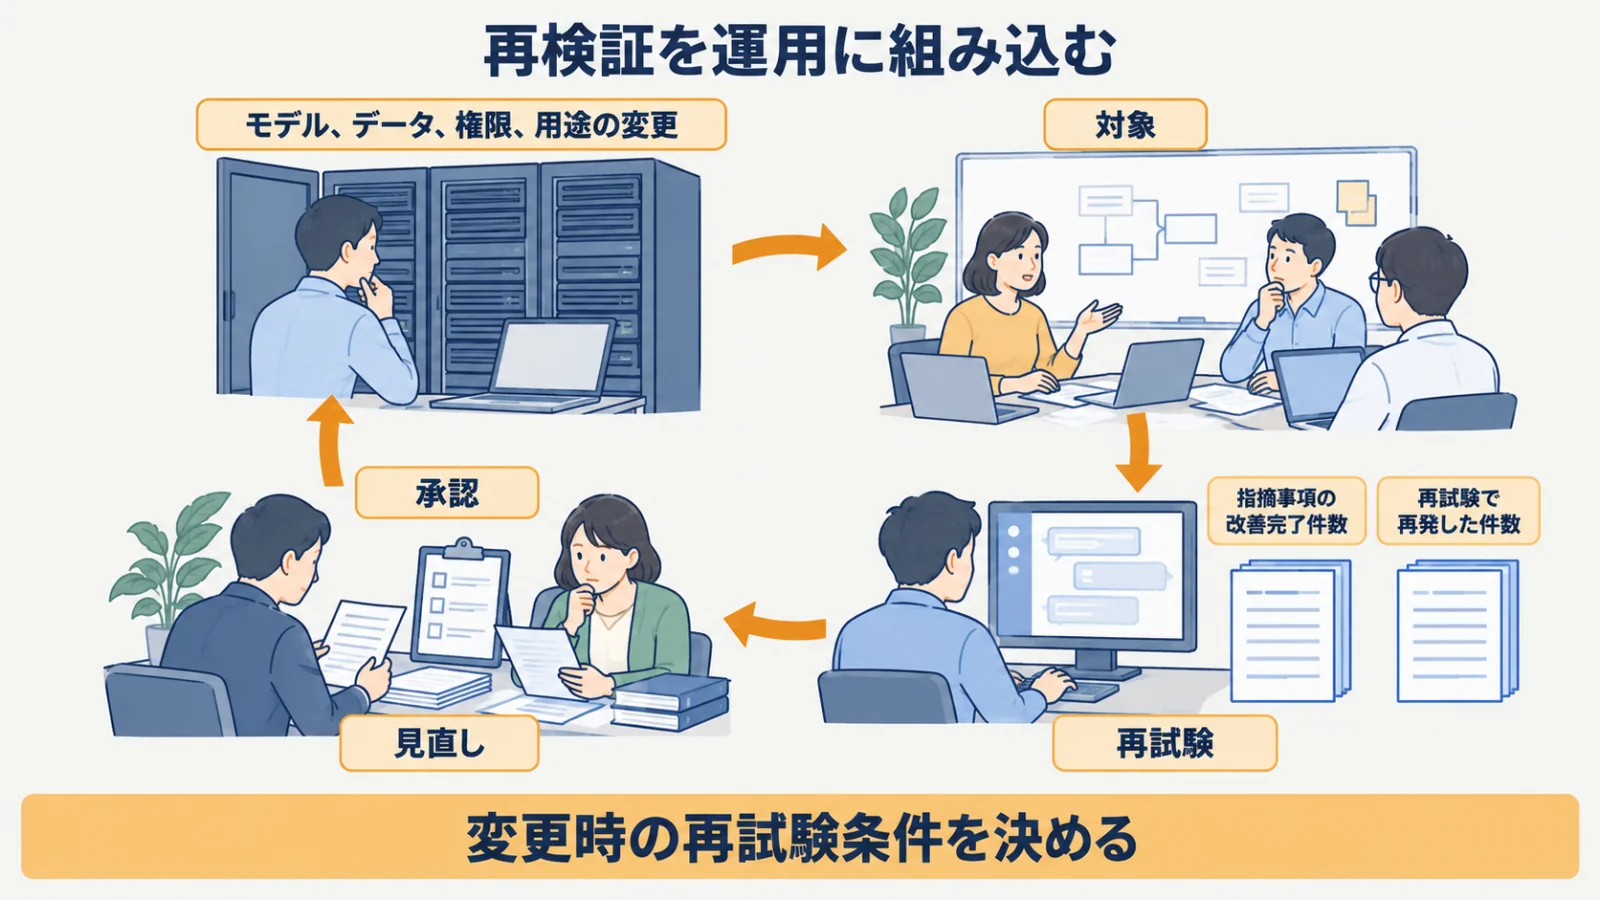
再検証は、改善した箇所と、変更によって以前の結果が使えなくなる範囲を確認するために行います。モデル、データ、権限、用途の変更を契機に対象を見直し、実施権限と停止条件も改めてそろえます。
変更時の再試験条件を決める
再試験の条件は、改善対象が変わったときと、利用環境が変わったときを分けて決めます。モデル、データ、権限、用途の大きな変更や事故後には、以前の試験結果がどこまで当てはまるかを検討します。これは発注者の運用上の見直し条件として明示し、ガイドが一律の実施時期を定めているとは扱いません。
再試験でも、実施権限、対象環境、禁止行為、停止条件を確認します。以前の依頼がそのまま有効だと考えず、変更した範囲と追加で確認する経路を検証事業者へ伝えます。指摘事項が解消したかに加え、改善によって別の経路に影響していないかを確認対象として合意します。
責任者と見直し時点を残す
改善の担当者、再試験を依頼する人、受入を承認する人を明らかにします。「指摘事項の改善完了件数」は完了の根拠、「再試験で再発した件数」は対策と再現条件を点検する材料です。件数だけで安全性を示さず、どの範囲を何の証拠で確認したかを記録します。
責任者と見直しの体制はAIガバナンス体制、継続的な点検はAI監査チェックリストに委ねます。外部検証の結果と改善計画をこれらへ引き継ぎ、担当が変わっても未解決事項を追えるようにします。次に確認する契機と、その判断先を受入記録へ残します。
まとめ
AIレッドチーミングの外部依頼では、実施権限と対象を定め、停止条件、証拠、業務上の受入条件を発注前にそろえます。公的ガイドの説明を法的義務や統一の合否基準へ置き換えず、報告後の改善と、一時アカウントの終了処理まで確認することが重要です。
まず、利用中又は導入予定のAIについて、出力、権限、データ経路を並べ、失敗時に影響する業務を整理しましょう。その中から外部へ確認を依頼する範囲を決め、除外する対象も明らかにします。最初に作るのは、何を試し、何を受け取って判断するかが分かる発注前確認票です。
よくある質問
- Q. AIレッドチーミングとは何ですか。
- 想定外利用や攻撃を試し、安全上の弱点と業務への影響を確認する活動です。
- Q. 通常の脆弱性診断と何が違いますか。
- 範囲は重なりますが、モデル固有の出力挙動や悪用シナリオを追加で評価します。
- Q. 中小企業にも必要ですか。
- 用途と失敗時の影響が大きい場合に優先して検討します。
- Q. 外部の検証事業者に何を依頼しますか。
- 書面による実施権限、対象、除外、禁止行為、停止条件、緊急連絡、シナリオ、証拠、合否、報告、再試験を明示します。
- Q. いつ再実施しますか。
- モデル、データ、権限、用途の大きな変更や事故後に見直します。
出典・参考資料
- 1.
- 2.