AIインシデント対応ガイド|初動・報告・再発防止の進め方
一次ソース検証型AIメディア編集部 ・ 監修: 依田 尚人
目次
AIインシデントでは、影響の拡大を止め、入力・出力・設定・操作の証跡を保全し、事象に応じた報告と復旧判断へつなぐ初動が重要です。原因の特定を待ってから動くと影響範囲が広がり、反対に証跡を確認せず設定を戻すと、何が起きたかを追えなくなるおそれがあります。
本記事では、誤出力、情報漏えい、不正利用、権限外の実行、停止を同じ事故名でまとめず、発見直後の停止、証跡保全、社内外への報告判断、復旧、再発防止までを時系列で整理します。個別事案の法的評価や、個人情報保護委員会規則が定める具体的な手続は、最新の一次情報を参照したうえで専門部署が判断する必要があります。
当メディアは特定の事故対応製品、保険、コンサルティング会社と利害関係を持たず、いずれのサービスも推奨しません。未確認の企業事例や発生件数を使わず、迅速な停止の利点と、業務中断や誤停止の影響を同じ粒度で扱います。制度に関する記述は公的な一次情報を根拠とし、自社サービスへの送客は行いません。
要点サマリ(2026年8月時点・総務省・経済産業省、内閣府、e-Gov法令検索の公表資料より)
- 発見者は原因究明より先に、定めた権限の範囲で影響拡大を止め、窓口へ連絡します。
- 入力、出力、設定、操作、時刻、関係者をひとまとまりの証跡として保全します。
- 外部報告は一律ではなく、事象、法令、契約、影響を専門部署が確認して判断します。
- 復旧は「動くか」だけでなく、残存リスク、監視方法、承認者を満たして判断します。
- 再発防止では、検知から停止までの時間と、同種事象を見つける統制を見直します。
AIインシデントの範囲を早見表で整理
誤出力・漏えい・不正利用・停止を分ける
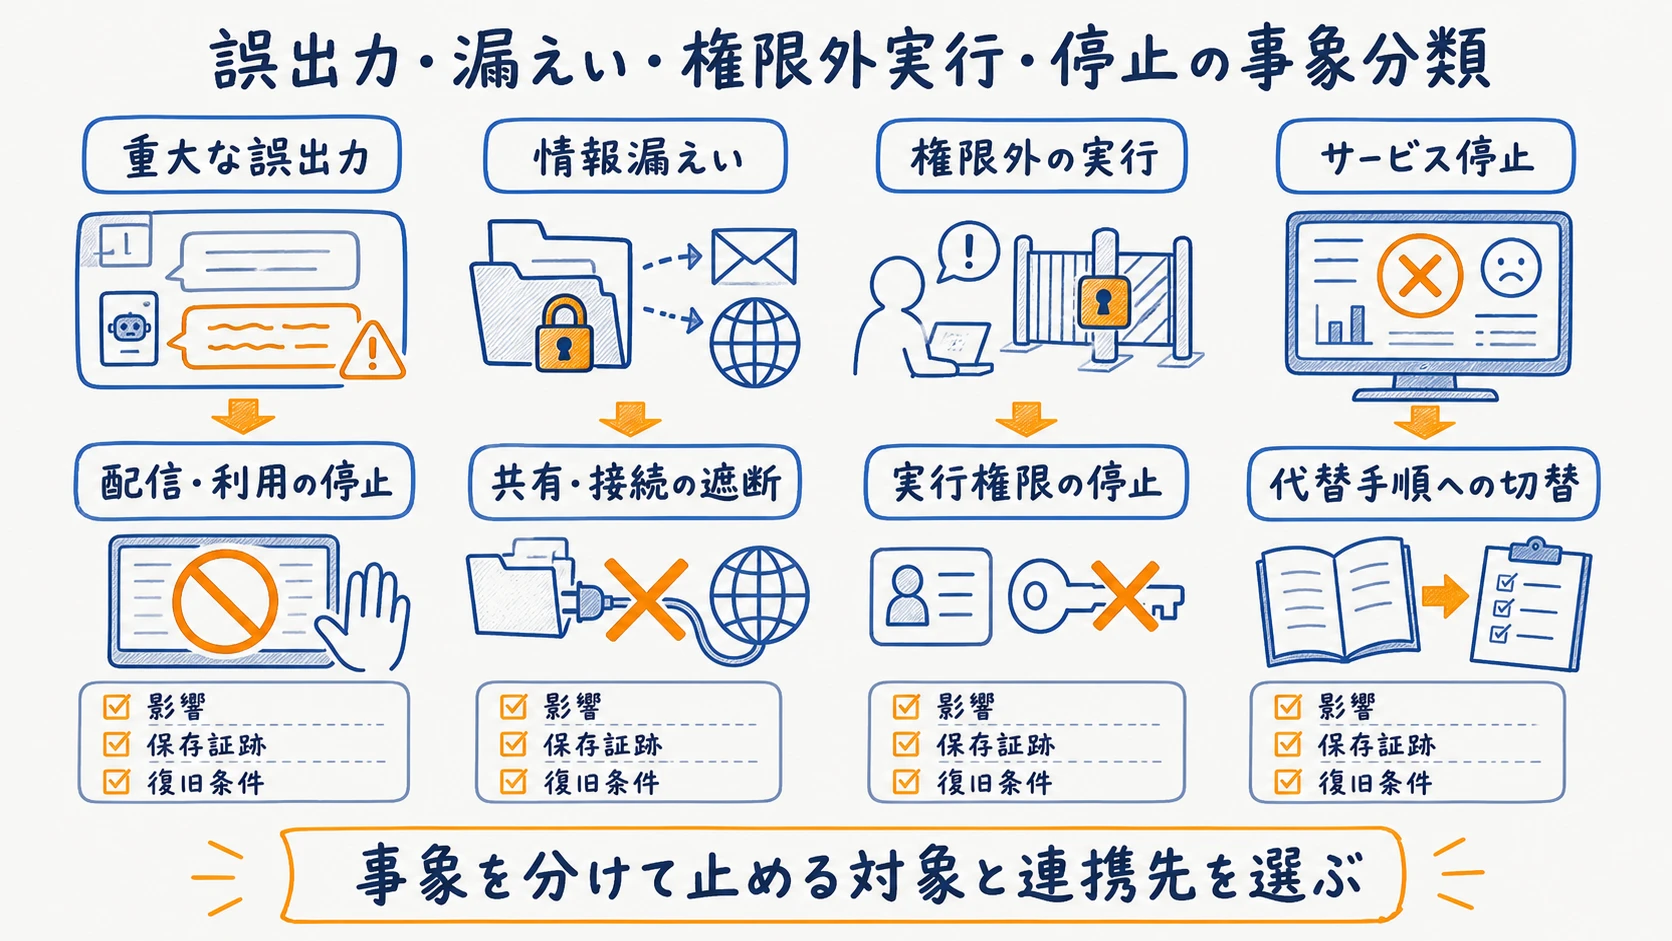
AIインシデントは、AIが間違えた事象だけを指すものとして扱うと、必要な初動を選べません。事実と異なる回答を外部へ送る誤出力、個人情報や機密情報が意図しない相手へ渡る漏えい、許可されない目的での利用、権限外の処理実行、サービス停止では、止める対象と連携先が異なります。複数が同時に起きる前提で、主事象と波及事象を分けて記録します。
分類名は法令上の一律な定義ではなく、自社の初動を選ぶための運用区分です。例えば、誤った回答案が作られただけなら出力の隔離が中心ですが、その案が顧客へ送信され、個人データも含まれていれば、誤出力と漏えいの両面を確認します。AIハルシネーション対策で設けた検証ゲートが通過された経路も調べます。
通常の不具合との境界を決める
通常の不具合とインシデントの境界は、技術的なエラー名だけでなく、人、権利、取引、安全、業務継続への影響で決めます。同じ回答エラーでも、社内の試験環境で発見して破棄できた場合と、顧客判断に使われた場合では対応の深さが変わります。影響が不明な段階では、過小評価せず暫定区分を置き、追加確認で更新します。
独自編集フレーム「事象種別×初動×報告判断×保存証跡×復旧条件表」
| 事象種別 | 優先する初動 | 報告判断の確認軸 | 保存する証跡 | 復旧条件の例 |
|---|---|---|---|---|
| 重大な誤出力 | 配信・利用の停止 | 外部利用と影響の有無 | 入力、出力、承認履歴 | 検証ゲートと監視の追加 |
| 情報漏えい | 共有・接続の遮断 | 個人データ、契約、権利利益 | 送信先、権限、操作履歴 | 漏えい経路の封じ込め |
| 権限外の実行 | 実行権限の停止 | 対象資産と変更の有無 | 指示、実行結果、権限設定 | 権限縮小と再承認 |
| サービス停止 | 代替手順への切替 | 顧客・業務継続への影響 | 障害時刻、処理中データ | 代替と復旧後監視の確認 |
この表は法令上の報告対象を決めるものではありません。AIガバナンス体制の作り方で定める責任者と連絡経路に接続し、事象固有の法令・契約を確認する入口として使います。
発見直後の停止と証跡保全
利用停止と影響範囲の封じ込め
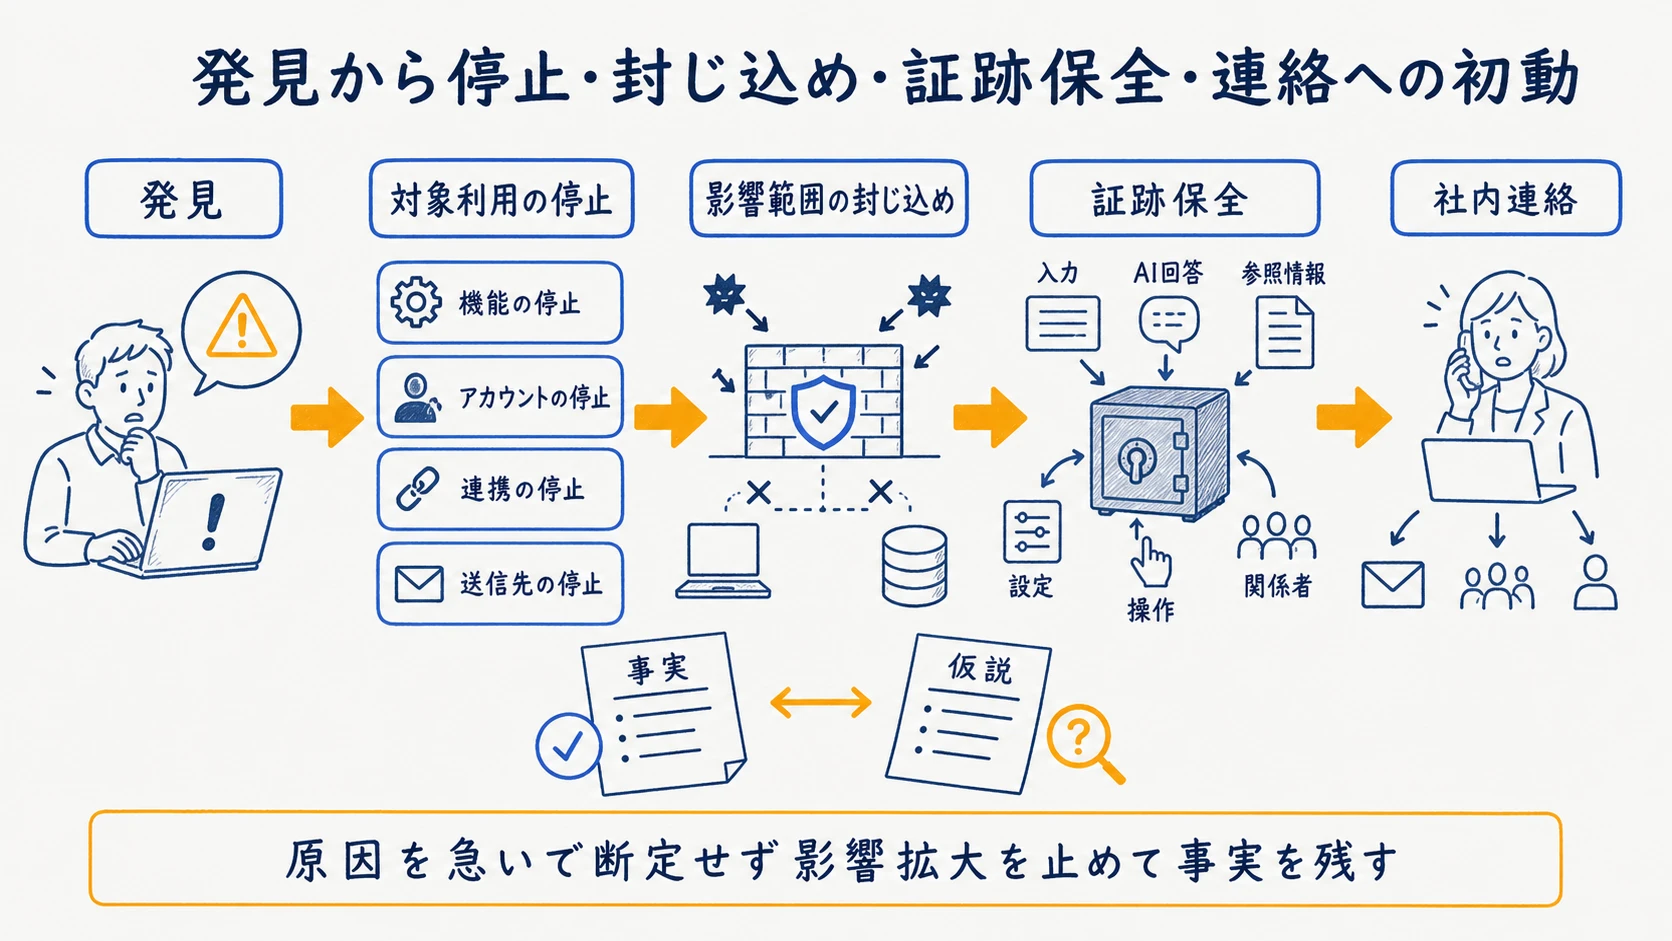
発見者が最初に行うのは、定められた権限内で対象利用を止め、連絡窓口へ事実を伝えることです。全面停止しか選べない設計では、無関係な業務まで止める可能性があります。対象の機能、アカウント、連携、出力先を切り分け、遮断できる単位と承認者を平時に決めておきます。
実行権限を持つAIでは、回答画面を閉じるだけで外部処理が止まるとは限りません。連携先への指示、処理待ちのキュー、発行済み権限、共有済み出力を確認し、必要な範囲を封じ込めます。AIエージェントのセキュリティ設計で定めた実行・監視・停止の経路を、初動手順と対応させます。
入力・出力・設定・操作記録を残す
停止と並行して、発見時刻、入力、出力、参照情報、設定、操作、関係者、通知済みの相手を記録します。画面の一部だけを保存すると、どの利用者・設定・版で生じたかを再現できません。一方、個人情報や機密情報を含む証跡を広く複製すると二次的なリスクになるため、保存先と閲覧権限も制限します。
証跡は原因を決めつけず、確認できた事実と担当者の仮説を分けて残します。設定を変更する必要がある場合は、変更前の状態、変更内容、実施者、承認者を追える形にします。AI事業者ガイドライン(第1.2版)は、AI利用者に想定範囲内での利用、仕様どおりの動作確認、出力の精度とリスクの理解を示しています(出典: AI事業者ガイドライン(第1.2版)/総務省・経済産業省)。平時の確認記録が、事後の比較基準になります。
社内外への報告を判断する
法務・個人情報・セキュリティへ連携する
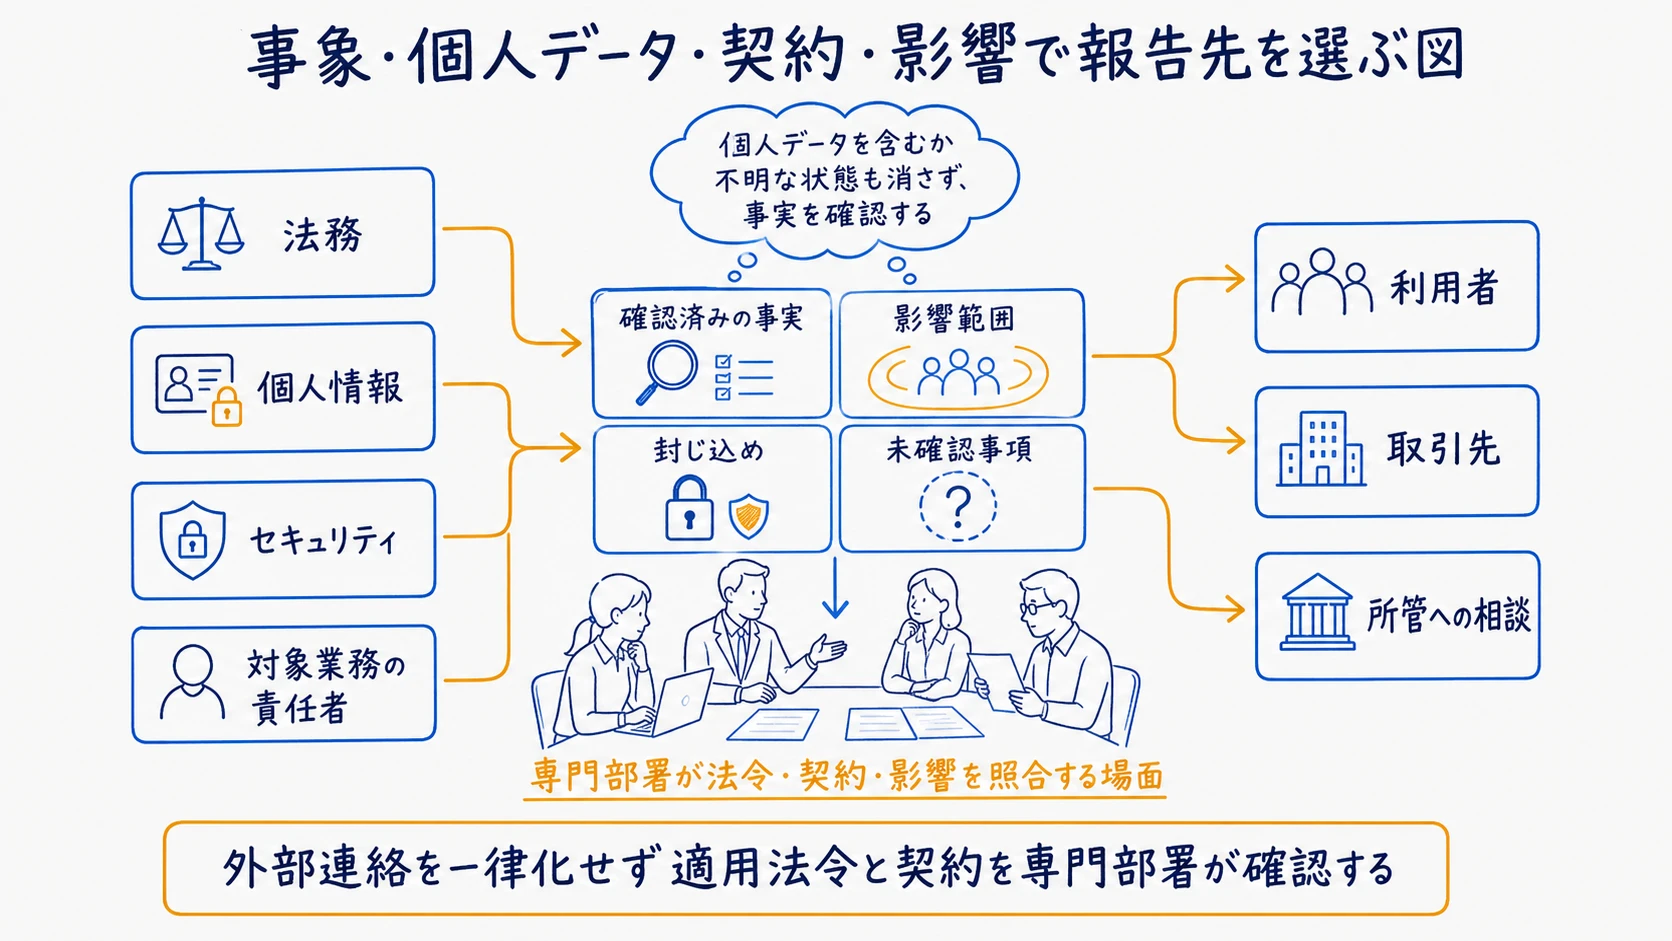
初動窓口は、事象名だけで振り分けず、何が起き、誰にどの影響が及び得るかを法務、個人情報、セキュリティ、対象業務の責任者へ共有します。個人データを含むか不明なら不明のまま伝え、調査担当と判断期限を決めます。発見者だけに法的な該当性判断を負わせない体制が必要です。
個人情報取扱事業者には、取り扱う個人データの漏えい、滅失、毀損などのうち、個人の権利利益を害するおそれが大きいものとして規則で定める事態が生じた場合、個人情報保護委員会への報告と本人への通知が定められています。委託を受けた事業者が規則に従って委託元へ通知した場合の例外や、本人通知が困難な場合の代替措置もあります(出典: 個人情報の保護に関する法律 第26条)。該当性や具体的手続は、現行の規則と公的案内を確認して判断します。
利用者・取引先・所管への連絡を整理する
外部連絡は、すべての事象を一律に公表することでも、原因確定まで待つことでもありません。法令上の報告に加え、契約上の事故通知、利用者への説明、取引先との共同対応、所管への相談が必要かを分けます。連絡先ごとに、確認済みの事実、影響範囲、実施した封じ込め、次回更新の方法をそろえます。
誤った断定や個人情報の追加開示を避けるため、対外文面は法務・専門部署が確認します。ただし文面承認が初動停止を遅らせないよう、停止・社内連携・外部通知の判断線を別にします。2025年12月19日に人工知能戦略本部が決定した「人工知能関連技術の研究開発及び活用の適正性確保に関する指針」も公的な確認先の一つです(出典: 人工知能関連技術の研究開発及び活用の適正性確保に関する指針/内閣府)。制度の名称だけで報告要否を決めず、個別事象へ適用される法令と契約を確認します。
復旧と再開条件を決める
原因仮説と暫定対策を分ける
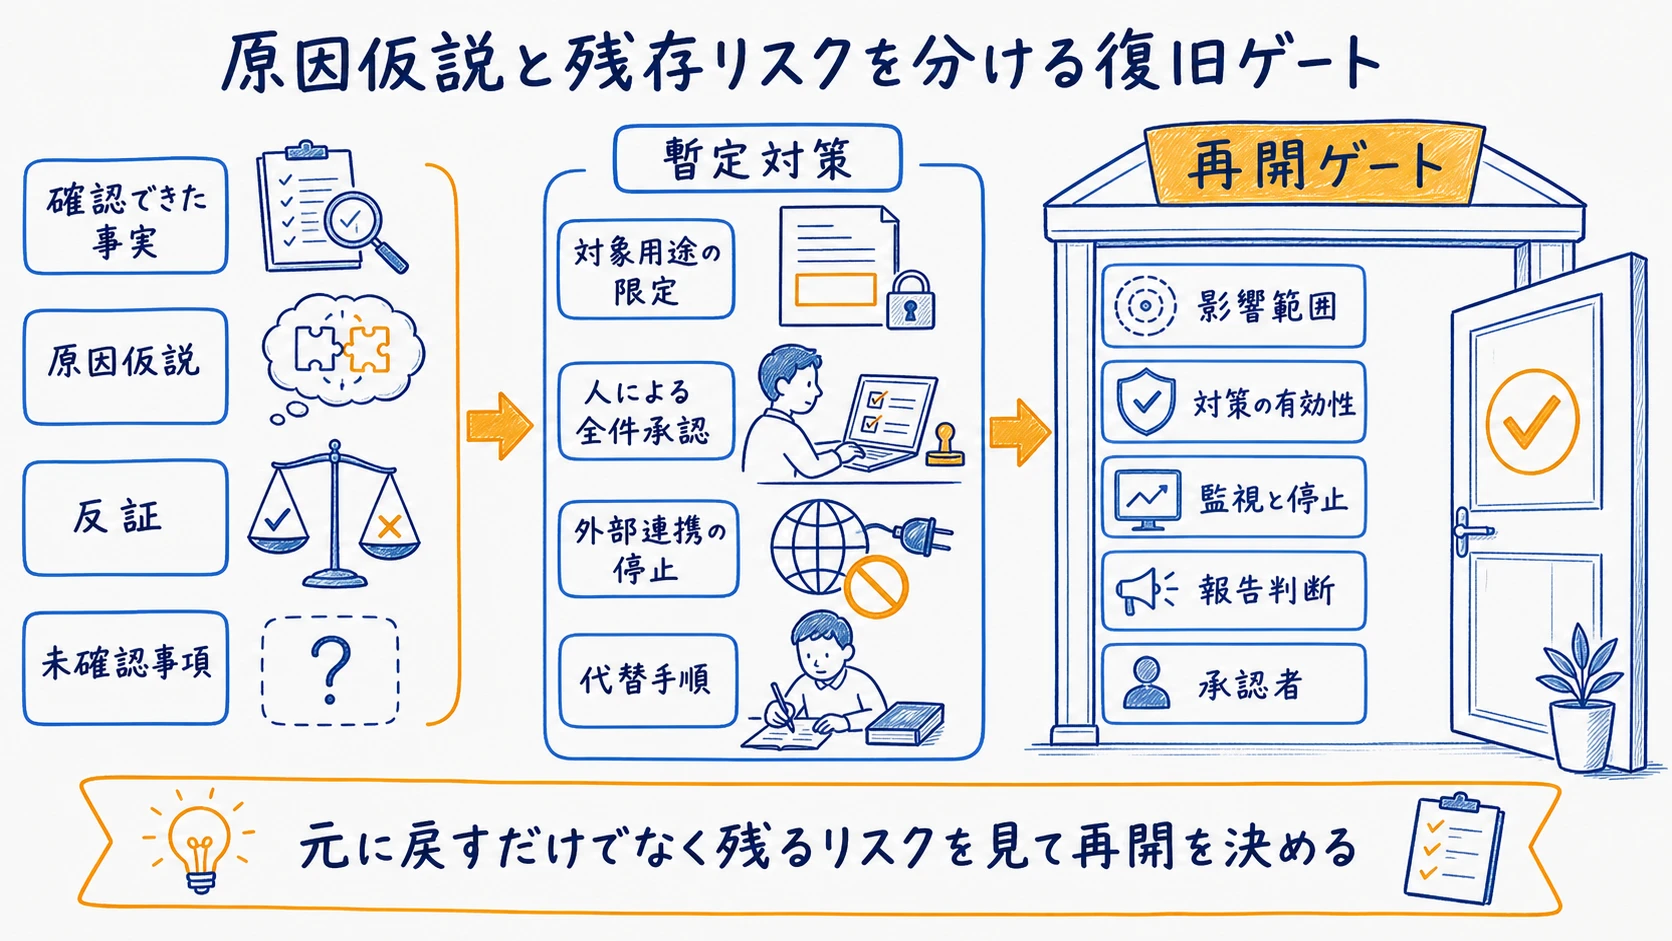
復旧を急ぐ場面ほど、原因が確定したのか、影響拡大を抑える暫定対策なのかを分けます。特定の入力でのみ誤出力が起きたように見えても、参照情報、権限、外部連携、提供者側の変更など別の要因が残る可能性があります。仮説ごとに確認できた事実、反証、未確認事項を記録します。
暫定対策には、対象用途の限定、人による全件承認、外部連携の停止、代替手順への切替などがあります。どれを選ぶ場合も、何を防げて何が残るかを明示します。元の状態へ戻すことを復旧完了とせず、業務上許容できる条件で安全に再開できるかを判断します。
再開承認と残存リスクを記録する
再開条件は、技術的に動作すること、影響範囲が把握できたこと、暫定対策が有効であること、監視と停止の手段があること、必要な報告判断が済んだことを用途に応じて設定します。条件を満たさないまま例外的に再開するなら、理由、期間、対象、残存リスク、承認者を記録します。
再開後は、同種の入力や操作を監視し、異常が再び出たときの停止条件を明確にします。監視担当と終了条件を決めなければ、暫定対応が恒久運用として残りかねません。復旧ゲートは承認の形式ではなく、未解決事項を可視化し、次の判断者へ引き継ぐために使います。
再発防止を監査と訓練へつなぐ
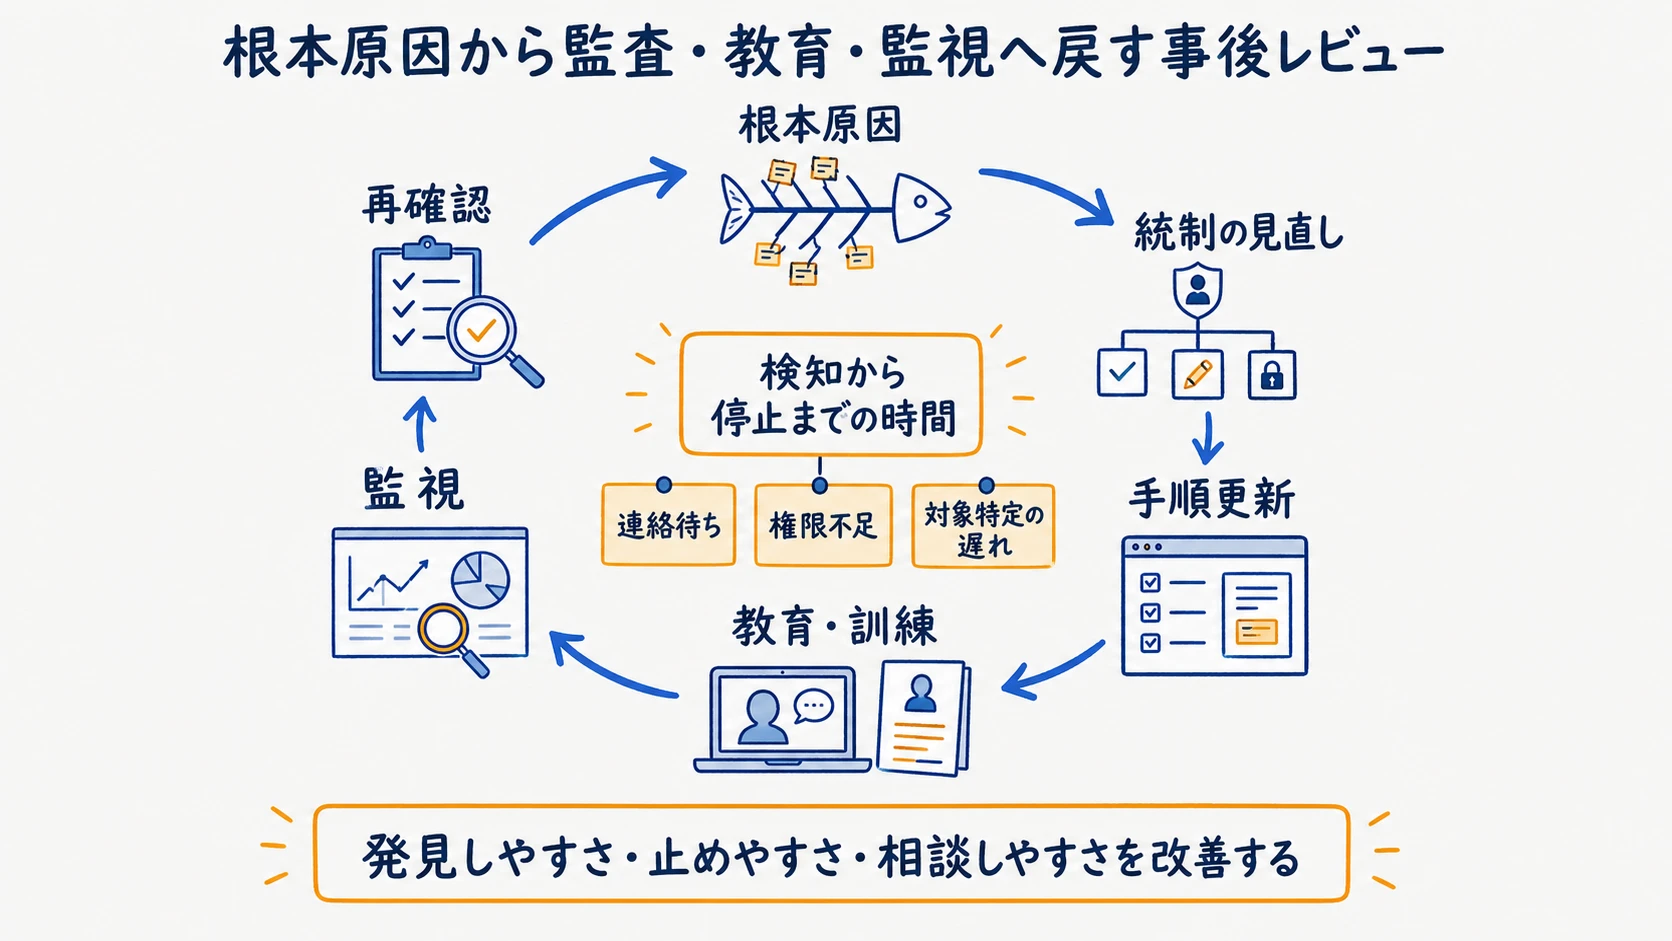
根本原因と統制の不足を見直す
事後レビューでは、直接原因だけでなく、なぜ検知できなかったか、なぜ影響範囲が広がったか、なぜ停止判断が遅れたかをたどります。入力ミスをした個人だけに原因を帰すと、権限、画面、教育、承認、監視、委託先連携の不足が残ります。平時のAI監査チェックリストへ、実際に役立った証跡と不足した統制を戻します。
評価指標には、検知から停止までの時間を置きます。単に短さを競うのではなく、発見時刻と実効的な封じ込め時刻を同じ定義で記録し、連絡待ち、権限不足、対象特定の遅れを分解します。生成AIのセキュリティリスクと社内対策で扱う予防策とも結び付けると、発生前と発生後の統制を別々に管理せずに済みます。
手順・教育・監視を更新する
再発防止策は、禁止事項を増やすだけでなく、発見しやすさ、止めやすさ、相談しやすさを改善します。初動カード、連絡先、保存する証跡、停止権限、代替手順を更新し、実際の事象を匿名化した訓練で迷った地点を確認します。変更後は対象部門へ周知した記録を残し、次回の監査で運用実態を確かめます。
監視ルールを追加する場合は、検知漏れだけでなく誤検知による業務中断も評価します。新しいモデルや連携先への変更で同じ統制が効かなくなる可能性があるため、変更通知と再評価の条件を手順に組み込みます。事後レビュー、手順更新、教育、監視、再確認を一つの循環として管理することが、恒久対策を形骸化させない鍵です。
まとめ
AIインシデント対応は、発見後に原因を急いで断定するのではなく、影響拡大の停止、証跡保全、報告判断、復旧、再発防止を順に接続する活動です。誤出力、漏えい、不正利用、権限外の実行、停止を分け、個人データが関わる場合は個人情報保護法第26条への該当性を専門部署が確認します。復旧時は残存リスクと監視方法を記録し、検知から停止までの時間を振り返って、監査・手順・教育へ改善を戻すことが重要です。
よくある質問
- Q. AIインシデントには何が含まれますか?
- 情報漏えい、不正アクセス、重大な誤出力、差別的な判断、権限外の実行、サービス停止など、AI利用が人・組織・取引へ影響する事象を含みます。
- Q. 発見した担当者が最初にすることは何ですか?
- 影響拡大を避けるため対象利用を止め、時刻、入力、出力、設定、操作、関係者を変更せず記録し、定めた窓口へ連絡します。
- Q. すべての事象を外部へ報告しますか?
- 一律ではありません。漏えい、権利侵害、安全への影響、契約条件などを法務・専門部署が確認し、必要な報告先と期限を判断します。個人データの漏えい等は個人情報保護法第26条への該当性を確認します(出典: 個人情報の保護に関する法律 第26条)。
- Q. 原因が分からなくても復旧できますか?
- 暫定対策で再開する場合も、影響範囲、残存リスク、監視方法、承認者を記録し、恒久対策へつなげる必要があります。
- Q. セキュリティ事故対応手順をそのまま使えますか?
- 土台にはできますが、プロンプト、モデル変更、出力の二次利用、人の承認などAI固有の証跡と判断を追加します。
出典・参考資料
- 1.
- 2.
- 3.