AI監査チェックリスト|内部監査の確認項目と役割分担
一次ソース検証型AIメディア編集部 ・ 監修: 依田 尚人
目次
AI監査を設計する際は、ISO/IEC 42001の内部監査要求と自社の内部統制を起点に、確認対象と記録の候補を定めます。監査項目を増やすこと自体が目的ではなく、AIの利用実態、想定した統制、実際に残る証跡の間にずれがないかを確かめることが中心です。
本記事では、AI利用一覧から監査範囲を決め、データ・変更履歴・出力確認・委託先管理を調べ、指摘を是正へつなぐまでを扱います。ISO/IEC 42001の規格本文にある具体的な要求事項を再現するものではなく、正式な規格文書と自社手順を照合する前段の確認候補として整理します。
当メディアは特定の監査サービス、認証機関、コンサルティング会社と利害関係を持たず、確認項目の達成数で組織を序列化しません。認証の利点だけでなく適用範囲や日常運用とのずれも同じ粒度で扱い、自社サービスへの送客は行いません。制度事実は、公的資料と制度運営機関の情報を根拠とします。
要点サマリ(2026年8月時点・総務省・経済産業省、内閣府、ISMS-ACの公表資料より)
- AI監査の出発点は、AI利用一覧とリスク台帳を結び、対象漏れを防ぐことです。
- 記録は量ではなく、確認したい統制を裏付けられるかで選びます。
- 委託先の説明と、自社の設定・承認・利用実態は分けて検証します。
- 認証審査と社内の日常確認は役割が異なり、認証の有無だけで運用実態は決まりません。
- 段階導入では、監査対象の網羅率と指摘の是正期間を継続して見直します。
AI監査の対象候補を整理する
監視・評価・内部監査の関係を確認する
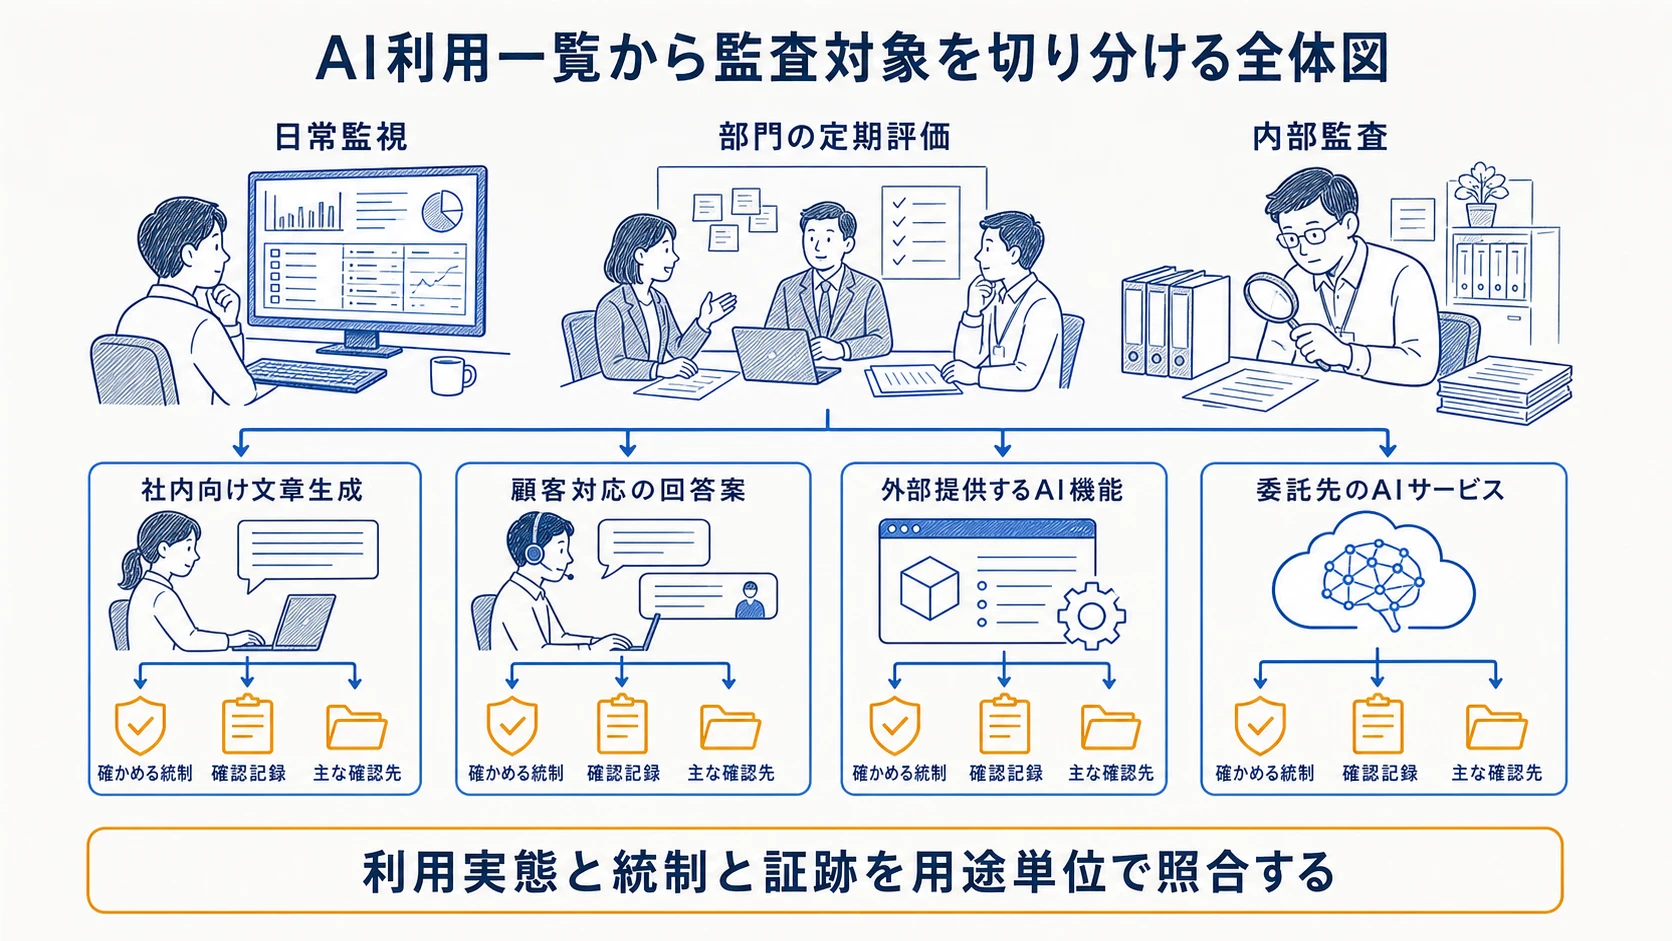
AI監査では、日常の監視、部門による定期評価、独立した立場からの内部監査を混同しないことが重要です。日常監視は異常出力や停止を早く見つける活動、定期評価は利用目的やリスクの変化を見直す活動、内部監査は定めた統制が実際に運用され証跡で追えるかを確かめる活動として、自社内の役割を分けます。この区分は本記事の実務整理であり、ISO/IEC 42001の要求事項を代替するものではありません。
AIマネジメントシステム適合性評価制度では、組織の仕組みを審査する認証機関、その能力を見る認定機関、審査員の資格を扱う要員認証機関が別の役割を担います(出典: AIマネジメントシステム(AIMS)適合性評価制度の概要/情報マネジメントシステム認定センター(ISMS-AC))。したがって、外部の認証審査を受ける場合でも、自社が日常の監視と内部の確認をどう回すかは別途整理が必要です。
監査対象候補を早見表で切り分ける
対象候補はシステム名だけでなく、用途、利用部門、入力データ、出力の使い道、人が承認する地点までを一単位として登録します。AIガバナンス体制の作り方で定める責任者やリスク台帳と結び付けると、同じAIサービスを複数部門が異なる条件で使う場合も切り分けやすくなります。
監査対象×統制×確認記録×担当部門の監査表(確認候補)
| 監査対象 | 確かめる統制 | 確認記録 | 主な確認先 |
|---|---|---|---|
| 社内向け文章生成 | 機密情報の入力制限 | 利用ルール、設定、教育履歴 | 利用部門・情報管理 |
| 顧客対応の回答案 | 人による送信前承認 | 出力例、承認履歴、訂正履歴 | 顧客対応部門 |
| 外部提供するAI機能 | 変更と影響の確認 | 版の変更通知、評価結果、承認記録 | 開発・提供部門 |
| 委託先のAIサービス | 契約条件と実運用の一致 | 契約、提供者文書、自社設定 | 調達・法務・利用部門 |
この表は法定の監査票でも認証基準でもありません。組織ごとに公式情報、適用法令、契約、社内規程と照合し、目的に合わない行は削り、不足する行を追加して使います。
監査範囲とリスク台帳の接続を検証する
AI利用一覧から対象を決める
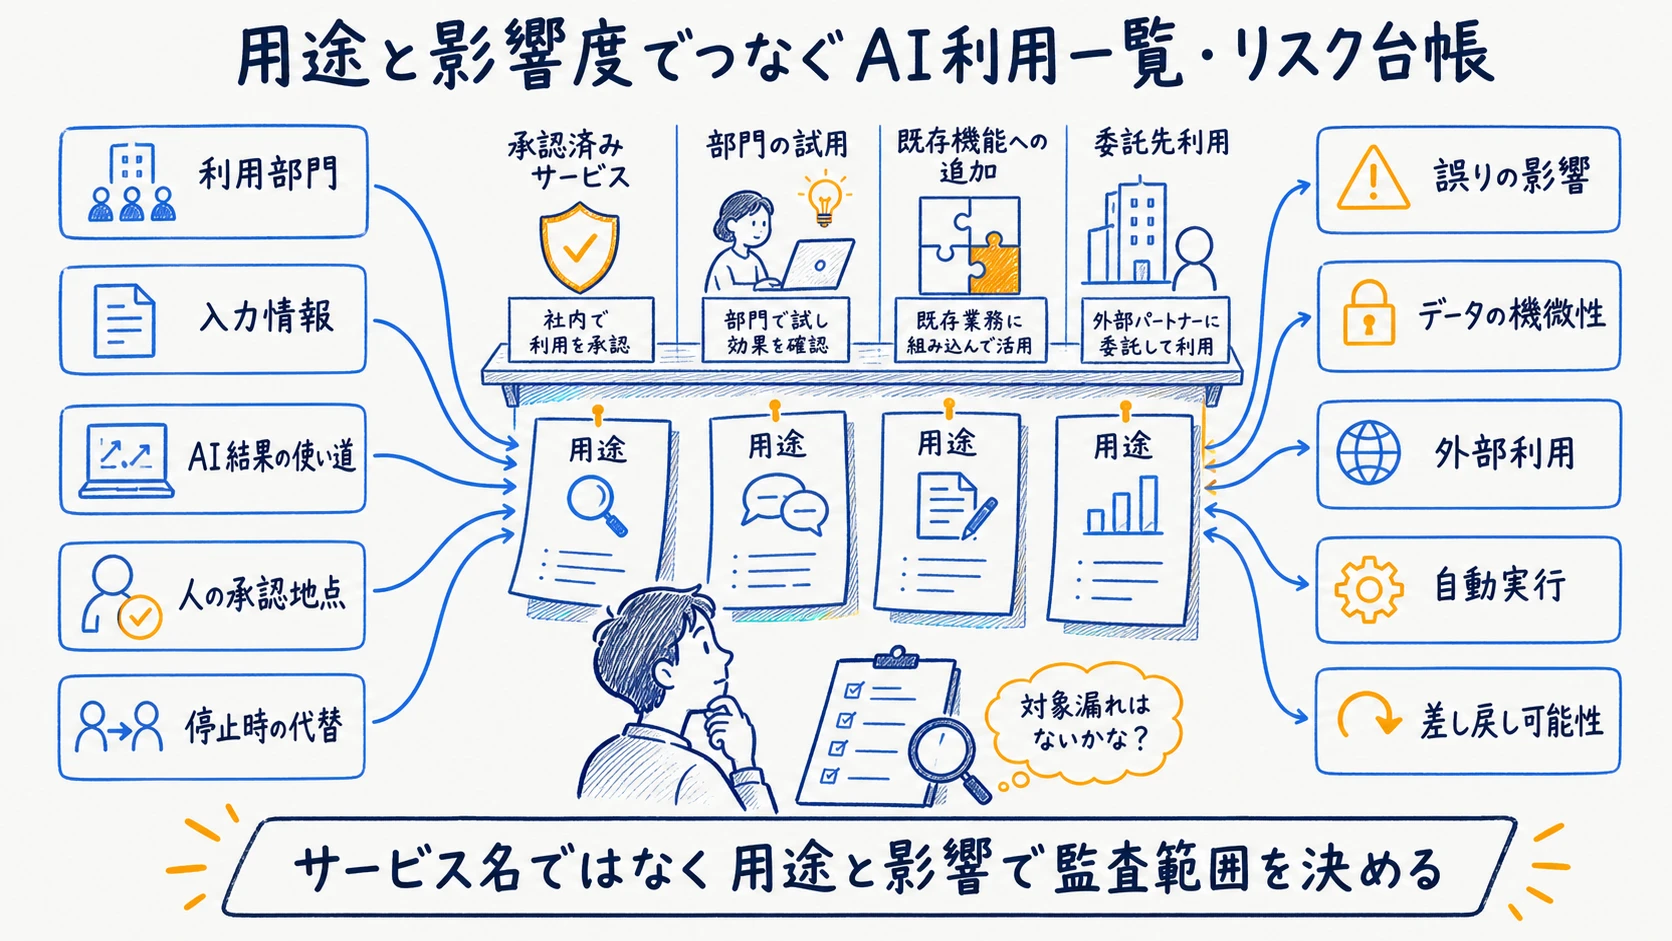
監査範囲を決める前に、承認済みサービスだけでなく、部門の試用機能、既存システムへ追加されたAI、委託先が工程内で使うAIも洗い出します。利用一覧には用途、責任部門、提供先、入力情報、出力後の処理、停止時の代替手順を持たせます。サービス単位では、同じ機能を社内要約と顧客向け判断へ使う影響差を捉えられません。
人工知能関連技術の研究開発及び活用の推進に関する法律は、不適切な活用が個人情報の漏えいや著作権侵害等を助長し得ることを踏まえ、透明性確保等を掲げています。第13条は国による指針整備を定め、その指針は2025年12月19日に人工知能戦略本部が決定しました(出典: 同法第3条・第13条、人工知能関連技術の研究開発及び活用の適正性確保に関する指針/内閣府)。企業へ一律の監査手順を課す規定ではないため、利用一覧の透明性確認と具体的な監査手続を混同しません。
影響度に応じて確認深度を変える
確認の深さは、誤りが起きたときの影響、扱うデータの機微性、外部へ出力するか、自動実行につながるか、人が差し戻せるかで変えます。社内の文章下書きと、顧客への通知や権限を伴う実行を同じ頻度・同じ証跡で調べる必要はありません。ただし低影響と判断した根拠は残し、用途変更時に再判定できる状態にします。
AI事業者ガイドライン第1.2版の解説も確認軸になります。同ガイドラインは法的拘束力のないソフトローですが、AI利用者に対し、想定範囲内の利用、仕様どおりの動作、入力データの正確性や必要に応じた最新性、出力の精度とリスクの確認を示しています(出典: AI事業者ガイドライン(第1.2版)/総務省・経済産業省)。これらを、自社の用途別リスクと対応する証跡へ置き換えます。
データ・モデル・出力の記録候補を検証する
データと変更履歴を追跡する
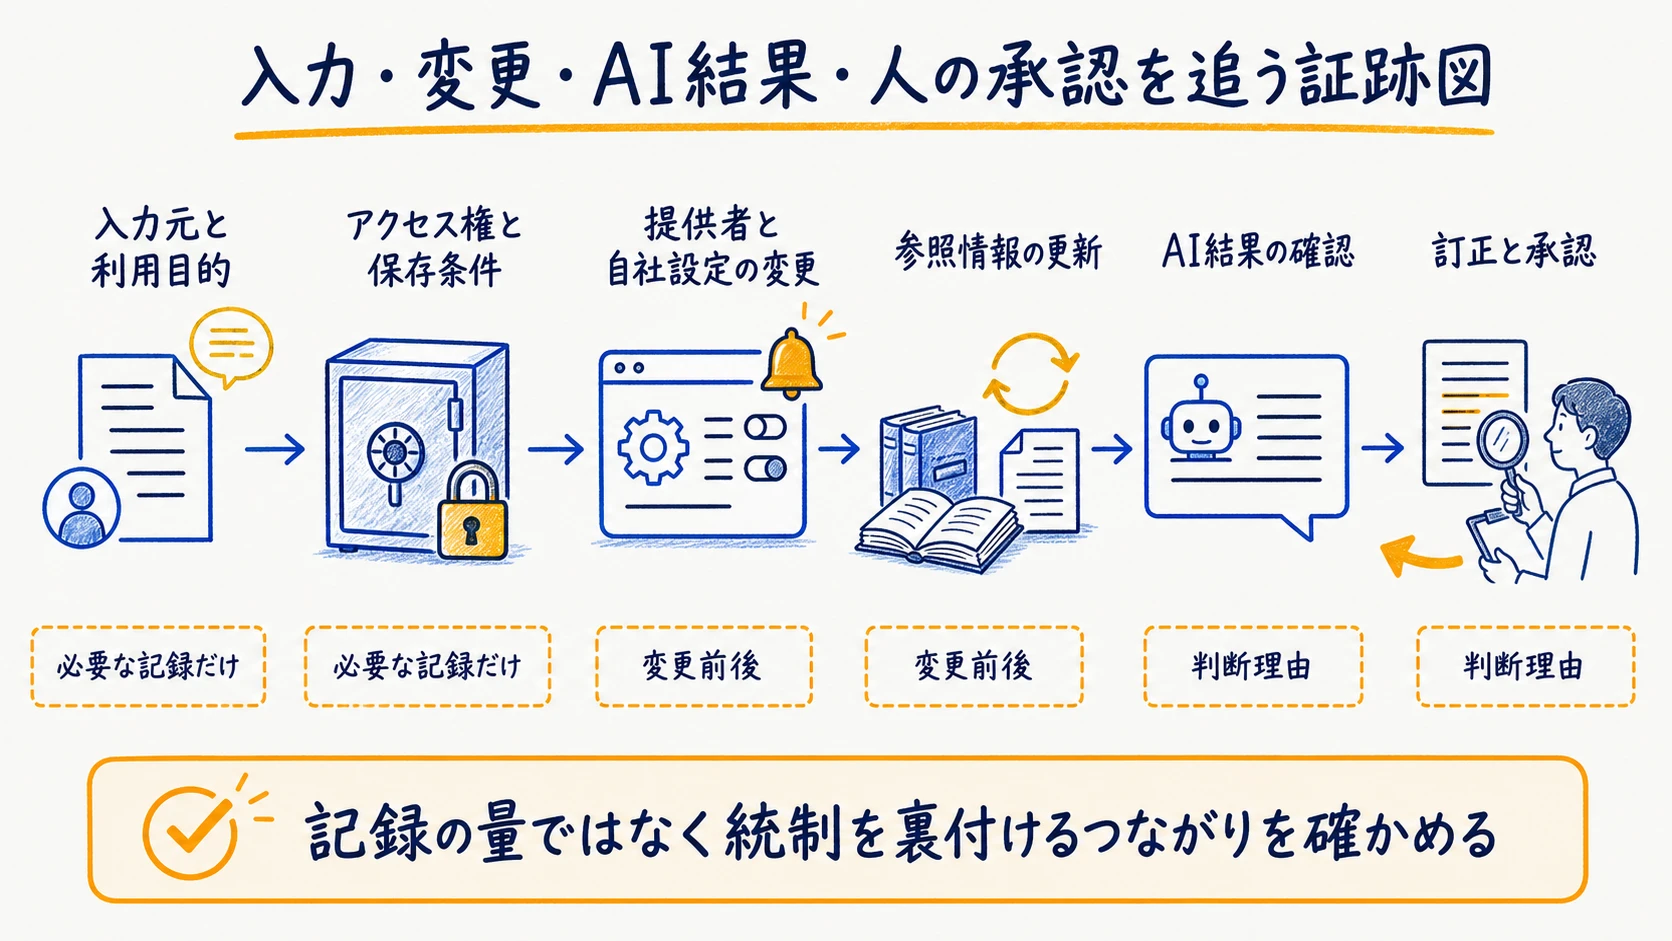
データの確認では、入力内容そのものを無制限に保存するのではなく、何を確かめるためにどの記録が必要かを先に定めます。入力元、利用目的、アクセス権、保存条件、削除方法、外部提供の有無を確認し、個人情報や機密情報を含む場合は閲覧者を絞ります。監査のための複製が新たな情報リスクを生まない設計が必要です。
モデルやサービスの変更については、提供者からの変更通知、自社設定の変更、参照情報の更新、評価条件、変更承認を時系列で結びます。すべての内部技術情報を入手できるとは限らないため、取得できない情報は推測で埋めず、代わりに自社で確認できる入出力と運用条件を明確にします。生成AIの社内利用ルールに変更時の再確認条件を入れておくと、担当者の記憶だけに依存しません。
出力監視と人の承認を確かめる
出力の証跡は、正解例を大量に保管することより、どの失敗を検知し、誰が承認し、誤りをどう訂正したかを追えることが重要です。顧客向け文書なら送信前承認、社内検索なら根拠確認、実行機能なら権限と停止操作というように、用途に応じた確認地点を定めます。承認ボタンの履歴だけでなく、承認者が判断に必要な情報を見られたかもヒアリングします。
AI事業者ガイドラインは、出力を事業判断に使う際の責任ある判断や、ステークホルダーへの合理的な情報提供、人間の判断の介在を示しています(出典: AI事業者ガイドライン(第1.2版)/総務省・経済産業省)。監査では「人が見た」という形式だけで終わらせず、自動化バイアスを避けるため、差し戻し例、判断基準、例外時の相談経路が機能したかを確認します。
委託先と社内役割の確認方法を検証する
ベンダー確認を契約と運用で分ける
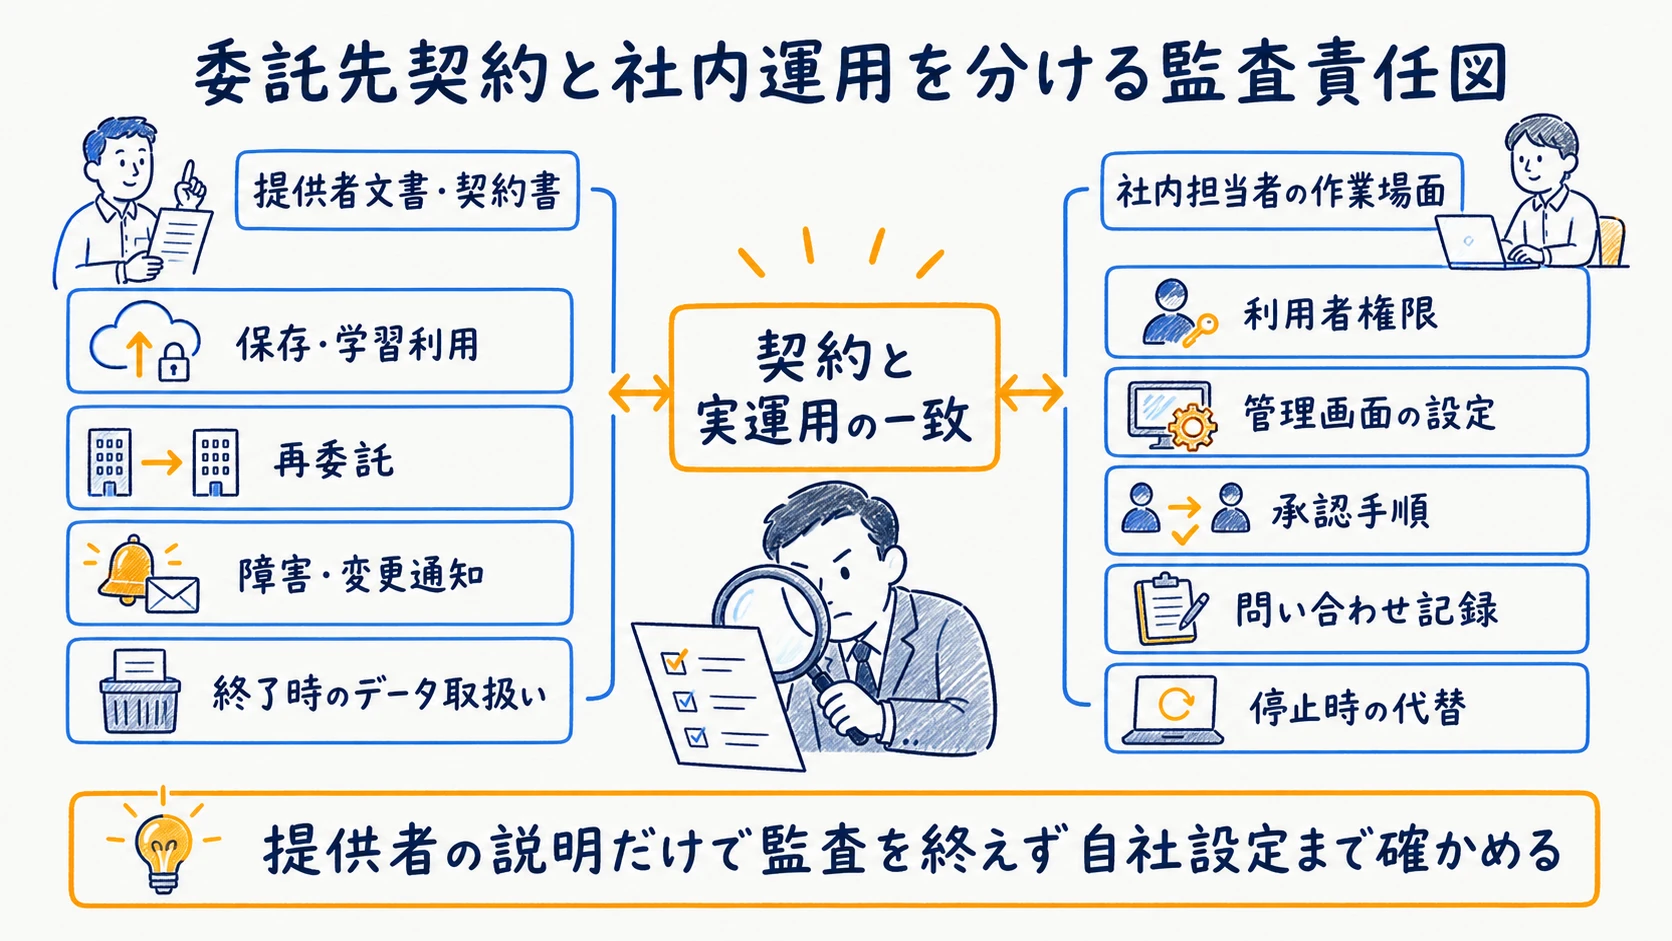
委託先のAIを使う場合、提供者の説明資料だけで監査を完了させません。契約面では入力データの保存・学習利用、再委託、障害や変更の通知、終了時のデータ取扱いを確認します。運用面では、自社の利用者権限、管理画面の設定、承認手順、問い合わせ記録、停止時の代替を調べます。AIベンダー選定ガイドで契約前に集めた証跡を、導入後の実態と照らし合わせる流れです。
提供者が認証を取得している場合も、認証の適用範囲と自社が利用する機能・契約条件が一致するかを確認します。認証を安全性の包括保証として扱わず、自社側の誤設定や目的外利用を見落とさないことが大切です。ISO/IEC 42001の要求領域と認証取得判断は、認証取得の要否と日常のガバナンスを分ける際の参考になります。
独立性と専門性を確保する
監査担当は、対象業務を理解しつつ、自分が設計・承認した統制を自分だけで評価しない配置を検討します。小規模組織で完全な組織分離が難しい場合は、別部門のレビュー、経営層への報告、外部専門家の限定利用など、判断を一人に閉じない方法を選びます。独立性の形式より、利害関係を開示し、反対意見と未解決事項を記録できることが重要です。
AIMS適合性評価制度は2025年7月8日に認定を開始し、2026年1月14日に認証機関の初認定が公表されました。2026年8月時点では、ISMS-ACが認定した要員認証機関はないとされています(出典: AIマネジメントシステム(AIMS)適合性評価制度の概要/情報マネジメントシステム認定センター(ISMS-AC))。制度の進捗は変わり得るため、監査人や機関を選ぶ際は名称だけで判断せず、最新の認定状況と担当範囲を公式情報で確かめます。
監査実務の進め方を検証する
サンプリングとヒアリングを設計する
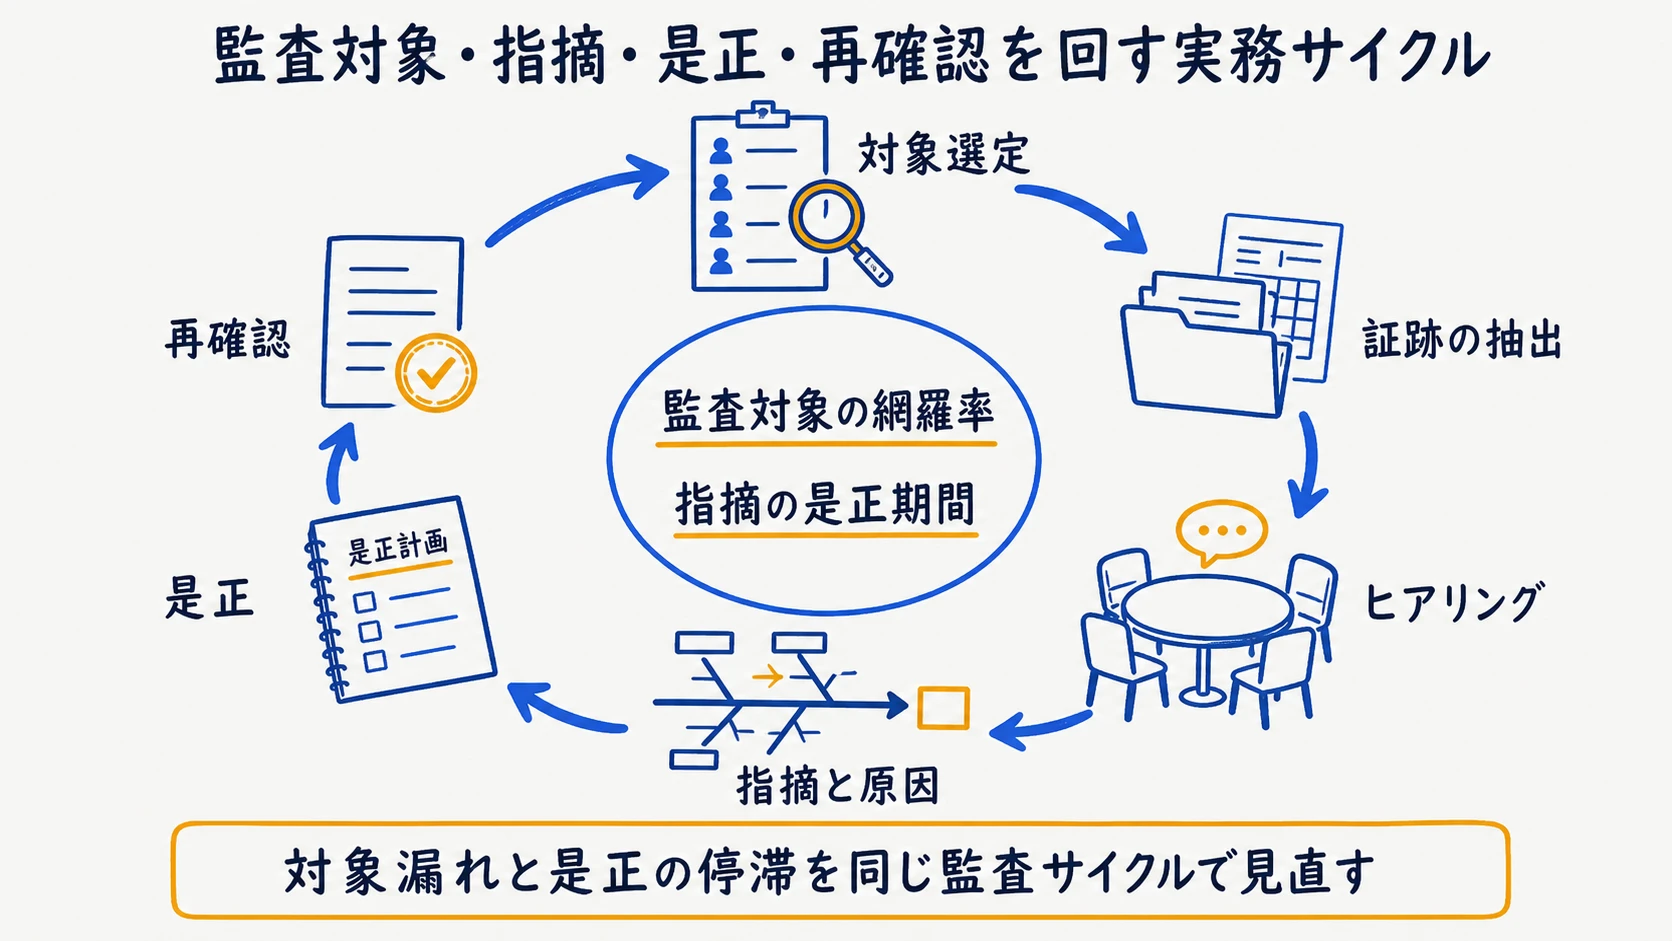
監査は、一覧の全行に同じ確認を当てるのではなく、対象漏れを確認したうえで、影響度に応じて証跡の抽出方法を決めます。変更直後の用途、例外処理が多い用途、外部出力を伴う用途を優先し、平常時だけでなく差し戻しや停止が発生した場面も選びます。抽出条件と選定理由を残せば、都合のよい事例だけを見る偏りを抑えられます。
ヒアリングでは「ルールを知っているか」だけでなく、直近の変更通知をどこで確認したか、誤出力時に誰へ相談したか、代替手順を実行できるかを具体的にたどります。文書と回答が食い違った場合は個人のミスと即断せず、教育、画面設計、権限、手順のどこに原因があるかを切り分けます。
指摘・原因・是正・再確認をつなぐ
指摘には、対象、確認した証跡、基準とのずれ、影響、暫定対応、原因、恒久対応、責任者、期限、再確認結果を結びます。重要度の名称や期限は自社のリスク基準で定め、すべてを同じ順番で処理しません。未解決の残存リスクを誰が受容したかまで残すと、指摘の件数だけでは見えない判断過程を追跡できます。
段階導入では、まず限定した部門と用途で監査表を試し、監査対象の網羅率と指摘の是正期間を評価します。前者はAI利用一覧のうち確認範囲に入った対象を捉え、後者は指摘から是正と再確認までの滞留を捉える指標です。成熟度の総合点や部門ランキングには変換せず、対象漏れと是正の停滞を見つける運用指標として、監査サイクルごとに見直します。
まとめ
AI監査は、固定的なチェック項目を埋める活動ではなく、AI利用一覧、リスク台帳、実際の設定・出力・承認記録を照合し、ずれを是正する仕組みです。対象の影響度に応じて確認深度を変え、委託先の説明と自社運用を分けて確かめます。ISO/IEC 42001の具体的要求は正式な規格文書で確認が必要であり、本記事の監査表はその代替ではなく準備用の確認候補です。監査対象の網羅率と指摘の是正期間を追えば、達成数による序列化をせずに、対象漏れと是正の停滞を継続的に見直せます。
よくある質問
- Q. AI監査は情報システム監査と何が違いますか?
- 対象範囲は一律ではありません。ISO/IEC 42001の公式情報と自社の内部統制を照合し、情報システム監査と重なる領域・異なる領域を整理します。
- Q. すべてのAIを同じ深さで監査しますか?
- 同じ深さにする必要はありません。用途、扱うデータ、誤りの影響、外部提供の有無に応じて範囲と頻度を調整します。
- Q. AI監査ではどの証跡が必要ですか?
- 必要な記録は用途、統制、規格要求によって変わります。公式情報と自社の管理手順を照合し、確認目的に合う記録を定めます。
- Q. ベンダー提供AIも社内監査の対象ですか?
- 自社が業務利用し影響を負う以上、対象になり得ます。契約条件、提供者の報告、自社側の設定・運用を分けて確認します。
- Q. ISO/IEC 42001の認証があれば内部監査は不要ですか?
- 認証の有無だけで日常運用は保証されません。自社の適用範囲と運用実態に基づく継続的な確認が必要です。
出典・参考資料
- 1.
- 2.
- 3.
- 4.