ISO/IEC 42001とは?要求領域と認証取得判断の実務ガイド
一次ソース検証型AIメディア編集部 ・ 監修: 依田 尚人
目次
ISO/IEC 42001は、AIを安全かつ継続的に管理する組織の仕組みを整えるための規格であり、認証取得の要否は取引要件と自社のリスクに照らして判断します。規格名だけを先行させるのではなく、自社がAIを開発するのか、提供するのか、業務で利用するのかを整理することが出発点です。認証は日常のAI管理を代行するものでも、個々のAI出力の正しさを保証するものでもありません。
本記事では、ISO/IEC 42001の位置づけ、組織の仕事への置き換え方、取得判断、既存統制との接続、準備の順序を扱います。規格本文は有償で提供されているため、要求事項の詳細は正規の規格文書による確認が必要です。本記事は公開された規格情報と国内のAIMS適合性評価制度で確認できる範囲を扱います。
当メディアは特定の認証機関・認定機関・コンサルティングサービスと利害関係を持たず、いずれの選択肢も勝者にしません。認証取得の利点だけでなく、適用範囲の設定、証跡の維持、日常運用とのずれも同じ粒度で扱い、自社サービスへの送客は行いません。規格・認証制度は更新される前提で、日本規格協会と情報マネジメントシステム認定センターの一次情報を併記します。
要点サマリ(2026年8月時点・日本規格協会/ISMS-AC/総務省・経済産業省)
- ISO/IEC 42001:2023は、AIベースの製品やサービスを提供または利用する組織を対象とするAIマネジメントシステム規格です。
- 対応するJIS Q 42001:2025は2025年8月20日に発行されました。
- 国内制度は、認定機関・認証機関・要員認証機関という異なる役割で成り立ちます。
- ISMS-ACは2025年7月8日に認定を開始し、2026年1月14日に認証機関を初認定しました。
- 認証取得の判断と、AIを管理する日常運用の整備は分けて進めます。
ISO/IEC 42001とは何かを早見表で整理
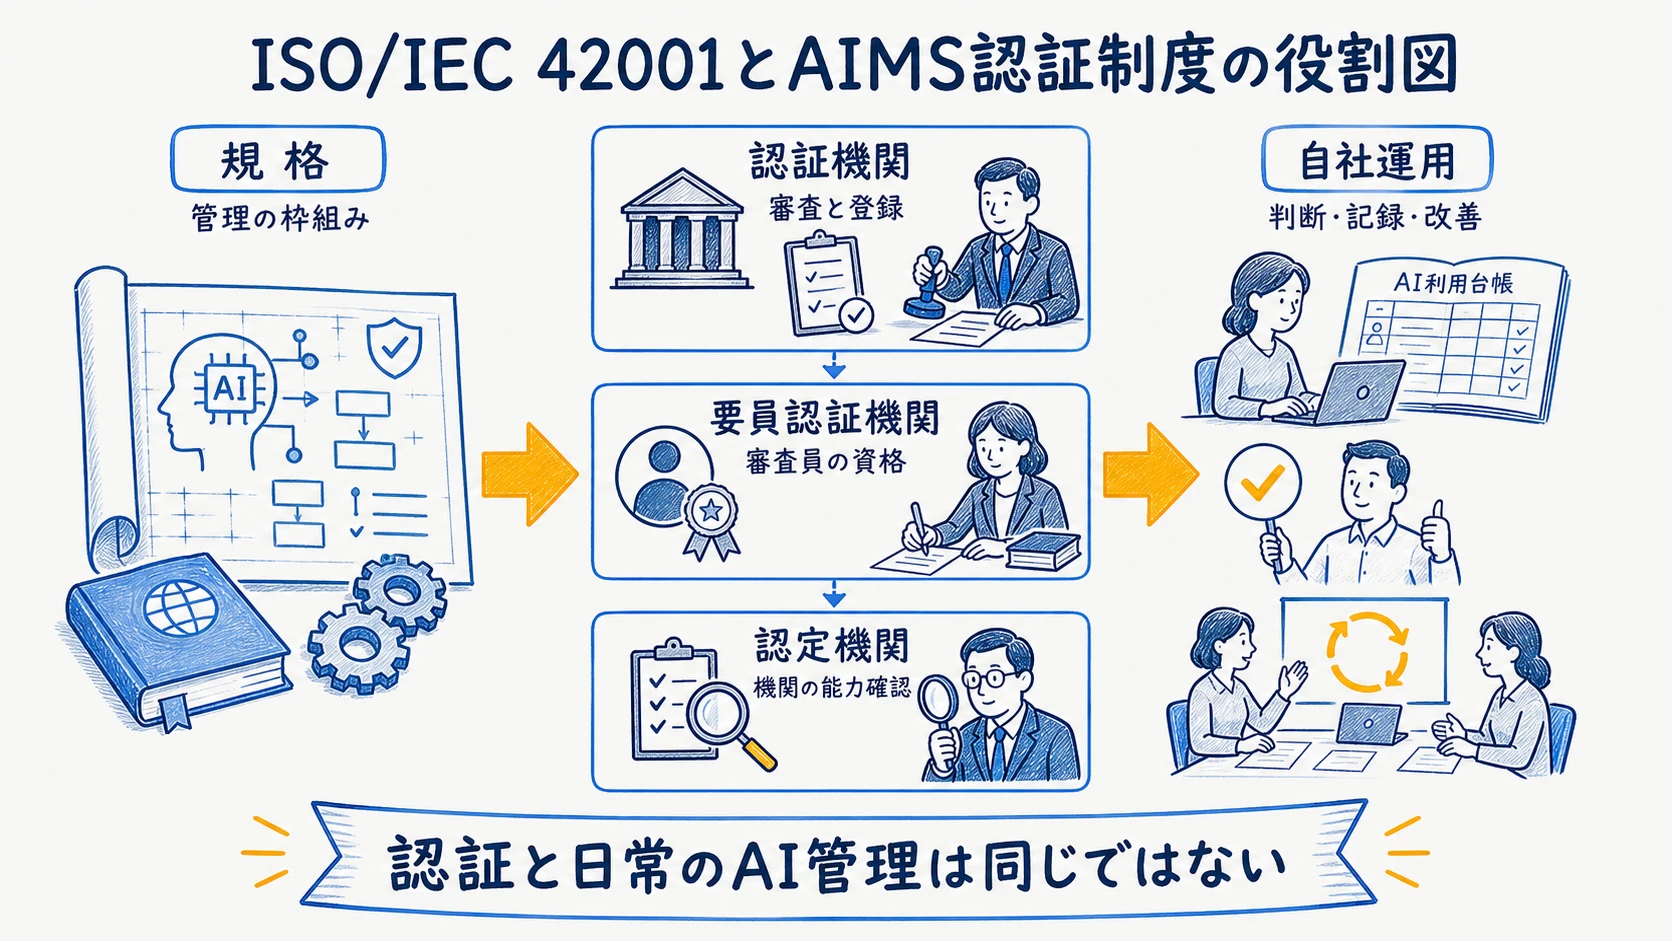
ISO/IEC 42001を理解するときは、規格、認証、組織内の運用を同じものとして扱わないことが重要です。公開情報から確認できる定義と制度事実を先に固定すると、営業資料の表現や推測に引きずられにくくなります。
AIマネジメントシステムとしての定義
ISO/IEC 42001:2023の和文名は「情報技術-人工知能-マネジメントシステム」で、2023年12月に発行されました。日本規格協会は、AIベースの製品やサービスを提供または利用する事業者を対象とし、組織が責任を持ってAIシステムを開発・使用するために設計された規格と紹介しています。対象はAIモデル単体ではなく、AIに関わる組織の管理の仕組みです。
日本では対応規格のJIS Q 42001:2025が2025年8月20日に発行されました。AI法も、不適切な利用が個人情報の漏えいや著作権侵害などを助長し得ることを踏まえ、透明性確保などの施策を掲げています(出典: 人工知能関連技術の研究開発及び活用の推進に関する法律 第3条第4項)。規格と法令は役割が異なるため、生成AI規制の日米欧比較で任意規格と制度上の義務を切り分けておくと整理しやすくなります。
認証と日常のガバナンスの違い
AIMS適合性評価制度には、組織の仕組みを審査する認証機関、審査員の資格を扱う要員認証機関、それらの能力を確認する認定機関があります。三者の名称は似ていますが、申請組織を認証する主体と、制度の信頼性を支える主体は同じではありません。
また、認証登録があっても、現場で使うAIの個々の回答が正しいことや、事故が起きないことまで保証するわけではありません。日常のガバナンスでは、用途の把握、責任者による判断、利用条件の管理、問題発生時の停止と見直しを継続します。AIガバナンス体制の作り方で扱う運用の循環が土台となり、認証審査はその仕組みを外部の基準に照らす別の工程です。
| 区分 | 主な役割 | 組織が確認すること |
|---|---|---|
| 規格 | 管理の枠組みを示す | 適用範囲と公式情報 |
| 認証機関 | 組織のAIMSを審査・登録する | 認定範囲と審査契約 |
| 要員認証機関 | 審査員の資格を扱う | 制度上の位置づけ |
| 認定機関 | 各機関の能力を確認する | 認定状況の一次情報 |
| 自社運用 | AI利用を日常的に管理する | 判断、記録、改善の実態 |
要求領域を組織の仕事に置き換える
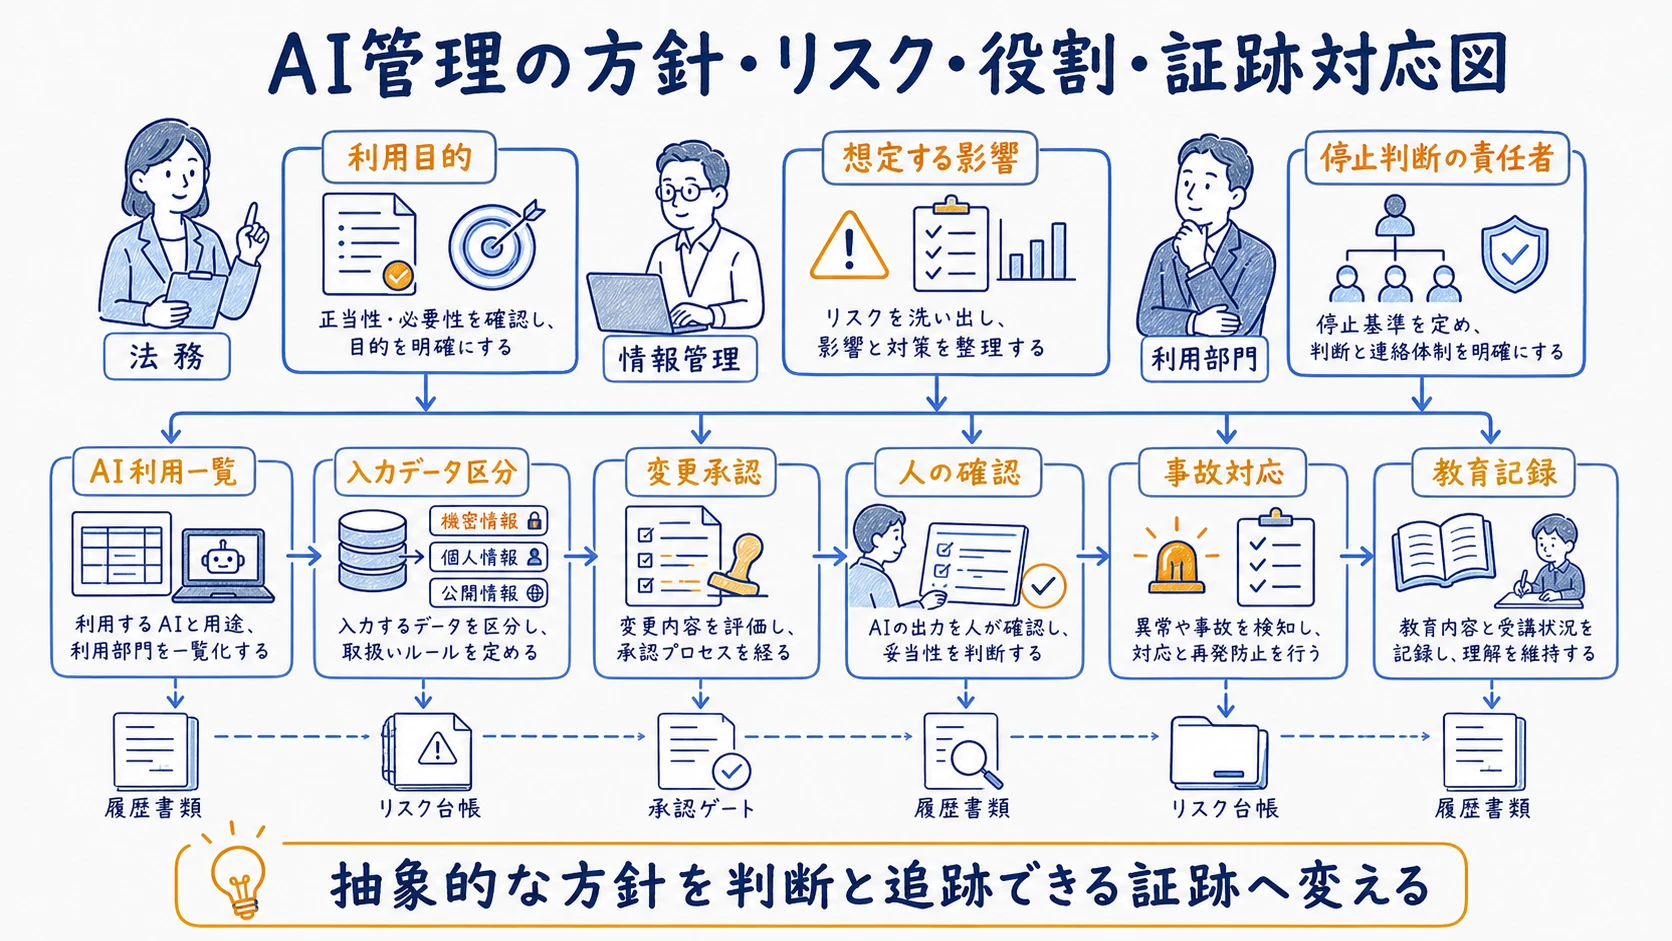
規格の準備は、用語を並べる作業ではなく、組織内の判断と証跡へ置き換える作業です。公開情報は着手範囲をつかむ材料とし、要求領域の詳細は正規の規格文書と照合します。既存業務への対応付けも、確認済みの範囲から一項目ずつ進めます。
方針・リスク・役割で整える領域
最初に、AI利用の目的、対象部署、想定する影響、停止を判断する責任者を一枚にまとめます。たとえば、社内文書の要約と顧客への自動回答では、誤りが外部へ届く可能性も、承認の重さも異なります。用途ごとに許容できない結果と人が介在する地点を決めることで、抽象的な方針が業務上の行動になります。
総務省・経済産業省のAI事業者ガイドライン(第1.2版)は、AI開発者・AI提供者・AI利用者という主体を分け、AI利用者には想定範囲内での適正利用や出力リスクの確認を求めています。自社の役割が複数にまたがる場合は、部門名ではなく行為ごとに整理します。AI事業者ガイドライン第1.2版の解説を補助線にすると、任意規格と国内指針を混同せずに接続できます。
データ・運用・記録で残す証跡
方針があっても、実際に誰が何を確認したか追えなければ、運用実態を説明できません。AI利用一覧、入力できるデータの区分、変更の承認、出力確認、事故時の対応、教育の実施など、現在残している資料を集めます。新しい様式を先に増やすのではなく、既存の申請書やリスク台帳で代用できる範囲を確認するのが現実的です。
証跡は量ではなく、判断とのつながりが重要です。更新されない台帳や、承認理由のないチェック欄を増やしても、管理の実効性は上がりません。AI利用ルールの改定履歴、例外を認めた理由、問題を受けて設定を変えた経緯まで追跡できるようにし、生成AIの社内利用ルールと日常の申請・教育を同じ流れに組み込みます。
認証を取得するか判断する条件
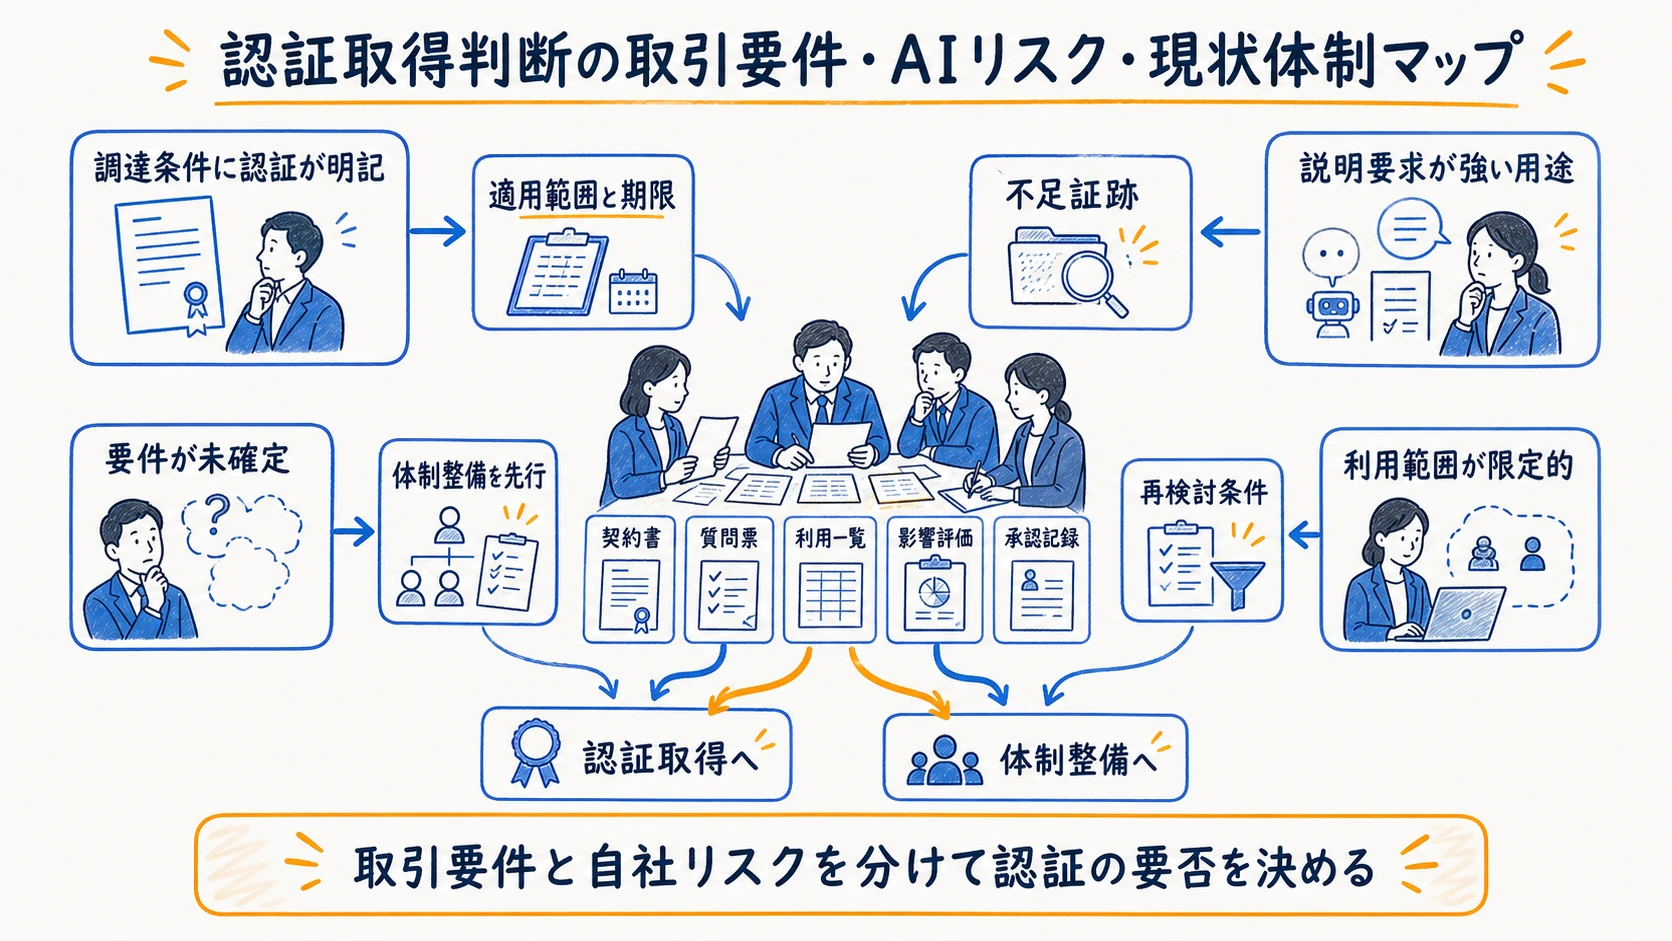
認証の要否は、組織規模や流行だけでは決まりません。取引先の調達要件、AIが及ぼす影響、説明を求められる範囲、現在の体制を並べ、取得と体制整備を別々に判断します。
取引先・調達要件から必要性を見る
入札条件、取引先の質問票、契約更新時の要請に規格や第三者認証が明記されているかを確認します。「国際規格への対応」と「認証取得済み」は意味が違うため、相手が求める証跡を文言どおりに読みます。将来必要になるという推測だけで取得を急ぐと、適用範囲や運用目的が曖昧なまま審査準備が進みかねません。
判断表には、要求元、対象となる取引、期限、必要な証明、代替可能な資料を記録します。法令上の義務と契約上の条件も別の列にします。AI法第13条は国が適正性確保の指針など必要な施策を講ずると定めていますが、これを個々の事業者にISO/IEC 42001認証を義務付ける条文として読んではいけません(出典: 人工知能関連技術の研究開発及び活用の推進に関する法律 第13条)。
体制整備を先行する選択肢
取引要件が確定していない組織は、認証契約より先にAI利用の棚卸しと責任分担を進められます。管理対象が分からないまま審査日程を決めると、後から適用範囲を広げ、証跡を作り直す可能性があります。まず重要な用途で判断・記録・見直しが回るかを確かめ、その実態を基に認証の費用対効果を検討します。
取得しない判断にも根拠を残します。現時点の取引要件、AI利用の影響、代替する統制、再検討の条件を記録しておけば、顧客要請や用途変更が生じたときに判断を更新できます。認証の有無を成熟度の総合点にせず、組織が説明したい対象に合う手段かという観点で評価します。
| 判断条件 | 確認材料 | 次の一歩 |
|---|---|---|
| 調達条件に認証が明記 | 入札・契約・質問票 | 適用範囲と期限を確定 |
| 説明要求が強い用途 | 利用一覧・影響評価 | 証跡の不足を洗い出す |
| 要件が未確定 | 取引先への確認記録 | 体制整備を先行 |
| 利用範囲が限定的 | 現行手順・承認記録 | 再検討条件を設定 |
既存のAIガバナンスと接続する
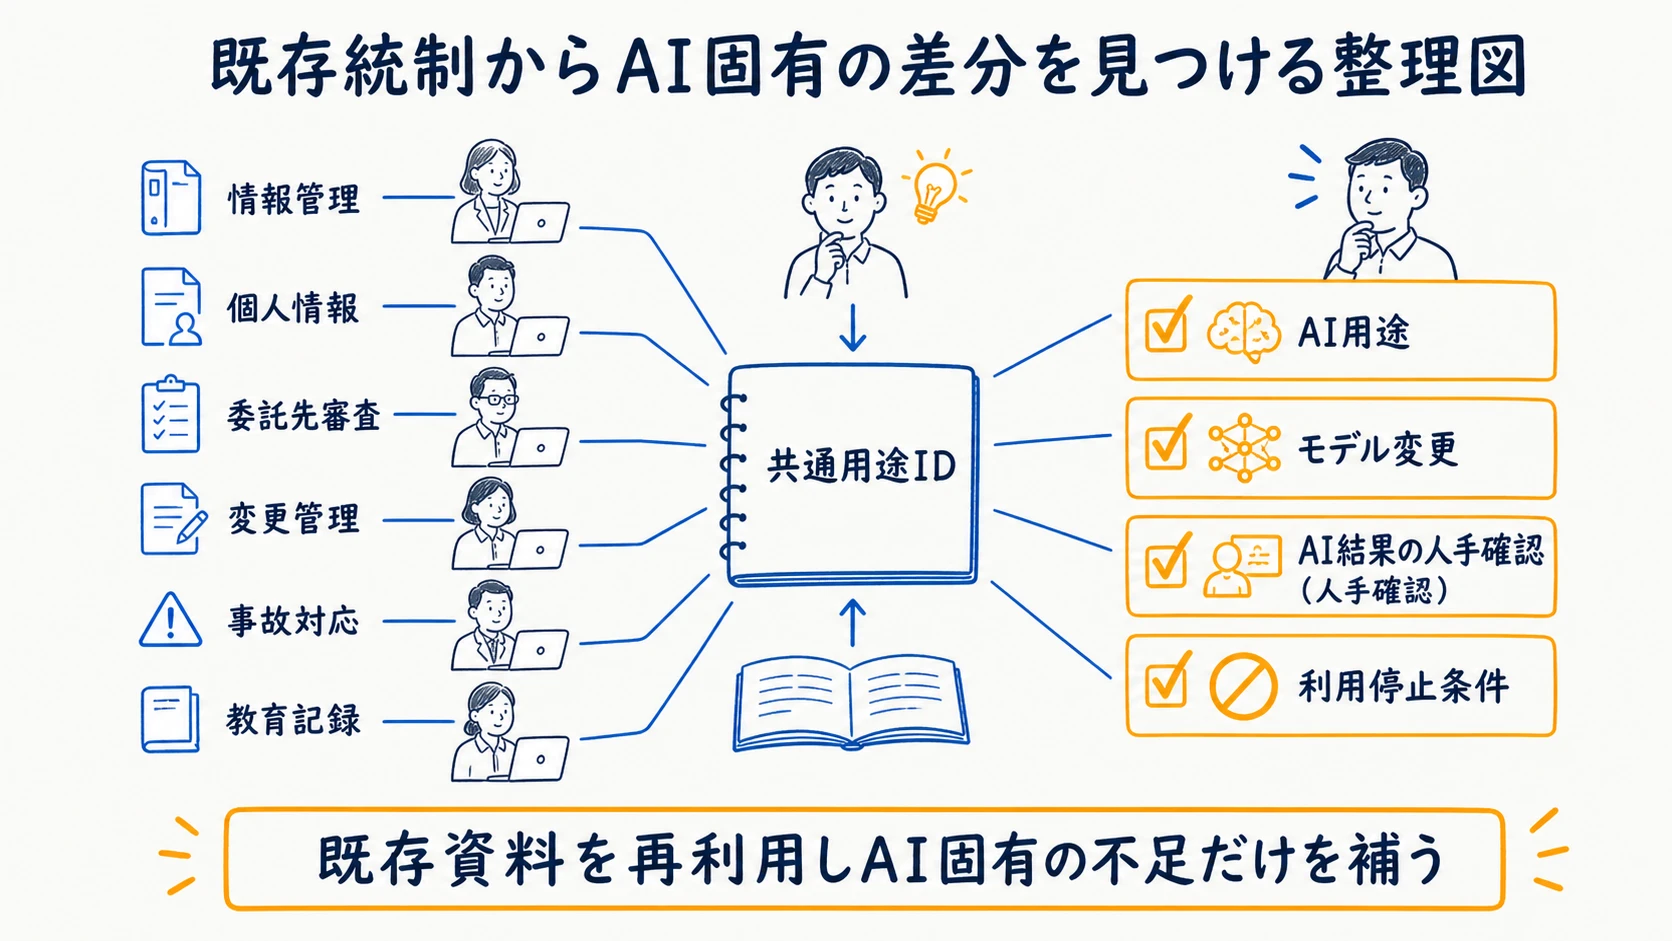
認証準備のために管理体系を二重化すると、現場はどちらを正とするか迷います。既存の情報管理、法務審査、委託先管理、内部監査を起点にし、AI固有の不足だけを追加します。
既存ルール・リスク台帳を再利用する
最初に集めるのは、情報セキュリティ規程、個人情報の取扱手順、委託先審査、変更管理、インシデント対応、教育記録です。そこへAI用途、モデルやサービスの変更、出力の人手確認、利用停止の条件を対応付けます。同じ承認を別々の台帳へ転記せず、一つの判断から関連資料へたどれる索引を作ると維持負荷を抑えられます。
個人情報を扱う用途では、規格準備とは別に法令と利用目的を確認します。生成AIと個人情報保護法の論点を既存台帳へ結び付け、認証取得を法令適合の代替にしないことが大切です。法務、情報システム、利用部門が同じ用途IDを使えば、責任の空白と重複確認を見つけやすくなります。
他の管理規格との重複を整理する
既に別の管理規格や社内統制を運用している場合、方針、文書管理、教育、監査、改善などで使っている仕組みを確認します。ただし、規格本文を照合せず「同じ項目だから対応済み」と断定してはいけません。文書の名称が似ていても、対象範囲や判断主体が異なれば追加確認が必要です。
差分表には、既存資料、対象用途、責任者、確認した公式根拠、追加が必要な運用を記載します。対応済みという印だけで終わらせず、どの版の資料を誰が確認したか残します。規格の詳細な対応関係は正規の規格文書で確かめ、公開紹介ページは着手範囲を決めるための入口として使います。
認証準備を段階的に進める
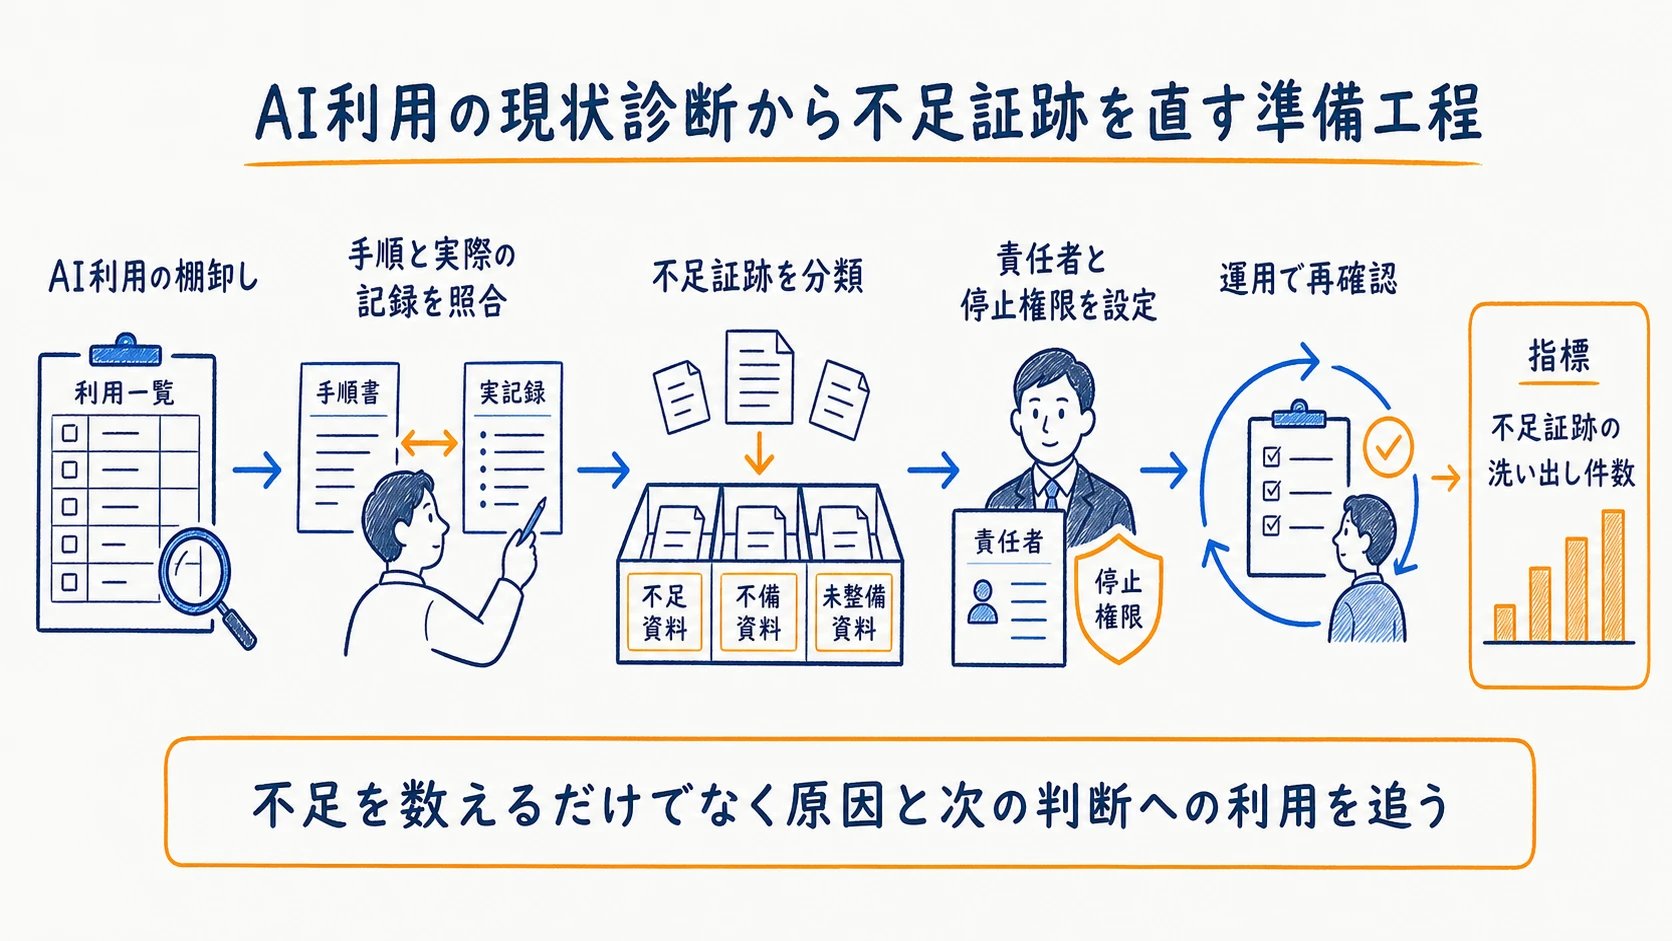
段階導入では、認証取得の可否より先に、現在のAI利用と証跡の状態を可視化します。評価指標は、不足証跡の洗い出し件数を中心に置き、件数を減らすだけでなく不足が生じた原因まで追います。
現状診断と不足証跡を洗い出す
対象候補の部署から、利用中のAI、目的、入力データ、出力の利用先、承認者、停止手順を収集します。各用途について、定めた手順と実際の記録が一致するかを確認し、手順なし、実施記録なし、責任者不明、更新未反映といった不足に分類します。これが取得判断条件×現状体制×次の一歩を結ぶ診断マップになります。
不足証跡の洗い出し件数は、探索が進む初期には増えるのが自然です。数字が増えたことを失敗とせず、対象範囲が明確になった結果か、同じ原因が繰り返されているかを分けて読みます。是正後は、証跡が作成されたかだけでなく、次の判断で参照され、更新されたかまで確認します。
責任者・運用・見直し周期を決める
準備対象を決めたら、用途ごとの所有者、承認者、記録の保管先、変更時の再確認、問題時の停止権限を定めます。全用途を同日に整える必要はなく、外部出力や要配慮情報を扱う用途など、影響の大きい範囲から運用します。見直しは固定日だけでなく、サービス条件の変更、用途追加、事故、取引要件の変更でも起動できるようにします。
国内の制度整備も動いています。ISMS-ACは2025年7月8日にAIMS認証を対象とする認定を開始し、2026年1月14日に認証機関を初認定しました。一方、2026年8月時点の同センターの案内では、認定した要員認証機関はないとされています。申請時には認定機関の公開情報で最新の対象機関と範囲を確認し、制度の進捗を固定的に扱わないことが必要です。
まとめ
ISO/IEC 42001は、AIを開発・提供・利用する組織が管理の仕組みを整えるための規格です。JIS Q 42001:2025の発行や国内AIMS適合性評価制度の進展は確認できますが、認証がAI出力の正しさや組織の成熟度を一律に保証するわけではありません。取引要件と自社リスクを切り分け、既存統制を再利用しながら、不足証跡の洗い出し件数と運用実態を確認します。認証を取得する場合も体制整備を先行する場合も、公式情報へ戻れる証跡と見直しの循環を残すことが実務の要点です。
よくある質問
- Q. ISO/IEC 42001はどのような組織が対象ですか?
- 組織のAIとの関わり方と規格の適用範囲で判断します。開発・提供・利用という自社の役割を整理し、ISO/IEC 42001の公式規格情報に照らして確認します。
- Q. ISO/IEC 42001の認証は必須ですか?
- 一律には判断できません。適用される法令、取引先要件、組織方針を区別し、公式の規格・認証情報に照らして確認します。
- Q. AIガバナンス規程があれば認証準備は完了ですか?
- 規程だけで完了とは判断せず、規格の要求領域と自社の運用・記録を照合して不足を確認します。
- Q. ISO/IEC 42001と情報セキュリティ管理は同じですか?
- 同一とはみなさず、各規格の公式文書で対象範囲を照合します。重なる領域と固有の領域を分けて整理します。
- Q. 小規模企業は何から始めればよいですか?
- 自社のAI利用状況と現在の管理体制を整理し、規格の公式情報と照らして不足を確認します。認証取得の要否とは分けて考えます。
出典・参考資料
- 1.
- 2.
- 3.
- 4.
- 5.