営業秘密と生成AI|入力前に確認する秘密管理性と利用条件【2026】
一次ソース検証型AIメディア編集部 ・ 監修: 依田 尚人
目次
営業秘密を生成AIに入力できるかは一律に決まらず、情報の機密度、サービスの学習・保存・共有条件、社内の承認と記録を一体で確認して判断する必要があります。秘密として扱ってきた情報でも、外部へ送る範囲と送信先の利用条件が分からなければ、これまでの管理を維持できるか判断できません。
この記事では、生成AIへ入力する直前の確認を、情報区分、サービス条件、運用統制の順に整理します。許可・条件付き・禁止の分岐は社内の入力判断を支えるものであり、営業秘密に当たるかどうかを自動で確定する仕組みとしては扱いません。
当メディアは特定の生成AIベンダー・サービスと利害関係を持たず、いずれの製品も勝者にしません。第三者提供や設定の限界も入力判断の支援と同じ粒度で扱い、自社サービスへの送客は行いません。制度・仕様の変化を踏まえ、不正競争防止法、経済産業省の営業秘密管理指針、AI事業者ガイドラインを併記します。
要点サマリ(2026年9月時点・不正競争防止法、営業秘密管理指針、AI事業者ガイドライン)
- 営業秘密の定義と、社内の機密区分を混同しない
- 秘密管理意思を措置で明確に示し、従業員等が認識できる状態にする
- 生成・出力の一事だけで秘密管理性が否定されないとの説明には条件がある
- 第三者への提供では秘密管理性が否定される場合もある
- 学習利用、保存、共有、削除を契約と実際の設定で確認する
- 入力前の判定、承認条件、利用記録をつなぎ、変更時に見直す
情報区分・サービス条件・運用統制を合わせて判断する
入力判断は、情報の区分だけでも、サービスの設定だけでも完了しません。秘密として管理する情報の範囲を明らかにし、外部での利用条件と、社内の承認・権限・記録を組み合わせて、送信前に可否を決めます。
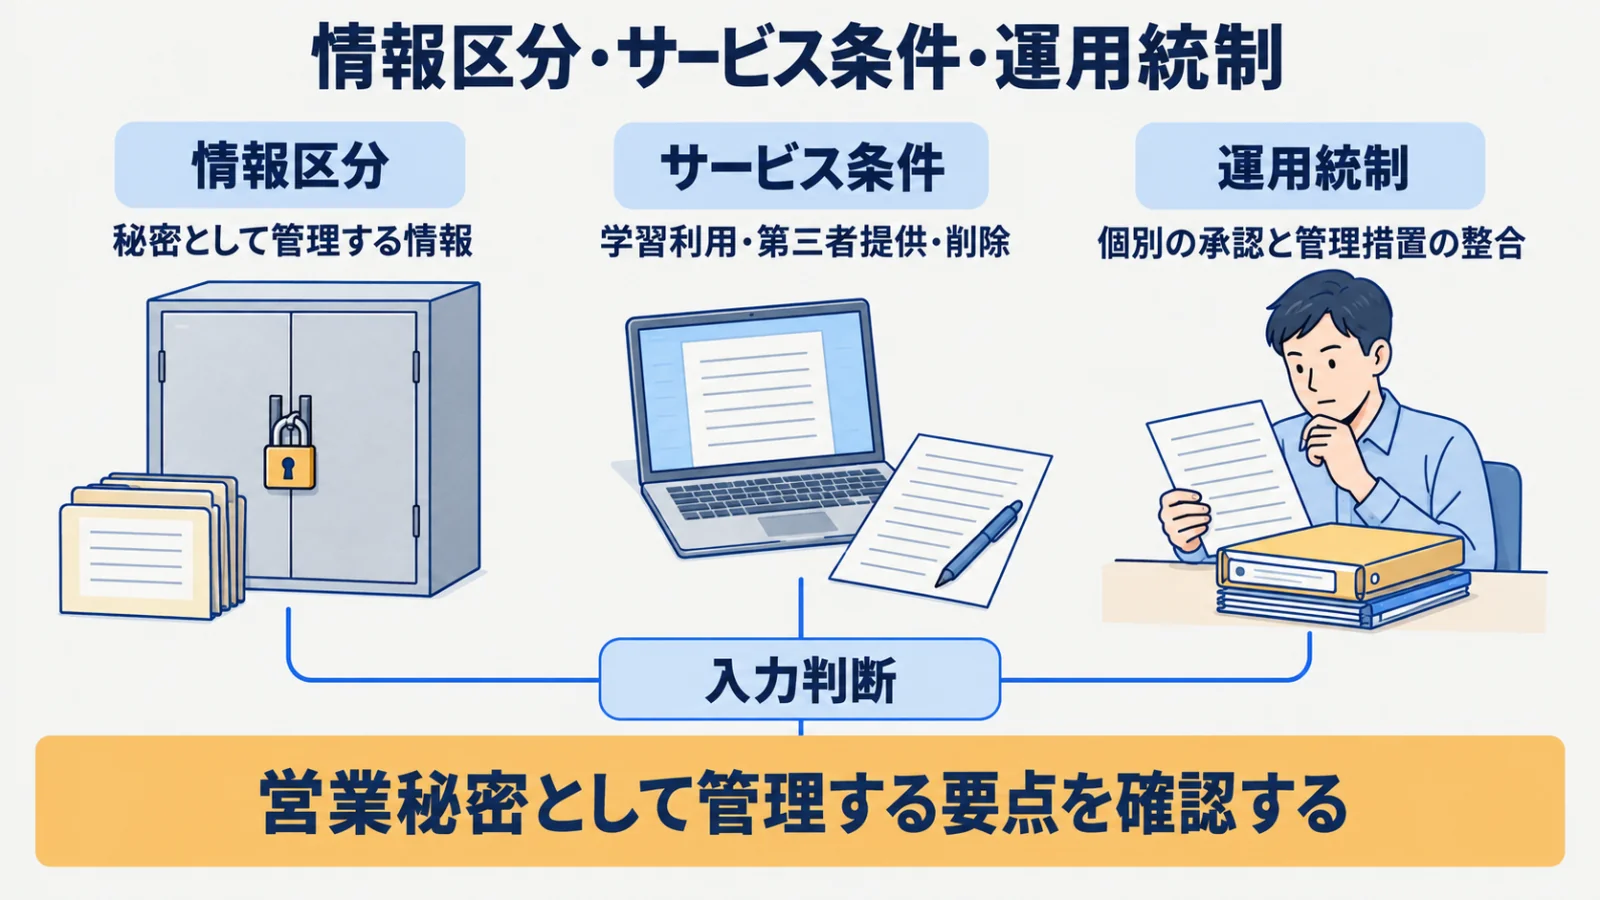
営業秘密として管理する要点を確認する
不正競争防止法第2条第6項は、営業秘密を、秘密として管理される事業活動に有用な技術上又は営業上の情報で、公然と知られていないものと定義しています。社内で機密と呼んでいることだけを、法的な該当性の結論にしません。入力前には、その情報を誰が、どの範囲で秘密として管理しているかを確かめます。
経済産業省の営業秘密管理指針は、秘密管理意思が秘密管理措置によって従業員等へ明確に示され、その意思を認識できる必要があると説明しています。入力を許可する側は、利用できる情報と禁止する情報を区別し、利用者が自分で確認できる状態にします。承認者だけが知っている条件では、実際の入力時に管理意思を伝えられません。
入力だけで一律に決められない理由
営業秘密管理指針は、秘密として管理されている情報を生成AIに利用し、生成・出力されても、元の管理単位で秘密管理が続いていれば、その一事だけで秘密管理性は否定されないと考えられると説明しています。生成・出力されたという出来事と、秘密としての管理状態を区別した説明です。これを、どのサービスへ入力しても問題がないという許可には読み替えません。
同指針は、情報が企業以外の第三者、例えば生成AI提供事業者等へ提供される場合には、秘密管理性が否定される場合もあり得るとしています。第三者へ渡す範囲と、そこでの利用条件を確認する必要があります。入力すると必ず失われる、又は必ず維持されるという一律の結論ではなく、実際の管理と提供の条件を調べます。
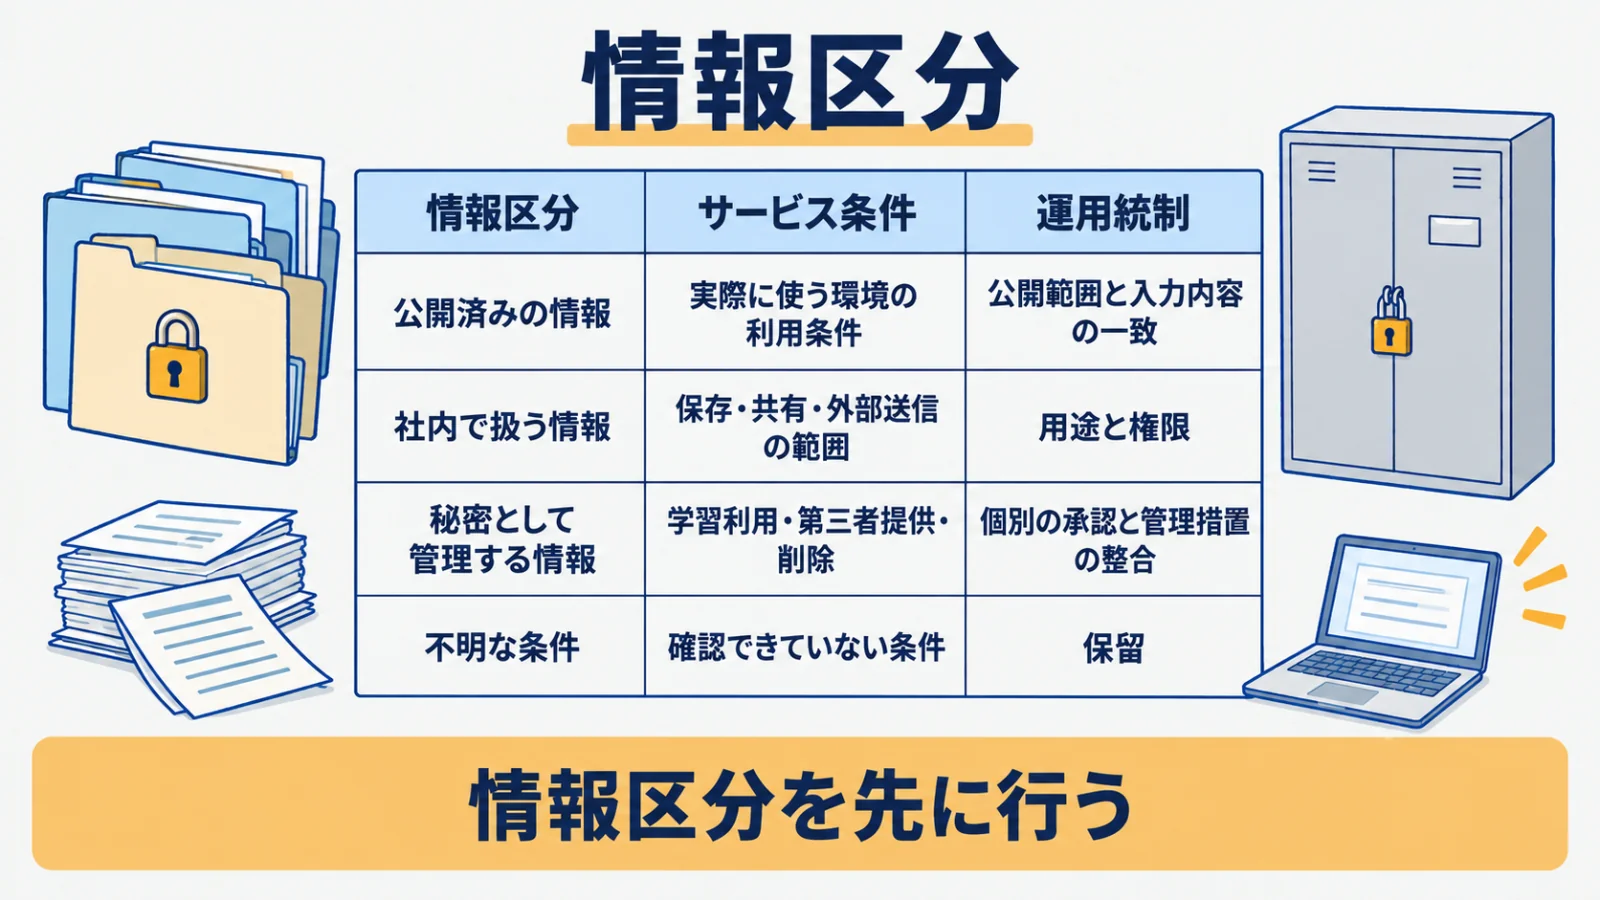
情報区分を先に行う
入力前の情報区分では、公開済みの情報、社内で扱う情報、秘密として管理する情報が混在していないかを確かめます。文書の一部だけを使うときも、前後の文脈や添付する内容に機密情報が残ることがあります。個人情報にも当たる情報は、営業秘密の確認だけで済ませず、それぞれの扱いを確認します。
次の表は、情報区分、サービス条件、運用統制の確認順を整理した三軸マップです。法的な該当性の判定表ではなく、不明な条件を解消してから入力するための整理です。
| 情報区分 | サービス条件 | 運用統制で確かめること |
|---|---|---|
| 公開済みの情報 | 実際に使う環境の利用条件 | 公開範囲と入力内容の一致 |
| 社内で扱う情報 | 保存・共有・外部送信の範囲 | 用途と権限が承認範囲内か |
| 秘密として管理する情報 | 学習利用・第三者提供・削除 | 個別の承認と管理措置の整合 |
| 区分又は条件が不明 | 確認できていない条件を特定 | 入力を保留して担当者へ確認 |
サービス設定と契約条件を確認する
サービスの確認では、学習、保存、共有、削除を別の項目として調べ、契約と実際の設定を照合します。使う環境や権限が変わると、以前の承認条件がそのまま使えるとは限らないため、入力時の状態を確認します。
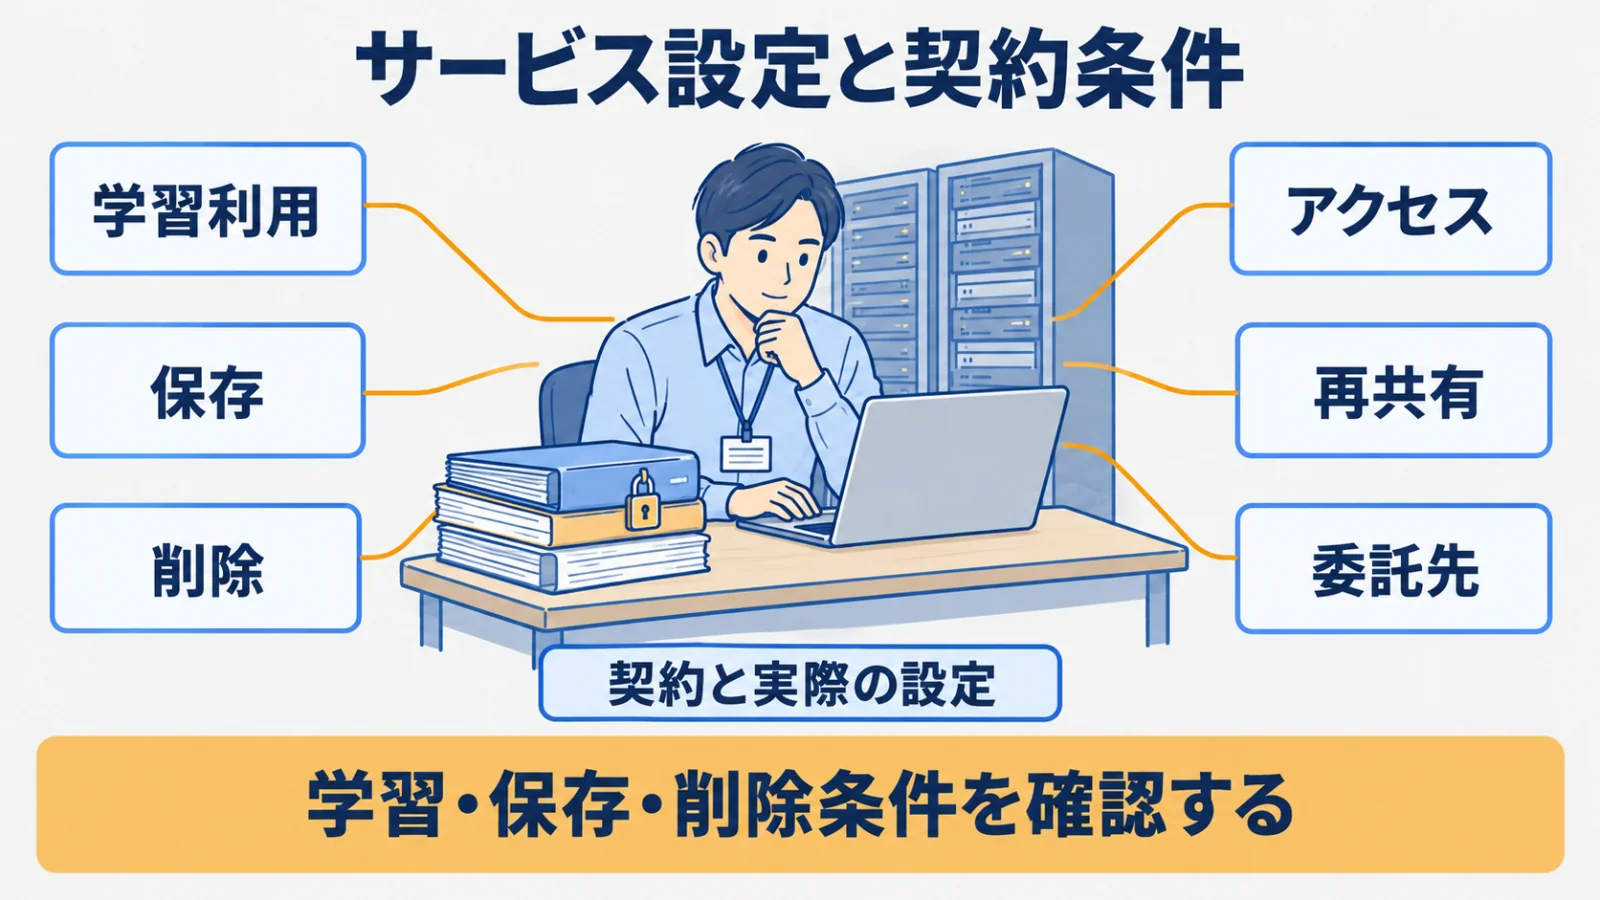
学習・保存・削除条件を確認する
AI事業者ガイドラインの本編は、AIシステム・サービスへ機密情報等を不適切に入力しないよう注意を払うとしています。別添では、入力する機密情報が提供者で学習データとして利用される予定なら、機密情報を含むプロンプトを入力しないよう留意すると説明しています。学習利用の確認を、単に便利な機能を選ぶための比較項目として扱いません。
学習に使わないという条件を確認できても、保存や削除、共有の条件まで同じとは限りません。入力、出力、添付した情報がどこに残り、誰が取り扱えるかを、契約と設定から確認します。資料や管理画面で分からない条件があれば、利用者の推測で埋めず、確認できるまで入力を保留します。
アクセス・再共有・委託先を確認する
アクセスの確認では、入力した本人の画面だけでなく、共有先や管理者、サービス提供者側の取扱いを調べます。社内向けの出力であっても、共有の設定によって想定外の相手へ渡らないかを確かめます。委託先が関わる環境では、誰の管理の下で、どの情報が取り扱われるかを明らかにします。
AI事業者ガイドラインは、機密情報がプロンプトとして入力され、出力等を通じて流出するリスクを挙げています。機密情報の流出は入力画面だけの問題ではないため、出力の閲覧と再共有まで確認範囲に含めます。一般的な対策は生成AIのセキュリティリスクへ委ね、ここでは入力許可の根拠となる条件をそろえます。
許可・条件付き・禁止を分ける
入力可否は、確認した情報区分とサービス条件に基づき、許可、条件付き、禁止へ分ける社内運用にします。不明な条件は許可とみなさず、追加確認へ戻し、匿名化や閉域という名称だけで判断を終えないようにします。
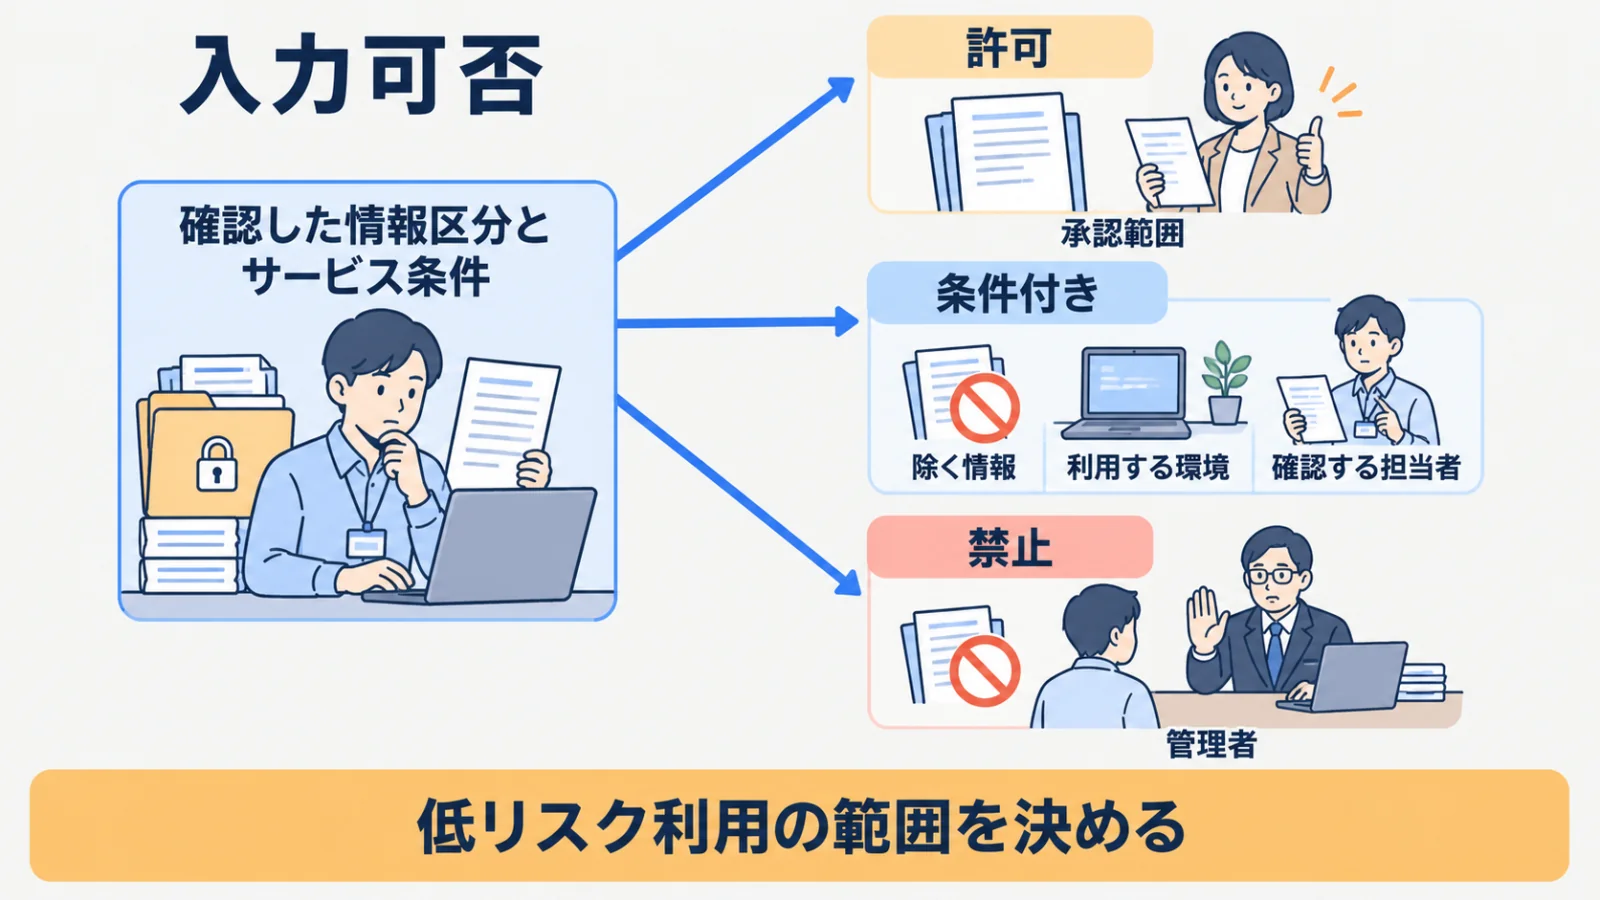
低リスク利用の範囲を決める
低リスクとして扱う範囲は、用途、情報区分、利用環境が確認された組合せとして決めます。公開済みの資料を使う場合でも、入力時に社内の非公開情報を追加すれば、同じ条件の利用ではありません。承認した対象を後から拡張せず、条件から外れた入力を再確認へ回します。
社内の利用ルール全般は生成AIの社内利用ルールに委ね、入力前には自分の用途が承認範囲に収まるかを確かめます。製造情報の例は製造業のAI活用、士業の依頼者情報の例は士業事務所のAI活用へ委ねます。ここでは業種を問わず、対象情報と利用条件の対応を確認します。
匿名化・閉域などの条件を組み合わせる
匿名化した入力でも、残った文脈から対象や内容が分かる可能性を確認します。名称を消したことだけで、秘密として管理してきた内容まで除かれたとは判断しません。条件付きで認めるときは、除く情報、利用する環境、確認する担当者を具体的にします。
閉域などの環境条件も、その名称だけでは学習や保存、第三者の取扱いを説明できません。契約と実際の接続・共有範囲を確認し、入力する情報の区分に合う管理を維持できるかを調べます。承認された条件を利用者が確認できなければ、入力を止めて管理者へ戻す運用にします。
管理意思を証拠で残す
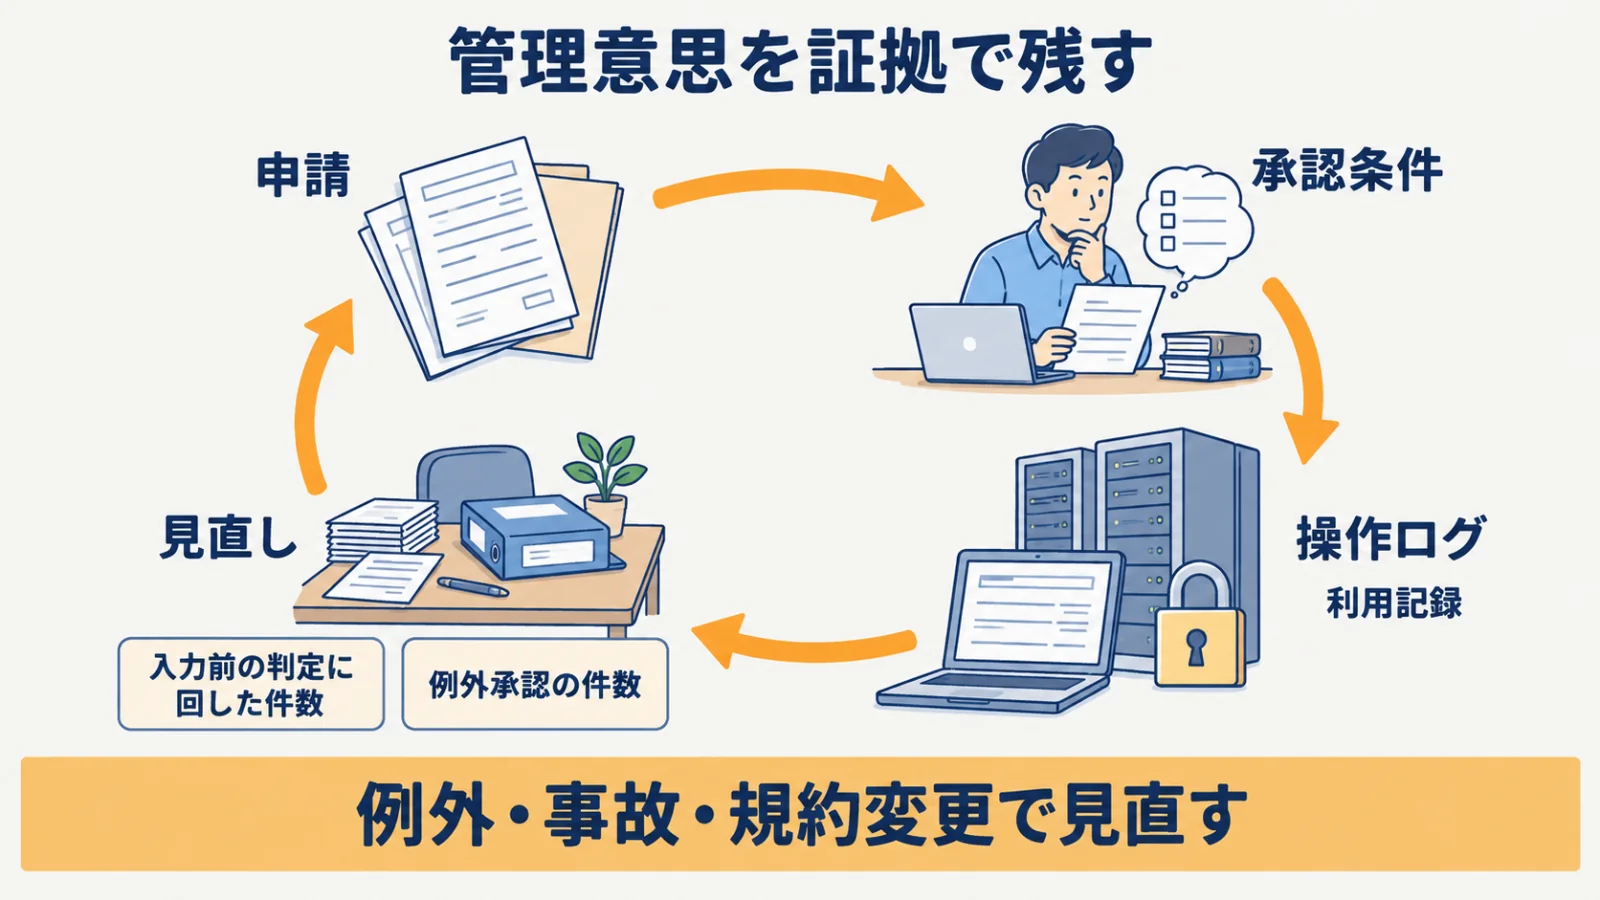
秘密管理意思を運用へつなぐには、申請内容、承認条件、実際の利用、見直しの理由を対応させます。記録を置くだけで法的な結論を保証するものではありませんが、何を秘密としてどう扱うと決めたかを確認できる状態にします。
申請・承認・操作ログを残す
申請には、利用目的、対象情報の区分、使う環境、学習や保存等の条件を対応させます。承認の際に追加された条件は、利用者が入力前に参照できる形で伝えます。個人アカウントなど承認されていない環境へ切り替えたまま、以前の許可を使わないようにします。
操作ログと利用記録では、承認した用途と実際の利用を照合できるようにします。記録に秘密そのものを必要以上に複製せず、誰がどの承認に基づいて利用したかを確認する目的を明確にします。権限と責任者の体制設計はAIガバナンス体制に委ね、入力条件が伝わり実行されたかを点検します。
例外・事故・規約変更で見直す
例外の申請では、通常の条件に収まらない点と、追加の管理措置を明らかにします。「入力前の判定に回した件数」は確認が必要な用途を見つける材料、「例外承認の件数」は例外が常態化していないかを調べる材料です。承認が多いか少ないかだけではなく、判断理由と条件の実行状況を確かめます。
事故や規約変更があれば、影響する入力情報、学習利用、共有先、保存条件を確認し直します。過去の承認を有効なまま放置せず、条件の確認が済むまで対象の利用を止める判断先を決めます。変更後は利用者へ伝え、以前の設定や記録との違いを追えるようにします。
まとめ
営業秘密を生成AIに入力する前には、何を秘密として管理するか、その意思が利用者に伝わっているか、第三者へどの条件で渡るかを一体で確かめます。入力や生成・出力という出来事だけで秘密管理性を決めず、学習、保存、共有、削除と実際の管理状態を照合することが重要です。
まず、これから入力しようとしている情報の区分と、使う環境の条件を並べてみましょう。分からない項目があれば入力を保留し、承認者に確認します。最初に整えるのは、許可された用途、条件、見直し先を利用者が入力直前に確認できる判定票です。
よくある質問
- Q. 生成AIに入力すると営業秘密ではなくなりますか。
- 入力だけで一律には決まらず、管理状態とサービスの利用条件を確認します。
- Q. どの設定を確認しますか。
- 学習利用、保存、アクセス、再共有、削除、契約条件を確認します。
- Q. 匿名化すれば入力できますか。
- リスクは下がっても、再識別の可能性や残る文脈を確認します。
- Q. 個人アカウントを使えますか。
- 機密情報では、承認済み環境と権限の基準を優先します。
- Q. 個人情報との違いは何ですか。
- 保護の根拠が異なるため、両方に当たる情報はそれぞれ確認します。
出典・参考資料
- 1.
- 2.
- 3.