生成AI利用申請書の作り方|記載項目と承認フロー【2026】
一次ソース検証型AIメディア編集部 ・ 監修: 依田 尚人
目次
生成AIの利用申請書には、ツール名だけでなく、利用目的、入力する情報、外部送信の有無、人による確認、出力の利用先、保存条件をそろえ、リスクに応じて承認先を分けます。承認済みのツールでも、入力する情報や出力の使い方が変われば、同じ条件の利用とは限りません。
この記事では、生成AI利用申請書を「個別用途のデータ・責任・条件を承認前に残す社内記録」と定義します。民間企業の社内利用を対象とし、政府情報システム向けのデジタル庁ガイドラインは参考観点として扱い、民間企業の法的義務や標準様式とはしません。
当メディアは特定の生成AIベンダー・サービスと利害関係を持たず、いずれの製品も勝者にしません。承認後の用途変更や入力条件の不明確さも申請管理の利点と同じ粒度で扱い、自社サービスへの送客は行いません。制度・仕様の変化を踏まえ、デジタル庁のガイドライン、個人情報保護委員会の注意喚起、個人情報保護法を併記します。
要点サマリ(2026年9月時点・デジタル庁「生成AIの調達・利活用に係るガイドライン」、個人情報保護委員会の注意喚起、個人情報保護法)
- 申請書はツール単位ではなく、用途・情報・利用条件を残す社内記録
- 行政機関向けの利用手続を、民間企業の一律の義務にしない
- 個人情報の利用目的と、入力が必要な範囲を確認する
- 個人データの第三者提供や学習利用は社内承認とは別に確認する
- 事前許可・個別審査・禁止を、記載された条件から選ぶ
- 承認した版と実際の利用をつなぎ、変更時には再申請する
民間企業の申請書に必要な項目をそろえる
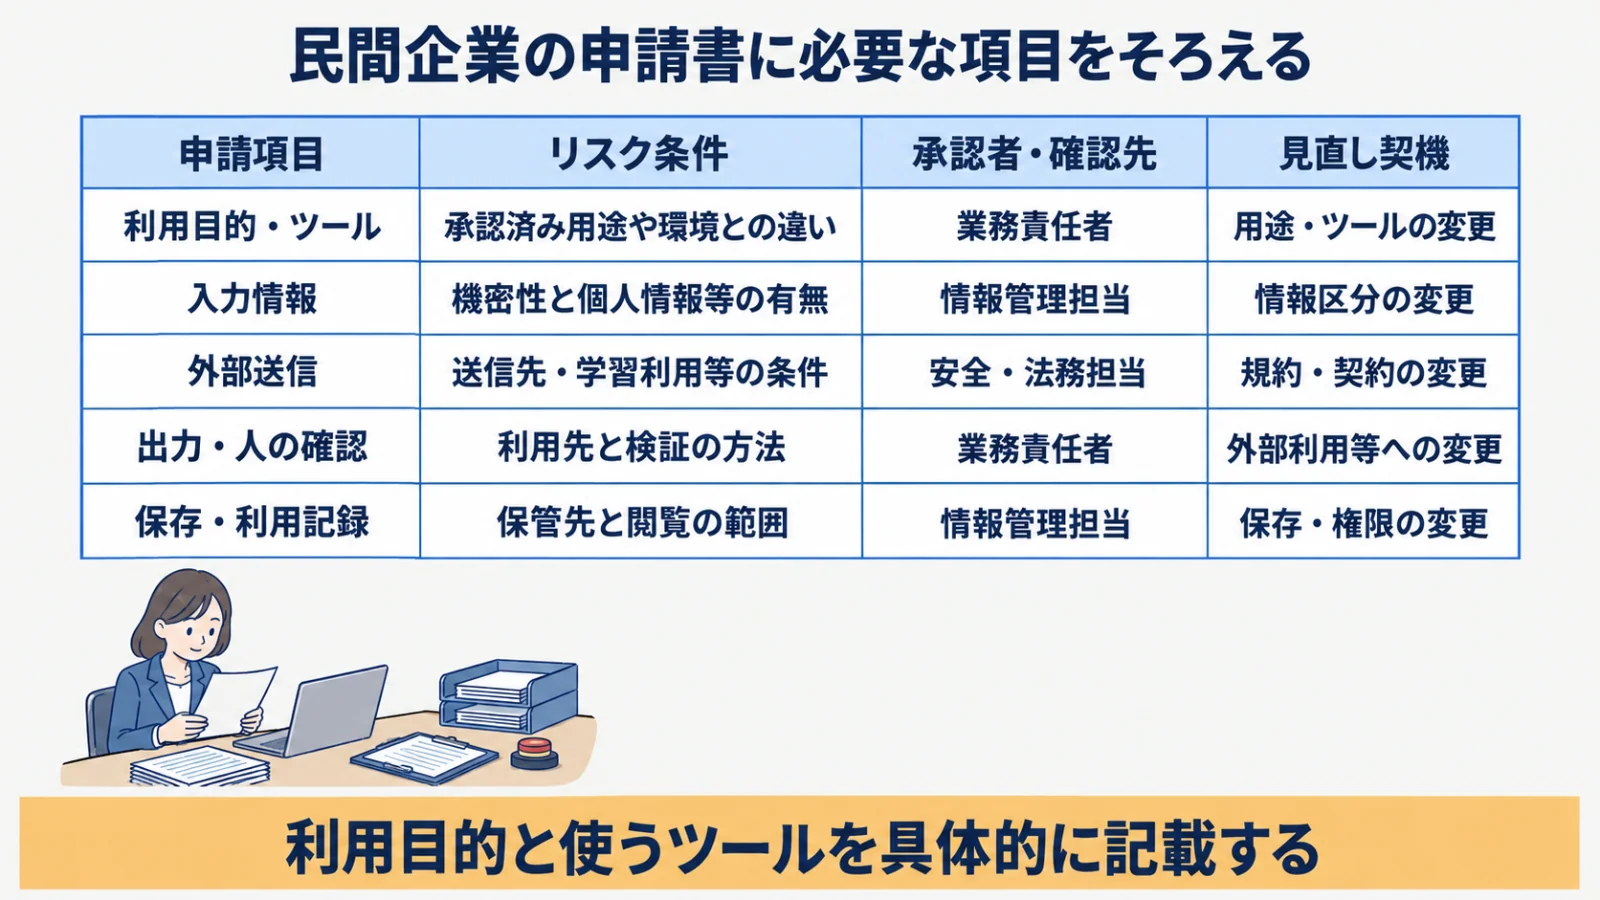
申請書には、目的、ツール、入力、外部送信、出力の利用、人の確認、保存をそろえます。各項目は承認の判断材料であり、欄が埋まったことだけで利用を許可せず、内容と条件を担当者が確認できる形にします。
利用目的と使うツールを具体的に記載する
利用目的は「業務効率化」だけで終えず、対象業務とAIに任せる処理、利用者の範囲を具体化します。使うツールも、個人用か組織で管理する環境かを含め、承認対象を区別します。デジタル庁のガイドラインは、政府情報システムについて、利用目的等の申請を許可権限者が審査し利用状況を管理する手続を示しており、民間企業では自社の規程に合わせて参考にします。
個人情報保護法第17条は、個人情報取扱事業者に利用目的をできる限り特定することを求めています。同法第18条第1項は、あらかじめ本人の同意を得ずに、その目的の達成に必要な範囲を超えて取り扱うことを制限しています。申請するAI用途と、既に特定している個人情報の利用目的との対応を確認します。
入力情報と外部送信を記載する
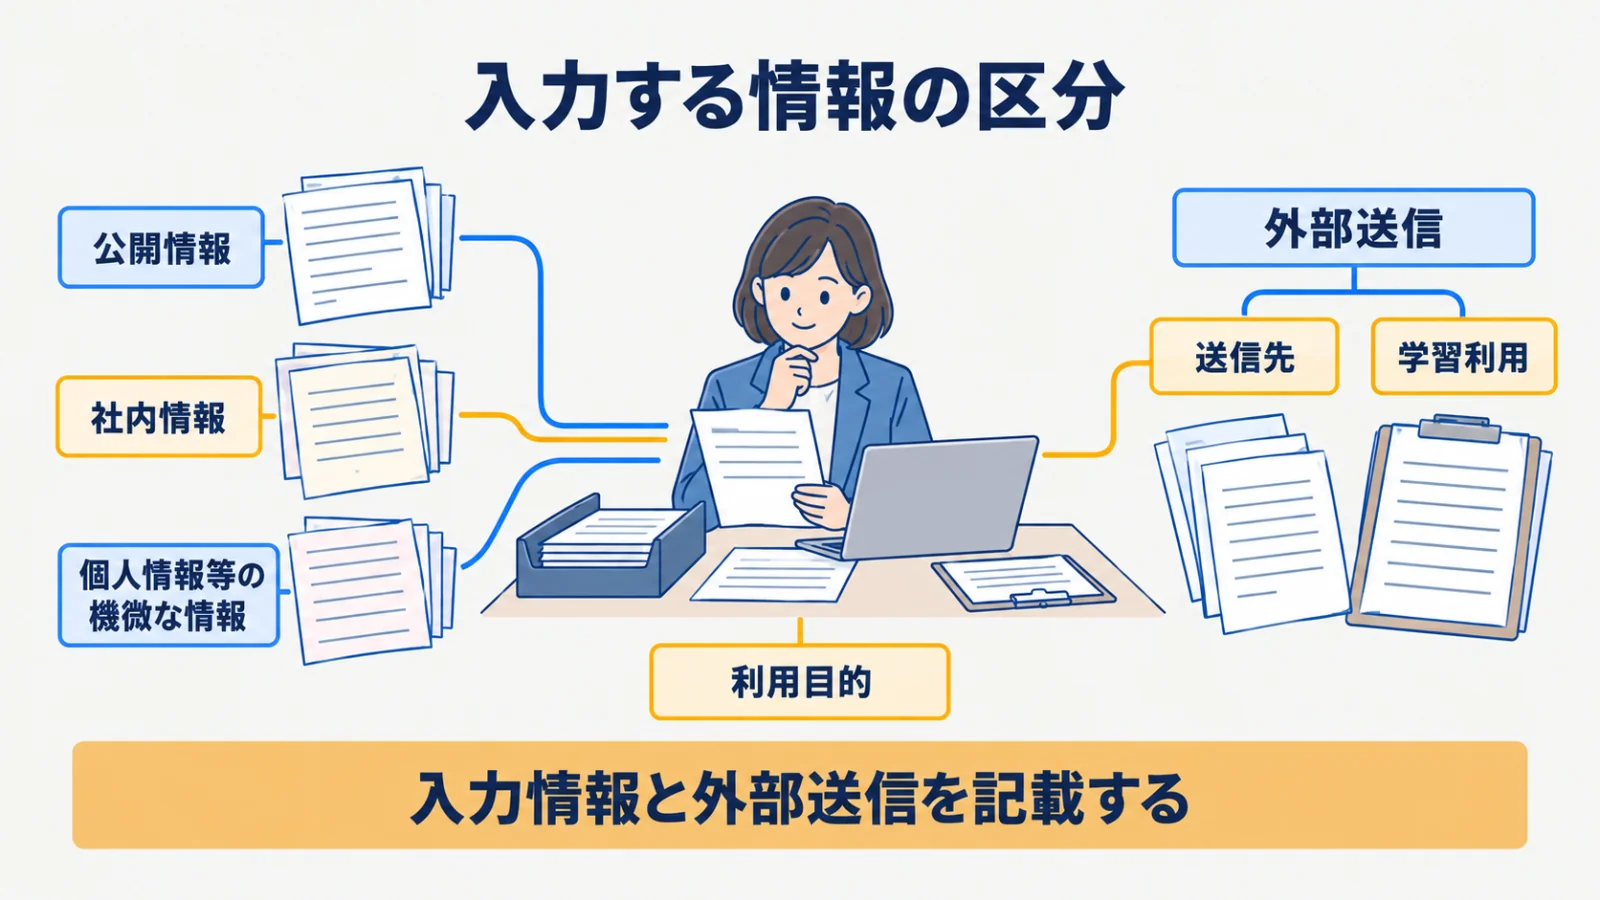
入力する情報の区分は、公開情報、社内情報、個人情報等の機微な情報を見分けられるようにします。個人情報保護委員会は、個人情報を含むプロンプトの入力が、特定された利用目的の達成に必要な範囲内か十分に確認するよう注意を促しています。ファイル全体を添付する場合も、処理に不要な情報が混ざらないかを確かめます。
個人情報保護法第27条第1項は、列挙された例外を除き、あらかじめ本人の同意を得ない個人データの第三者提供を制限しています。社内の利用承認が、この同意や例外の確認を代わりに済ませるわけではありません。送信先と利用条件を記載し、どの情報を誰へ渡すのかを承認前に確認します。
出力利用・人の確認・保存を記載する
出力の利用先は、社内で参照するのか、顧客への説明や外部公開に使うのかなど、実際の行き先を明らかにします。確認する人と根拠も対応させ、文章ができたことを確認済みと扱わない運用にします。保存は入力、出力、利用記録を分け、保管先と閲覧範囲を記載します。
次の表は、申請項目、リスク条件、承認者、見直し契機を整理した対応表です。民間企業の法定様式ではなく、記載された条件を社内の確認先へつなぐための整理です。
| 申請項目 | リスク条件 | 承認者・確認先 | 見直し契機 |
|---|---|---|---|
| 利用目的・ツール | 承認済み用途や環境との違い | 業務責任者 | 用途・ツールの変更 |
| 入力情報 | 機密性と個人情報等の有無 | 情報管理担当 | 情報区分の変更 |
| 外部送信 | 送信先・学習利用等の条件 | 安全・法務担当 | 規約・契約の変更 |
| 出力・人の確認 | 利用先と検証の方法 | 業務責任者 | 外部利用等への変更 |
| 保存・利用記録 | 保管先と閲覧の範囲 | 情報管理担当 | 保存・権限の変更 |
リスク別に承認を分岐する
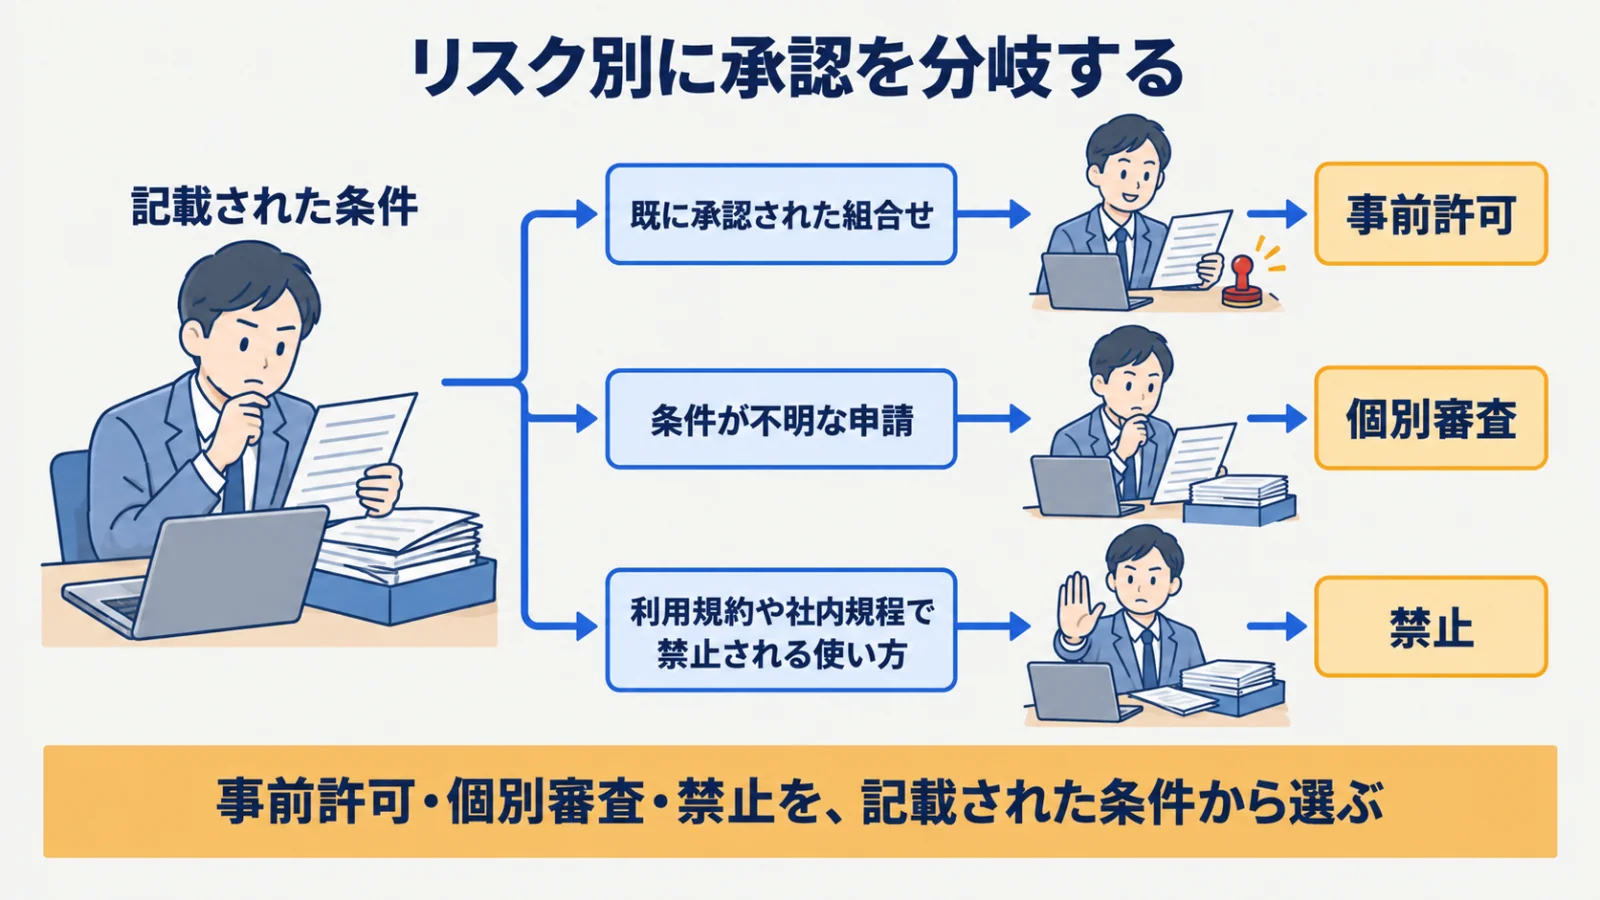
承認先は、申請書の情報区分、送信、学習利用、出力先などから、事前許可・個別審査・禁止へ分けます。条件が不明な申請を低リスクとみなさず、どの項目の確認が足りないかを明示して差し戻します。
事前許可できる低リスク利用を決める
事前許可の対象は、用途、入力する情報、利用環境、人の確認が既に承認された組合せとして定めます。申請者は、今回の利用がその範囲に収まるかを各項目で確かめます。承認されたツール名が同じでも、別の情報を入力したり、出力を外部へ使ったりする変更は別に確認します。
全社の共通原則は生成AIの社内利用ルールへ委ね、申請書では今回の用途と条件を残します。低リスクというラベルだけでは、何を許可したかが後から分かりません。事前許可を参照する際も、対象の規程と適用した条件を記録する運用にします。
個別審査・禁止へ回す条件を決める
入力、送信、学習、共有の条件が確認できなければ、個別審査へ回す判断材料にします。利用規約や社内規程で禁止される使い方を、上長が承認したという理由だけで許可しません。分岐の設計全般はAIガバナンス体制に委ね、申請書では分岐を選んだ項目と理由を明らかにします。
個人情報保護委員会は、本人の同意なく個人データを含むプロンプトを入力し、応答結果の出力以外の目的で扱われる場合、法に違反する可能性があると注意を促しています。そのため、該当する入力では提供事業者が機械学習に利用しないこと等を十分に確認するという説明です。学習利用の欄を未確認のままにせず、条件を示す資料とともに審査へ渡します。
承認と利用の証跡を残す
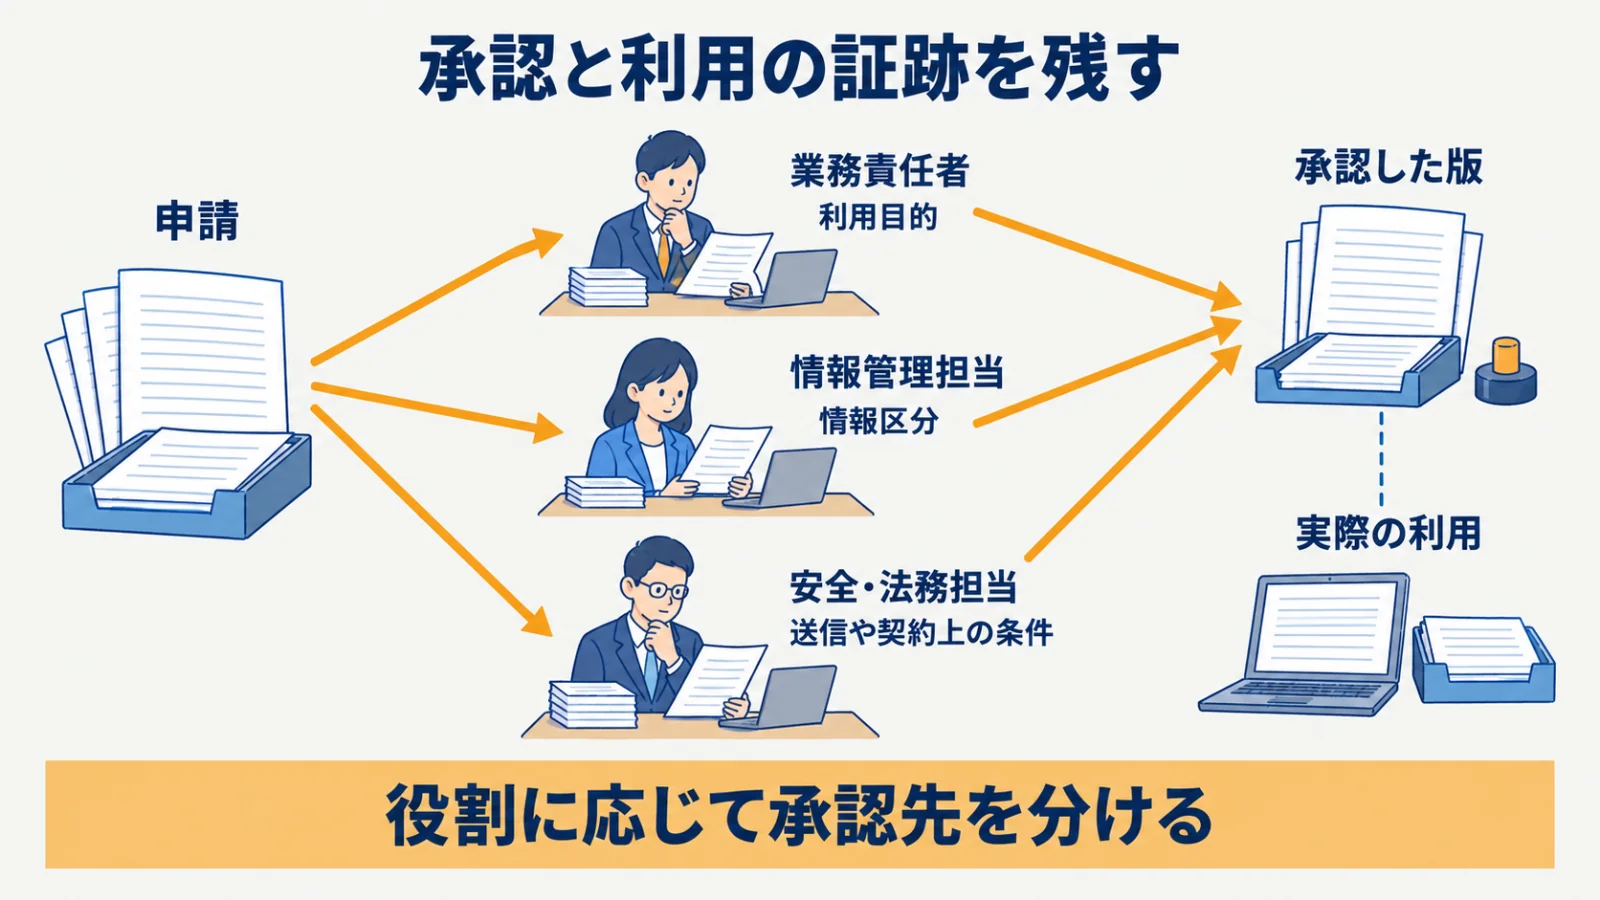
承認記録には、申請した版と認めた条件、確認した担当者、実際の利用を対応させます。業務責任者、情報管理担当、安全・法務担当の確認点を分け、承認印だけでは何を確かめたか分からない状態を避けます。
役割に応じて承認先を分ける
承認先は、利用目的を確認する業務責任者、情報区分を確認する情報管理担当、送信や契約上の条件を確認する安全・法務担当など、項目の性質に応じて決めます。同じ人が兼ねる場合でも、確認した項目と判断の理由は分けて残します。未確認の論点を、別の担当者が承認したと思い込んで通さないことが重要です。
デジタル庁のガイドラインでは、政府情報システムの利用手続において、機密情報を取り扱わなくてもリスクを考慮することを示しています。民間企業で参考にする際も、機密情報がないという記載だけで、出力の使い方や確認体制を省略しません。許可権限者という役割名を借りるだけでなく、自社で誰がどの条件を確認するかを規程と対応させます。
申請・条件・期限・利用記録を残す
申請と承認は、対象用途と利用環境が分かる版で残し、承認時に追加した条件を利用者へ伝えます。期限や見直し時点は社内で定める条件として記載し、法律が一律の日数を定めているようには扱いません。利用者が入力前に承認範囲を確認できることが重要です。
利用記録は、許可された用途と実際の利用を比べられる形にします。申請書へ機密情報そのものを過剰に転記せず、区分と対象範囲、参照先で確認できるようにします。条件付きの承認では、条件を満たしたことを確認してから利用を始めた経過も残します。
運用しながら申請書を見直す
申請書は、ツール、規約、用途の変更と、例外や事故を受けて見直します。変更した条件を以前の申請と比べ、どの承認を取り直す必要があるかを確認し、利用者が古い許可を流用しない運用にします。
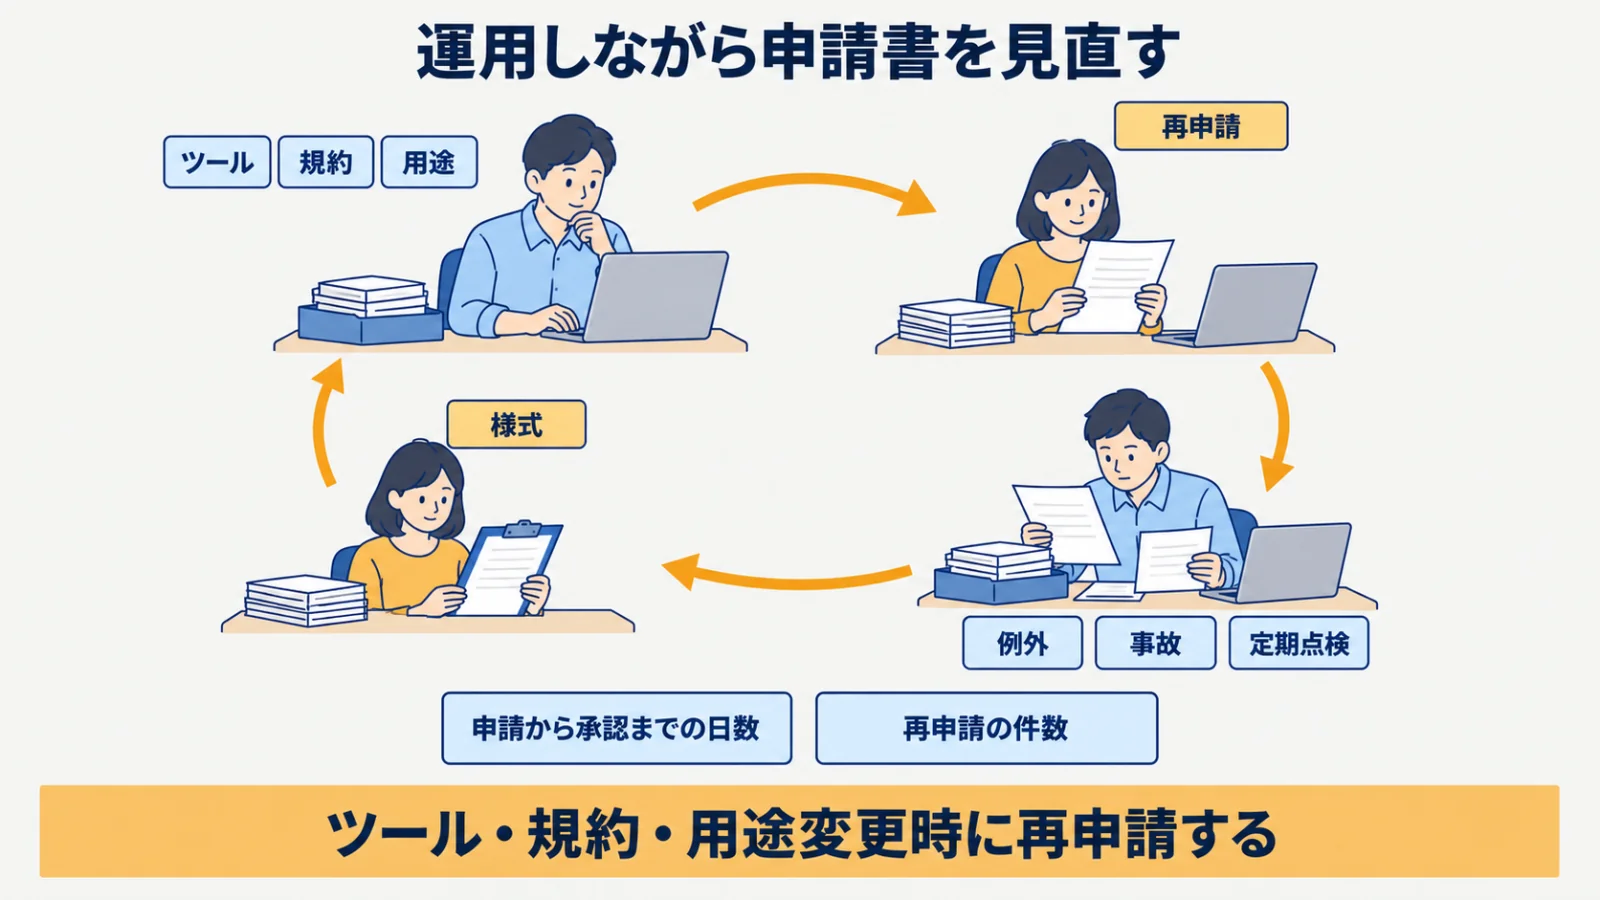
ツール・規約・用途変更時に再申請する
再申請では、ツール名だけでなく、入力、送信、学習、出力、保存のどの条件が変わったかを明らかにします。利用ツールの確認全般はAIベンダー選定へ委ね、申請書には今回の承認へ影響する変更を残します。未確認の変更があれば、条件を確かめるまで対象の利用を保留します。
個人情報保護法第17条第2項は、利用目的の変更を、変更前の目的と関連性を有すると合理的に認められる範囲を超えて行ってはならないと定めています。AIの用途を変えるときも、申請の更新だけで個人情報の利用目的まで変更できるとは考えません。目的と入力範囲の対応を確認し、必要な判断を担当者へ戻します。
例外・事故・定期レビューを反映する
例外承認では、通常の条件から外れる項目と追加の管理措置を記録します。「申請から承認までの日数」は確認が止まった項目、「再申請の件数」は変更理由を点検する材料です。件数や速さだけで良否を決めず、判断に必要な情報が申請時にそろっていたかを確かめます。
事故や定期点検で不足が見つかったら、記載欄と説明を見直し、同じ不明点を繰り返さない様式にします。導入全体の段取りは社内AI導入の進め方に委ね、申請書は実際の承認と利用の変化を反映して更新します。様式を変えた際は、どの申請から適用するかも利用者へ伝えます。
まとめ
生成AI利用申請書は、個別の用途、情報、利用条件を承認前にそろえる社内記録です。行政機関向けの手続を民間企業の義務へ置き換えず、個人情報の利用目的や個人データの第三者提供に関する確認を、社内の利用承認と分けて扱います。
まず、現在の申請書で、入力情報、外部送信、出力の利用先、人の確認、保存が対応しているかを点検しましょう。空欄があれば、何を判断するための項目かと確認先を明らかにします。最初に整えるのは、承認欄を増やすことではなく、利用目的と実際のデータの流れを追える申請項目の対応表です。
よくある質問
- Q. 生成AI利用申請書は法令で一律に必須ですか。
- 公的資料では、生成AIの利用申請書を一律に義務づける規定は確認できません。デジタル庁の生成AIの調達・利活用に係るガイドラインは国の行政機関向けで、民間企業は自社の規程に合わせて申請の要否と項目を決めます。
- Q. 何を記載しますか。
- 目的、ツール、入力情報、外部送信、人の確認、利用先、保存条件を記載します。
- Q. 誰が承認しますか。
- 業務責任者に加え、情報の性質に応じて安全・法務担当へ分岐します。
- Q. 毎回申請が必要ですか。
- 事前許可できる利用と、個別審査が必要な利用を分けます。
- Q. 社内利用ルールとの違いは何ですか。
- ルールは共通原則、申請書は個別の用途・データ・条件の記録です。
出典・参考資料
- 1.
- 2.
- 3.