【2026】ディープフェイク対策 企業向けガイド|なりすまし送金詐欺を止める本人確認フローと検知ツール中立比較
一次ソース検証型AIメディア編集部 ・ 監修: 依田 尚人
目次
- 結論:ディープフェイク対策は『見破り』でなく『プロセス』で止める
- 企業がまず実装すべき対策の結論(3行サマリー)
- ディープフェイク詐欺とは|定義と用語早見表
- 手口の類型と実際に起きた被害事例
- 攻撃チャネル別の手口類型(音声・映像・メール)
- 公開されたディープフェイク詐欺事例の年表(被害額・手口・チャネル)
- 本人確認フロー様式|送金・機密アクセス指示を止める1枚のルール
- 別チャネルのコールバック+二段階承認フロー(フローチャート)
- そのままコピーできる社内チェックリスト
- 攻撃類型×防御レイヤの交差表で漏れをなくす
- 人・プロセス・技術の3レイヤ防御マップ
- 『見分け方』の限界と見破りに頼らない設計
- 検知ツールの位置づけと中立比較の観点
- 検知ツールでできること・できないこと
- 同一粒度で見る比較軸(対象メディア×リアルタイム×API×日本語×導入形態)
- 中小企業がコストをかけずに始める導入ステップ
- 今日から着手する3ステップ(合言葉・コールバック番号・承認規程)
- まとめ
企業のディープフェイク対策で最優先すべきは、検知ツールの導入ではなく「送金・機密アクセス指示の本人確認フロー」をルール化することだ。別チャネルでのコールバック確認・複数人による二段階承認・「至急/内密」を理由にした例外の禁止——この3点を社内規程に落とし込めば、音声や映像がどれだけ精巧でも不正送金は実行段階で止まる。
画像や声の不自然さを探す教育は補助になりますが、違和感がないことは本人の証明になりません。重要な指示をいったん保留し、攻撃者が支配していない連絡先と承認経路で確かめる設計なら、音声、映像、メールのいずれから始まるなりすましにも共通の停止点を作れます。
本記事は特定の検知製品、セキュリティベンダー、コンサルティング会社と利害関係を持たず、検知率や機能数による順位を作りません。検知方式は対象メディアと運用条件で同粒度に整理し、公開事例の金額は製品性能の根拠に使いません。本人確認フロー、チェックリスト、防御レイヤ表はai-feed編集部作成の実務様式であり、法的・技術的な安全を保証するものではありません。
要点サマリ(2026年8月時点・FBI IC3/IPA/公開報道)
- 重要指示は実行を保留し、受信時とは別の正規連絡先へ折り返す。
- 合言葉だけに頼らず、送金と機密操作は複数人で承認する。
- 「至急」「内密」「経営者の指示」でも確認の例外を作らない。
- 検知ツールは警告を出す補助であり、本人確認を置き換えない。
- 模擬連絡で、保留・折り返し・承認・記録まで実行できるか試す。
結論:ディープフェイク対策は『見破り』でなく『プロセス』で止める
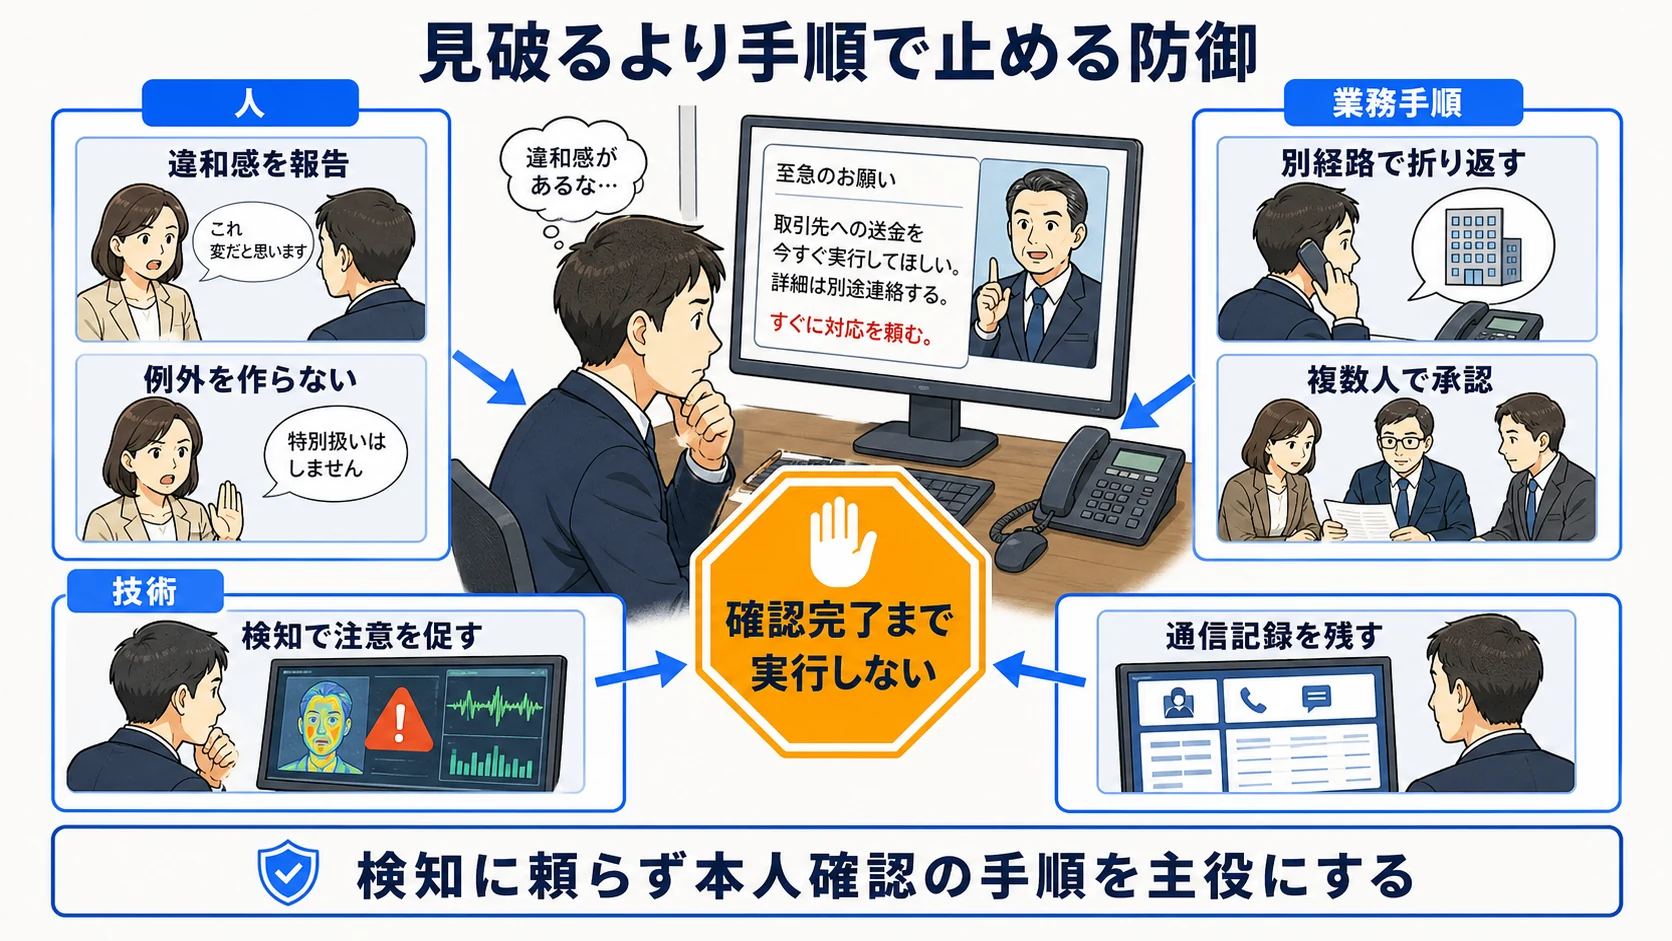
企業がまず実装すべき対策の結論(3行サマリー)
- 送金・機密アクセス指示を受けたら、その場で実行せず保留する。
- 事前登録した別チャネルへコールバックし、合言葉で本人を確認する。
- 複数人の承認と記録がそろうまで、「至急・内密」でも実行しない。
この3行を財務、情報システム、経営秘書、拠点責任者、外部委託先へ共通化します。高額送金だけでなく、振込先変更、認証情報の再設定、機密ファイルの共有、管理権限の付与も対象です。管理体制への組み込み方はAIガバナンス体制の作り方と接続します。
ディープフェイク詐欺とは|定義と用語早見表
ディープフェイク詐欺は、生成・加工した音声、映像、静止画などで実在人物になりすまし、相手へ送金や情報開示などを実行させる手口です。BECは取引先や経営者になりすまして送金先変更などを促すビジネスメール詐欺であり、すべてがディープフェイクを使うわけではありません。音声・映像がメールの説得材料として加わる場合があります。
| 用語 | 本記事での意味 | 防御の焦点 |
|---|---|---|
| ディープフェイク | 生成・加工された音声・映像・画像 | 媒体を本物と断定しない |
| BEC | 業務連絡になりすます送金・取引詐欺 | 振込先・指示者を別経路確認 |
| CEO詐欺 | 経営者の権威や緊急性を悪用する手口 | 役職による例外を禁止 |
| コールバック | 登録済み連絡先へ折り返す確認 | 受信画面の番号を使わない |
FBI IC3の2025年次報告では「AI Related」という記述子の申告が22,364件、申告損失が893,346,472ドルでした。これはAI関連と申告された広い犯罪区分で、ディープフェイクや企業被害だけの件数ではありません(出典:FBI IC3 2025 Annual Report、参照2026-08-05)。
手口の類型と実際に起きた被害事例
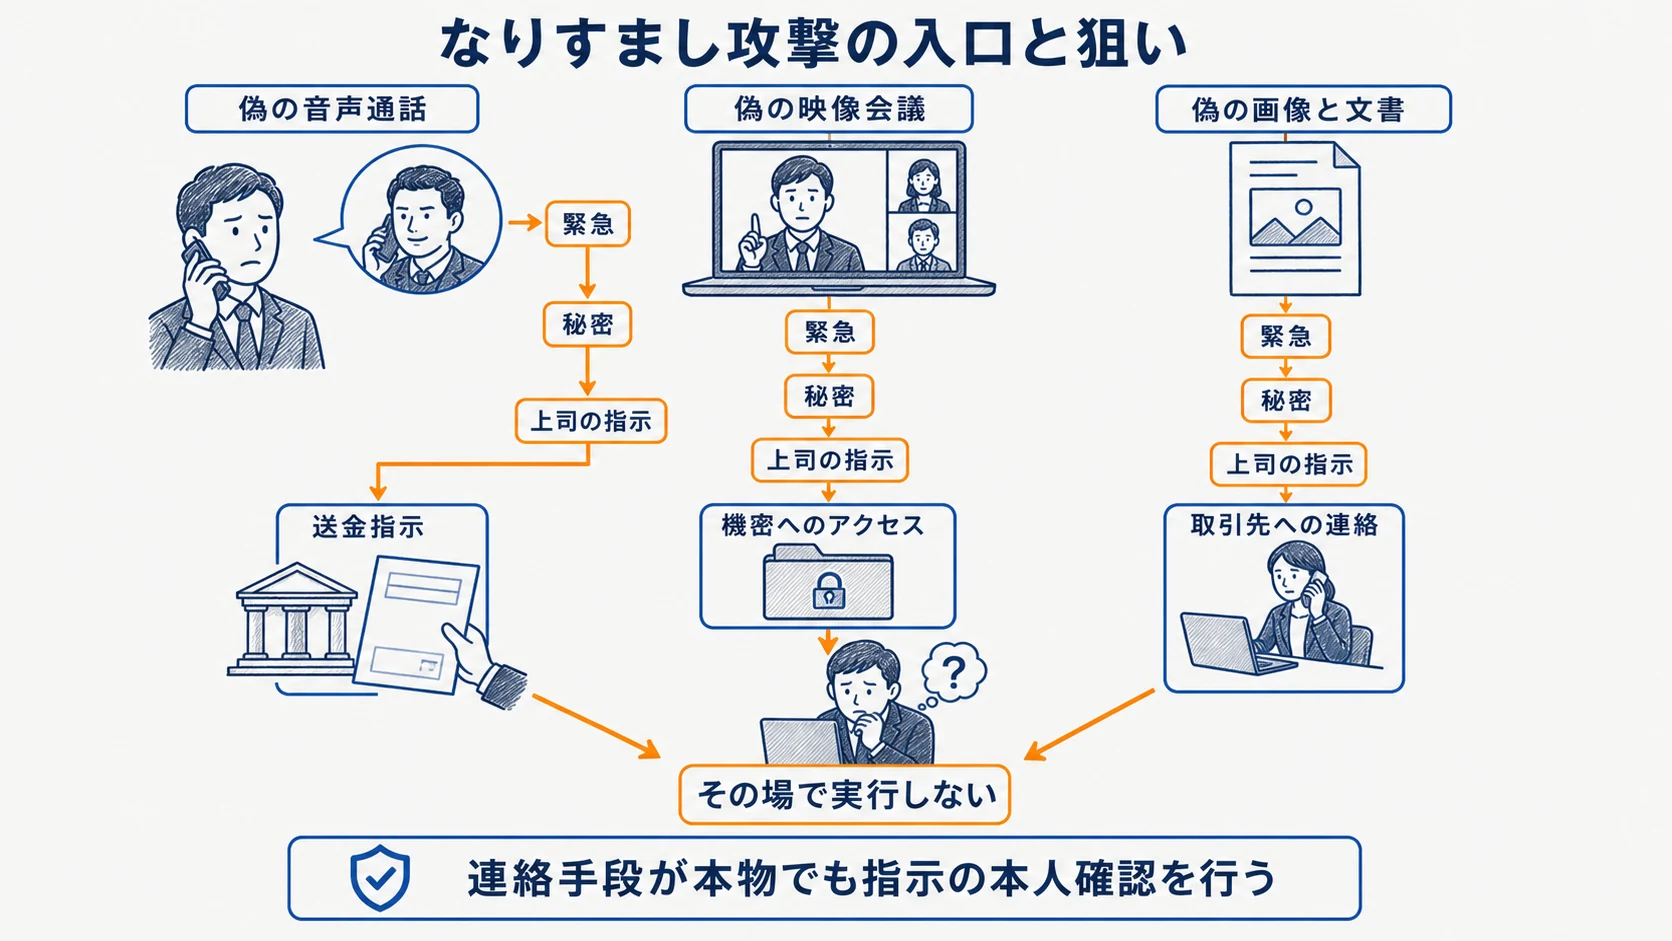
攻撃チャネル別の手口類型(音声・映像・メール)
音声では、上司や取引先の声を装った通話・留守番電話が送金や情報開示を急がせます。映像では、偽の参加者を会議に登場させ、複数人が同席しているように見せることがあります。メールやチャットでは、表示名、署名、過去の文面をまね、偽音声・偽映像の会議へ誘導します。
共通するのは、役職、緊急性、秘密保持、通常と異なる連絡先を使って確認時間を奪う点です。連絡チャネルの真偽だけでなく、振込先変更、資格情報、ファイル共有、管理権限といった「実行される操作」を起点に止めます。生成AIを含む攻撃面の全体像は生成AIのセキュリティリスクも参照できます。
公開されたディープフェイク詐欺事例の年表(被害額・手口・チャネル)
公開報道で確認できる2事例を、年、被害額、手口、チャネル、停止できた可能性のある工程で同じ粒度に並べます。被害額は報道時点の値であり、一般的な被害額や対策効果を示す統計ではありません。
| 年・地域 | 公開された被害 | 手口 | 主なチャネル | プロセス上の停止点 |
|---|---|---|---|---|
| 2019年・英国 | 約22万ユーロ/約24.3万ドル | CEOの音声を装った指示 | 電話 | 登録済み番号への折り返し、複数人承認 |
| 2024年・香港 | 15回、計2億香港ドル/約2,500万ドル | CFOらを装った映像会議 | メッセージ、映像会議 | 本社への別経路確認、振込先変更の承認 |
2019年の値と手口はForbesの報道に基づきます。2024年の事例はITmediaの日本語報道とDezeenの報道を参照しました(いずれも参照2026-08-05)。
本人確認フロー様式|送金・機密アクセス指示を止める1枚のルール
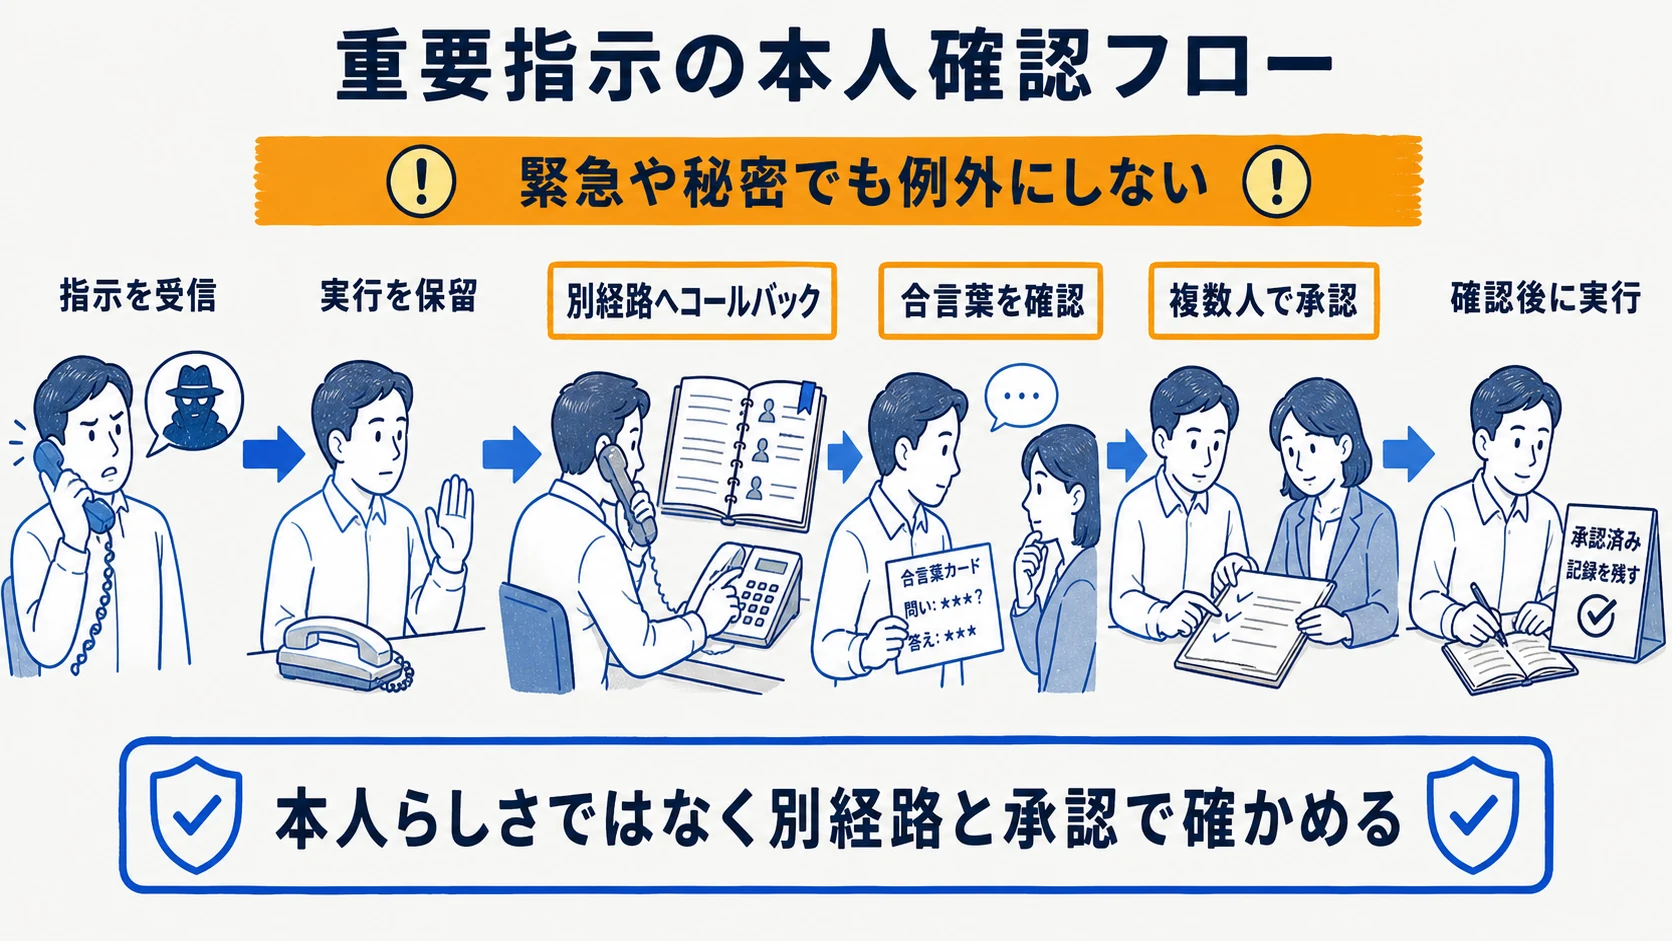
別チャネルのコールバック+二段階承認フロー(フローチャート)
指示を受信 → 実行を保留 → 正規連絡先台帳から別チャネルへコールバック → 合言葉を確認 → 指示内容・金額・宛先を復唱 → 起案者と承認者が別々に確認 → 承認記録を保存 → 実行
受信した電話番号、メール署名、会議チャットの連絡先は、攻撃者が用意した可能性があるためコールバックに使いません。本人が不在、合言葉が不一致、振込先が新規、承認者が同一人物なら実行を止め、責任者とセキュリティ窓口へ上げます。緊急時の代替承認者も事前登録します。
フローの所有者、対象操作、金額・重要度基準、正規連絡先、承認者、保存する記録を規程へ結び付けます。詳細な権限と例外申請は生成AIの社内利用ルールを参考に、通常の送金・アクセス管理へ統合します。
そのままコピーできる社内チェックリスト
以下は、送金・機密アクセス指示を受けた担当者が使う独自様式です。判定結果、確認者、時刻、連絡先を残し、一項目でも確認できなければ実行しません(出所: ai-feed編集部作成)。
- □ 指示を保留し、相手へ「本人確認後に実行する」と伝えた
- □ 受信画面ではなく正規連絡先台帳から折り返した
- □ 事前共有の合言葉を確認した
- □ 金額、振込先、操作対象、期限を復唱した
- □ 起案者と別の承認者が原資料を確認した
- □ 「至急・内密」を理由に確認を省略していない
- □ 確認日時、連絡先、確認者、承認者、結果を記録した
- □ 不一致時に送金・操作を止め、所定窓口へ報告した
チェック欄だけを配布せず、偽の経営者連絡を使った模擬訓練で動作を確かめます。IPAも社長等をかたる詐欺メールへの注意を促しています(出典:IPA「社長等をかたる詐欺メールに注意!」、参照2026-08-05)。
攻撃類型×防御レイヤの交差表で漏れをなくす
人・プロセス・技術の3レイヤ防御マップ
人は違和感を報告し、プロセスは確認と承認を強制し、技術は警告・制御・記録を補助します。どれか一つを万能とせず、音声、映像、メール、アカウント侵害という攻撃類型ごとに重ねます(出所: ai-feed編集部作成)。
| 攻撃類型 | 人 | プロセス | 技術 | 残る弱点 |
|---|---|---|---|---|
| 偽音声通話 | 緊急指示を保留 | 別番号へ折り返し | 音声検知・通話記録 | 録音品質、未登録番号 |
| 偽映像会議 | 参加者を過信しない | 会議外で本人確認 | 映像検知・会議ログ | 遅延、圧縮、画面外指示 |
| 偽画像・文書 | 原本と宛先を確認 | 振込先変更を再承認 | 画像解析・メール認証 | 正規アカウント悪用 |
| アカウント侵害 | 異常を報告 | 権限変更を複数人承認 | 多要素認証・操作ログ | 承認者への誘導 |
技術欄にある機能は実装例で、導入済みを意味しません。多要素認証でアカウント侵害を減らしても、正規の会議や通話で担当者がだまされる可能性は残ります。最終操作へ本人確認と承認を置くことで、異なる入口に共通の停止点を設けます。
『見分け方』の限界と見破りに頼らない設計
口と音声の同期ずれ、不自然な瞬き、輪郭の揺れ、機械的な抑揚、背景音の途切れは注意材料です。しかし通信の圧縮、照明、雑音でも似た現象が生じ、反対に加工が自然なら兆候が見えないことがあります。違和感の有無だけで詐欺・本人を確定しません。
研修では偽物当てを競うより、重要指示を保留できたか、正規連絡先を使えたか、役職者へも合言葉を求められたかを評価します。AIリテラシー研修の設計と組み合わせ、正答率ではなく手順の実行率と報告までの経路を確認します。
検知ツールの位置づけと中立比較の観点
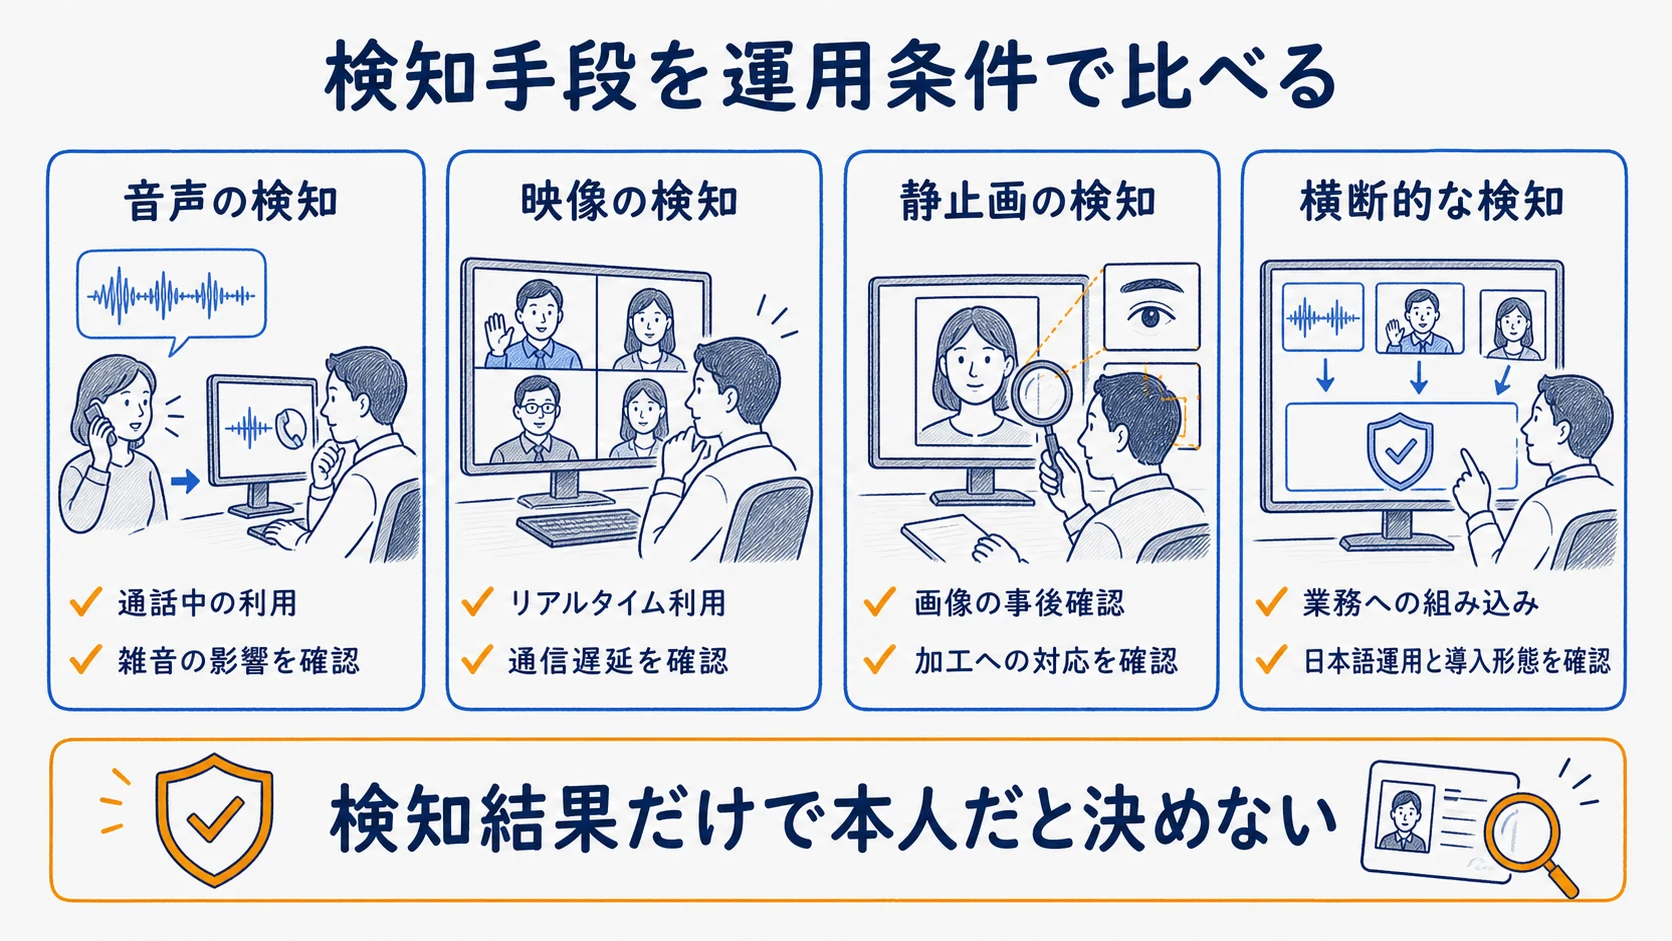
検知ツールでできること・できないこと
検知ツールは、音声波形、顔や口の動き、画像の加工痕跡、ファイル情報などから不自然さを示し、担当者へ注意を促せます。アップロード後の分析、通話・会議中のリアルタイム分析、業務システムへ組み込むAPIでは、判断できる時点と対象が異なります。
一方、未対応の生成手法、再録音、圧縮、雑音、低解像度では見逃しや誤検知が起こり得ます。「偽物ではない」という結果を本人確認として使わず、疑わしい結果も自動で取引先を犯罪者と断定しません。検知結果、元データ、版、時刻、人の判断を記録し、重要操作はプロセスで止めます。
同一粒度で見る比較軸(対象メディア×リアルタイム×API×日本語×導入形態)
製品名や公表検知率で順位を作らず、次の5軸と弱点を同じ質問で確認します。公表性能は各社公表・第三者検証なしの場合があるため、対象データ、攻撃条件、誤検知、見逃し、測定版をそろえて試します(出所: ai-feed編集部作成)。
| 導入類型 | 対象メディア | リアルタイム | API | 日本語運用 | 導入形態・主な弱点 |
|---|---|---|---|---|---|
| ファイル投入型 | 音声・映像・静止画を製品別確認 | 原則事後 | 製品別確認 | 画面・報告書を確認 | クラウド型が中心、実行前に間に合わない場合 |
| 通話・会議連携型 | 音声・映像を製品別確認 | 対応範囲を確認 | 連携仕様を確認 | 音声・画面を確認 | 会議連携、遅延・雑音の影響 |
| API組み込み型 | API仕様で確認 | 同期・非同期を確認 | あり | 応答と運用画面を確認 | 自社実装、障害・版更新の負担 |
| 閉域・自社運用型 | モデル仕様で確認 | 構成次第 | 内部連携 | 自社で整備 | 初期構築・更新・監視の負担 |
比較時は、検知対象、処理時点、保存場所、個人情報、ログ、障害時の代替手順も確認します。対象外メディアや日本語サポートの弱さが直ちに劣位を意味するのではなく、自社の攻撃経路と運用へ合うかの違いです。
中小企業がコストをかけずに始める導入ステップ
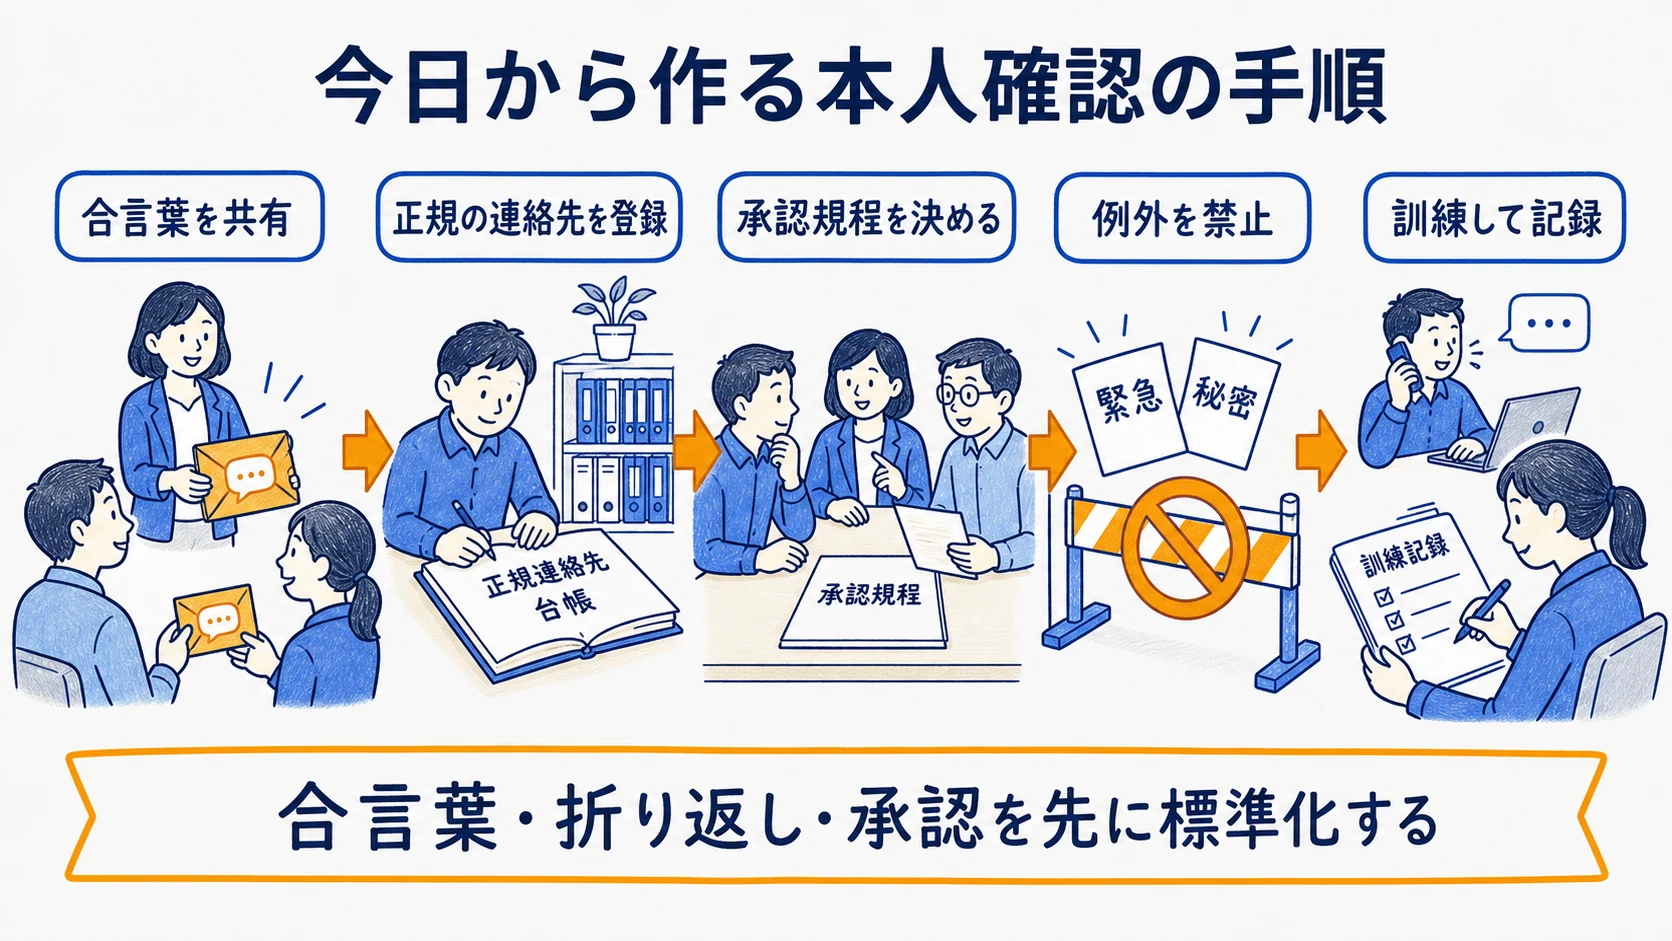
今日から着手する3ステップ(合言葉・コールバック番号・承認規程)
- 合言葉を決める。送金・振込先変更・機密アクセスの指示者と確認者だけで事前共有し、通常のメールや会議チャットへ書きません。漏えいや退職・異動時に交換し、合言葉が一致しても承認は省きません。
- コールバック番号を登録する。経営者、財務責任者、情報システム責任者、主要取引先について、受信画面とは別に参照する正規連絡先台帳を作り、更新者と確認日を残します。
- 承認規程を決める。対象操作、金額・重要度基準、起案者と承認者、緊急時の代替者、記録項目、不一致時の停止・報告先を一枚にまとめ、「至急・内密」でも例外を作りません。
完成後は、偽の経営者から重要指示が届く模擬連絡を行い、受信から保留、折り返し、承認、記録、報告まで確認します。失敗した箇所は個人の注意不足だけにせず、連絡先の不足、規程の曖昧さ、承認者不在を直します。検知ツールはこの基本動作が定着した後に、必要なチャネルへ限定して比較します。
まとめ
企業のディープフェイク対策は、音声や映像を見破ることより、送金・機密アクセス指示を実行前に止める本人確認フローが中心です。別チャネルのコールバック、事前共有の合言葉、複数人承認、緊急・内密を理由にした例外禁止を一つの規程とチェックリストへまとめます。
公開事例は、音声通話や映像会議が経営者・財務責任者への信頼を補強する材料として悪用され得ることを示します。FBIのAI関連申告は広い区分であり、ディープフェイク単独の件数と誤読しません。攻撃類型ごとに人・プロセス・技術を重ね、入口が変わっても最終操作を止められるようにします。
検知ツールは対象メディア、リアルタイム、API、日本語運用、導入形態と弱点を同じ粒度で比較します。検知結果を本人確認の代わりにせず、中小企業は合言葉、正規連絡先、承認規程、模擬訓練から始めることで、限られた予算でもなりすましの実行リスクを下げられます。
よくある質問
- Q. 企業のディープフェイク対策は何から始めればいい?
- 検知ツールより先に、送金・機密アクセス指示を別チャネルでコールバックし、複数人で承認する本人確認フローを社内規程へ入れます。「至急・内密」を理由に確認を省く例外も認めません。
- Q. ディープフェイクの送金詐欺(BEC)はどう防ぐ?
- 受信画面に表示された番号ではなく、事前登録した連絡先へ折り返して本人確認します。金額・操作重要度の社内基準に該当する指示は複数人承認とし、緊急時も手順を省略しません。
- Q. ディープフェイクは人の目や耳で見分けられる?
- 口の動き、瞬き、音の途切れなどの違和感は確認材料になりますが、見つからないことは本物の証明になりません。目視・聴覚は補助とし、別チャネルの本人確認と承認で実行を止めます。
- Q. ディープフェイク検知ツールは導入すれば安全?
- 単独では安全を保証できません。音声・映像・静止画、リアルタイム可否、API、日本語運用、導入形態で対応範囲が異なり、誤検知や見逃しも想定して人とプロセスの防御へ重ねます。
- Q. 中小企業でもできるディープフェイク対策は?
- 重要指示用の合言葉、正規のコールバック番号一覧、送金・機密アクセスの承認規程を既存の連絡手段と文書で整えられます。模擬連絡で手順を試し、確認漏れを直します。
- Q. 実際に起きたディープフェイク詐欺の被害事例は?
- 2019年には英エネルギー会社でAI音声を使ったCEOなりすましにより約22万ユーロ、2024年には香港の企業で偽の映像会議を経て15回・2億香港ドルが送金されたと報じられています(出典: Forbes・Dezeen、参照2026-08-05)。
出典・参考資料
- 1.
- 2.
- 3.
- 4.
- 5.